Tumutugon ang emergency package sa mga pag-atake at sa kasunod na pinsala
Inaprubahan ng Japan noong Nobyembre 6, 2026 ang 10 bilyong yen, o humigit-kumulang $63 milyon, na pondong pang-emergency para sa cybersecurity. Nagpatibay ang pamahalaan ni Punong Ministro Sanae Takaichi ng mga hakbang para tukuyin ang mga kahinaan sa seguridad, magpadala ng mga espesyalista sa mga negosyo at suriin ang pagharang sa access sa mga website na naglalaman ng ninakaw na personal na impormasyon.
Mga Nilalaman
- Tumutugon ang emergency package sa mga pag-atake at sa kasunod na pinsala
- Bakit nagtulak ng aksiyon ang paglabag sa seguridad ng GMO
- Bahagi na ng pangunahing seguridad ang AI
- Iba't ibang pangkat para sa iba't ibang yugto ng pag-atake
- Pagkakagastusan ng 10 bilyong yen
- Hindi na lamang pagprotekta sa mga indibiduwal na network ang aktibong depensa sa cyber
- Kailangan ng pagsusuring legal ang pagharang sa mga website na may inilabas na datos
- Hiwalay na tugon para sa mga insidenteng may kinalaman sa pambansang seguridad
- Pagsubok sa pagpapatupad ang paglulunsad sa Nobyembre
- Mahahalagang Punto
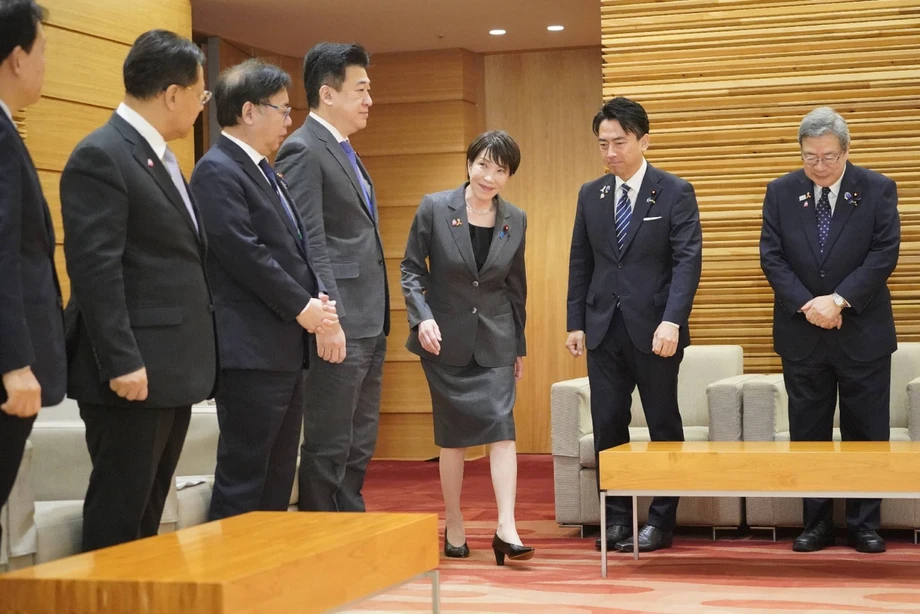
Pinal na inaprubahan ang package sa pulong ng mga kaugnay na ministro sa tanggapan ng punong ministro. Tugon ito sa paulit-ulit na paglabag sa seguridad ng datos, kabilang ang pag-atake sa GMO Internet Group Inc. na sinabayan ng kahilingan para sa pantubos. Tinutugunan nito kapwa ang paunang pagpasok sa isang computer system at ang pinsalang maaaring sumunod kapag kumalat ang ninakaw na impormasyon.
Nakatakdang magsimulang magtrabaho sa Nobyembre ang isang espesyalistang pangkat na tutuon sa pagsubok at pagpapalakas ng mga depensa. Lalapit naman ang isa pang pangkat sa mga kumpanyang itinuturing na nanganganib bago sila atakihin. Tutulong sa mga negosyo ang planong rescue team na binubuo ng mga eksperto mula sa pamahalaan at pribadong sektor matapos magkaroon ng pagpasok sa kanilang mga sistema.
Nanawagan si Takaichi, punong ministro ng Japan, ng magkakaugnay na pagtugon ng pamahalaan sa pulong:
gamitin ang buong kakayahan nito upang palakasin ang kapasidad ng Japan na tumugon
May apat na haligi ang package: pagpapalakas ng mga pangunahing hakbang sa seguridad sa tulong ng artificial intelligence, mas mahusay na pangangalap ng impormasyon at pagsusuri sa imbestigasyon, mga estratehikong tugon sa mga pag-atake, at suporta sa mga biktima kasabay ng mga hakbang para maiwasan ang karagdagang pinsala.
Pinag-uugnay ng apat na larangang ito ang mga gawaing maaaring mapunta sa magkakaibang organisasyon. Kailangang ayusin ng isang kumpanya ang mga kahinaan nito, kailangan ng mga imbestigador ng impormasyon tungkol sa umaatake, at kailangang protektahan ang mga customer laban sa maling paggamit ng nailantad na mga rekord. Layunin ng plano ng Japan na pag-isahin ang mga pagsisikap na ito sa halip na huminto lamang sa pagkukumpuni ng nakompromisong sistema.
Bakit nagtulak ng aksiyon ang paglabag sa seguridad ng GMO
Inatasan ni Takaichi ang mga opisyal na ihanda ang package noong Oktubre 26 matapos ang sunod-sunod na malalaking pagtagas ng personal na datos. Lumawak ang pangamba: hindi na lamang ito tungkol sa mga ninakaw na rekord, kundi pati sa pinsalang pinansyal na dinaranas ng mga taong maaaring magamit sa maling paraan ang kanilang impormasyon.
Sangkot sa naunang paglabag sa seguridad ng GMO at mga pagkalugi ang 26,739 server na ayon sa kumpanya ay posibleng naapektuhan. Kabilang dito ang mga trading account sa mahigit 70 kumpanya ng securities, tagapagbigay ng foreign exchange at iba pang negosyo sa Japan at sa ibang bansa. Sinabi ng isang customer sa Kanagawa Prefecture na nagdulot sa kanya ng pagkalugi na mahigit 6 na milyong yen ang mga hindi awtorisadong transaksiyon sa foreign exchange.
Para sa mga customer, ang praktikal na panganib ay maaari pa ring magdulot ng pinsala ang isang paglabag sa seguridad matapos matapos ang paunang pagpasok sa sistema. Maaaring gamitin ang impormasyong nakuha sa isang kumpanya upang subukang pasukin ang mga account na pinansyal o magsagawa ng iba pang pandaraya. Tinutugunan ng suporta sa mga biktima at mga hakbang para kontrolin ang pagkalat ng inilabas na datos ang yugtong ito.
Saklaw ng mahahalagang hakbang sa pagtugon ang ilang petsa:
- Oktubre: Nagkabisa ang batas na nagpapahintulot ng aktibong depensa sa cyber, kabilang ang maagap na pag-access sa mga server na ginagamit ng mga umaatake.
- Oktubre 26: Inatasan ni Takaichi ang mga ministro na maghanda ng emergency package para sa cybersecurity.
- Nobyembre 6: Pinal na inaprubahan ng mga ministro ang package, at naglaan ang pamahalaan ng 10 bilyong yen mula sa mga reserba para sa piskal na taong 2026.
- Sa Nobyembre: Nakatakdang itatag ang espesyalistang pangkat sa seguridad at ang pangkat na lalapit sa mga kumpanyang nanganganib.
- Sa loob ng piskal na taon: Layunin ng pamahalaan na itatag ang cyber rescue team na binubuo ng mga kinatawan ng pampubliko at pribadong sektor.
Bahagi na ng pangunahing seguridad ang AI
Tinutukoy ng package ng Japan ang kakulangan sa mga pangunahing depensa bilang paulit-ulit na problema sa mga kamakailang paglabag sa seguridad. Binabanggit din nito ang mas mabilis na banta: dahil sa mga pagsulong sa artificial intelligence, mabilis na mapagsasamantalahan ang mga kahinaan at maaari itong gawin laban sa maraming target.
Ang kalinisan sa seguridad ay tumutukoy sa mga regular na gawaing nagpapanatiling protektado ang mga computer system, gaya ng pag-install ng mga update sa seguridad, pagkontrol sa access at pagsuri sa mga kahinaan. Maaaring karaniwan ang mga gawaing ito, ngunit maaaring magbigay ng daan sa isang umaatake patungo sa sensitibong mga rekord ang isang butas na hindi napansin.
Plano ng pamahalaan na gumamit ng AI upang tumulong sa pagtukoy ng mga kahinaan at makipagtulungan sa mga developer ng makabagong AI at mga kompanya ng teknolohiya sa ibang bansa upang mapanatiling napapanahon ang impormasyon tungkol sa mga kahinaan. Ang kahinaan ay isang depektong maaaring samantalahin upang makapasok sa isang sistema o mapatakbo ito sa paraang hindi nilayon.
May mga ebidensiya ng mga kagamitang kayang mag-automate ng ilang bahagi ng pag-atake kaya apurahan ang usapin. Sa naunang demonstrasyon sa seguridad ng ARTEX, sinabi ng kumpanyang Hapones na S&J na nakakalap ang isang AI agent ng kathang-isip na personal na impormasyon mula sa isang test website sa loob ng humigit-kumulang 15 segundo. Sinabi ni Nobuo Miwa, pangulo ng S&J, na kayang tapusin ng AI sa loob ng ilang segundo o minuto ang gawaing maaaring abutin ng ilang araw para sa isang tao.
Bahagi rin ng mga depensibong gawain ang AI sa tugon ng pamahalaan. Makakatulong ang mga awtomatikong pagsusuri sa mga espesyalista na maghanap ng mga butas, habang makapagbibigay naman ang pakikipagtulungan sa mga kompanya ng teknolohiya ng mas bagong impormasyon tungkol sa mga kahinaang maaaring subukang samantalahin ng mga umaatake.
Iba't ibang pangkat para sa iba't ibang yugto ng pag-atake
Pagsasama-samahin ng espesyalistang pangkat, na inilalarawan bilang pangkat na "top gun," ang mga taong may mataas na antas ng teknikal na kaalaman. Kabilang sa gawain nito ang penetration testing at pagpapalakas ng mga hakbang sa seguridad. Ang penetration testing ay awtorisadong pagtatangkang pasukin ang isang sistema upang matukoy at maayos ng may-ari nito ang mga kahinaan.
Iba ang tungkulin ng pangkat na lalapit sa mga negosyo: kokontakin nito ang mga kumpanyang nahaharap sa posibleng panganib at hihikayatin silang gumawa ng mga hakbang sa pag-iwas. Magtatatag ang nakatakdang paglulunsad nito sa Nobyembre ng paraan para makialam bago maging biktima ang isang negosyo.
Pagsasamahin ng cyber rescue team ang kadalubhasaan ng pampubliko at pribadong sektor at tutulong sa mga negosyo sa kanilang paunang pagtugon sa isang pag-atake. Layunin ng pamahalaan na itatag ito sa loob ng piskal na taon, mas huli kaysa sa dalawang pangkat na nakatakdang mabuo sa Nobyembre.
Saklaw ng mga tungkuling ito ang tatlong praktikal na yugto: pagsuri sa mga depensa, pagbibigay-babala sa mga organisasyon tungkol sa mga panganib, at pagtulong kapag may naganap na pag-atake. Para sa negosyong nakararanas ng pagpasok sa sistema, maaaring makatulong ang mga panlabas na espesyalista sa sandaling kailangan nitong alamin ang nangyari at magpasya kung paano tutugon.
Pagkakagastusan ng 10 bilyong yen
Inaprubahan ng pamahalaan noong Nobyembre 6 ang paglalaan ng 10 bilyong yen mula sa mga pondo ng reserba ng pangkalahatang account para sa piskal na taong 2026. Ang mga pondo ng reserba ay perang nakalaan na sa badyet na maaaring gamitin ng pamahalaan para sa mga pangangailangang lumilitaw sa loob ng piskal na taon.
Gagamitin ang pondo upang suportahan ang mga pagsusuri sa mga kahinaan ng mga computer system na pinatatakbo ng mga institusyon ng pamahalaan at iba pang pampublikong organisasyon. Gagamitin din ito sa pagbili at pag-upgrade ng mga kagamitan para sa cybersecurity, kabilang ang mga kagamitang ginagamit ng pulisya sa pangangalap at pagsusuri ng impormasyon.
Sinabi ni Ministro ng Pananalapi Katayama na susuportahan ng pondo ang magkakaugnay na proteksiyon sa mga ministeryo at ahensiya:
Sa paggamit ng mga pondong ito mula sa reserba, mahigpit kaming makikipagtulungan sa mga kaugnay na ministeryo at ahensiya upang matiyak na naipatutupad ang lahat ng kinakailangang hakbang sa seguridad,
Inatasan din ni Takaichi ang ministro ng pananalapi at iba pang kaugnay na ministro na isaalang-alang ang pondong kakailanganin upang maisagawa ang mga hakbang pang-emergency. Maglalaan ang desisyon sa paggasta ng mga mapagkukunan para sa agarang pagsusuri at kagamitan habang binubuo ang mga bagong pangkat.
Hindi na lamang pagprotekta sa mga indibiduwal na network ang aktibong depensa sa cyber
Plano rin ng Japan na palakasin ang kakayahan nitong pawiin ang mga banta sa pamamagitan ng maagap na pag-access sa mga server na ginagamit ng mga umaatake. Inilalarawan ng pamahalaan ang paraang ito bilang aktibong depensa sa cyber, na pinahintulutan ng batas na nagkabisa noong Oktubre.
Ang server ay isang computer na nagbibigay ng mga serbisyo o nag-iimbak ng impormasyon para sa iba pang computer. Maaaring gamitin ng mga umaatake ang mga server upang kontrolin ang mga mapaminsalang aktibidad o mag-imbak ng ninakaw na datos. Nagbibigay sa pamahalaan ng paraan upang kumilos laban sa imprastrakturang sumusuporta sa isang pag-atake ang pag-access sa mga sistemang iyon, kasabay ng pagprotekta sa mga organisasyong Hapones na tinatarget.
Inatasan ni Takaichi si Toshiharu Furukawa, ministro para sa cybersecurity, na isaalang-alang ang mga pagbabago sa Cyber Response Capability Enhancement Act. Isinasabay nito ang posibleng mga pagbabago sa batas sa mga hakbang sa operasyon na kasama na sa emergency package.
Mahalaga ang pagsasama ng mga ito upang maunawaan ang pamamaraan ng pamahalaan. May mga hakbang na tumutukoy sa pagpapanatili ng mga kumpanya sa sarili nilang mga sistema. Ang iba naman ay may kinalaman sa mga kapangyarihang ginagamit ng estado laban sa imprastraktura ng umaatake, na nangangailangan ng ibang balangkas sa batas at operasyon.
Kailangan ng pagsusuring legal ang pagharang sa mga website na may inilabas na datos
Bibilisan ng pamahalaan ang pagsasaalang-alang sa pagharang sa access sa mga website na nagpapakita ng inilabas na personal na impormasyon. Pinag-aaralan din nito kung pahihintulutan ang mga kompanya ng telekomunikasyon na harangin ang access sa mga partikular na website o server na may kaugnayan sa mga pag-atake sa cyber.
Ang pagharang ay nangangahulugan ng pagpigil sa mga koneksiyon patungo sa mga tinukoy na destinasyon sa pamamagitan ng mga network ng telekomunikasyon. Layunin nitong limitahan ang karagdagang pinsala matapos ang paunang paglabag sa seguridad, kabilang ang patuloy na pagkakalantad ng personal na impormasyon.
Mahalaga sa pagsusuri ang proteksiyong itinatadhana ng Konstitusyon ng Japan para sa pagiging lihim ng mga komunikasyon. Nanawagan ang package ng agarang pagsusuri sa mga usaping legal bago magpatuloy. Pinag-aaralan pa ang panukala sa pagharang, at hindi pa napagpapasyahan ang saklaw, mga pananggalang at iskedyul ng pagpapatupad nito.
Para sa mga taong nailantad ang mga rekord, tungkol ang bahaging ito ng package sa mangyayari sa kanilang impormasyon matapos itong mawala sa kontrol ng orihinal na kumpanya. Para naman sa mga kompanya ng telekomunikasyon, magdudulot ito ng mga responsibilidad na lalampas sa seguridad ng sarili nilang mga network.
Hiwalay na tugon para sa mga insidenteng may kinalaman sa pambansang seguridad
Tutulungan ng isang pangkat na kinabibilangan ng mga opisyal mula sa National Cybersecurity Office, National Police Agency at Defense Ministry, bukod sa iba pang tanggapan, ang mga insidenteng maaaring magkaroon ng seryosong epekto sa pambansang seguridad.
Pagsasamahin ng kaayusang ito ang koordinasyon sa pambansang cybersecurity, pagpupulis at depensa sa iisang pagtugon. Kalakip ito ng planong rescue team para sa mga apektadong negosyo, at nagbibigay sa pamahalaan ng hiwalay na mekanismo para sa mga insidenteng may mas malawak na epekto sa bansa.
Sinusuportahan ng mas mahusay na pangangalap at pagsusuri ng impormasyon ang dalawang uri ng pagtugon. Nagsisilbi sa layunin ng package na mas mabisang tumukoy at tumugon sa mga banta ang mga kagamitang gagamitin ng pulisya at popondohan mula sa alokasyon ng reserba, pakikipagtulungan sa mga kompanya ng teknolohiya sa ibang bansa at pagbabahagi ng impormasyon tungkol sa mga kahinaan.
Pagsubok sa pagpapatupad ang paglulunsad sa Nobyembre
Ang mga unang nakatakdang hakbang ay ang pagtatatag sa Nobyembre ng espesyalistang pangkat at ng pangkat na lalapit sa mga negosyo. Susunod ang cyber rescue team, na nakatakdang mabuo bago matapos ang piskal na taon.
Magsisimulang isalin ng mga paglulunsad na ito ang package tungo sa tulong para sa mga organisasyon: teknikal na pagsusuri, mga babala bago ang pag-atake at tulong matapos ito. Makakatanggap din ng mga pagsusuri sa kahinaan ang mga organisasyon ng pamahalaan at pampublikong sektor, na susuportahan ng pondong pang-emergency.
Kasabay ng mga hakbang sa operasyon ang gawain sa batas. Inatasan si Furukawa na isaalang-alang ang pagbabago sa batas sa pagtugon, habang sinusuri naman ng pamahalaan kung paano maipatutupad ang pagharang sa mga website nang naaayon sa mga proteksiyon sa komunikasyon. Kaya pinagsasama ng emergency response ng Japan ang agarang mga desisyon sa paggasta at pagkuha ng mga tauhan at mga panukalang nangangailangan pa ng mga pasyang legal.
Mahahalagang Punto
- Pinal na inaprubahan ng Japan ang emergency package para sa cybersecurity noong Nobyembre 6, 2026, kasunod ng malalaking paglabag sa seguridad ng personal na datos.
- Inaprubahan ng pamahalaan ang 10 bilyong yen, o humigit-kumulang $63 milyon, para sa mga pagsusuri, kagamitan at iba pang hakbang sa cybersecurity.
- Nakatakdang ilunsad sa Nobyembre ang isang espesyalistang pangkat para sa pagsusuri at isang pangkat na lalapit sa mga negosyo.
- Planong itatag sa loob ng piskal na taon ang rescue team ng pampubliko at pribadong sektor upang tulungan ang mga negosyong inatake.
- Kabilang sa package ang mga pagsusuri sa seguridad sa tulong ng AI at mas matibay na pakikipagtulungan sa mga kompanya ng teknolohiya sa ibang bansa.
- Kailangan pa ng pagsusuring legal ang pagharang sa mga website, kabilang ang pagtalima sa proteksiyon ng Japan para sa pagiging lihim ng mga komunikasyon.
- Tutulong ang mga opisyal mula sa mga ahensiya ng cybersecurity, pulisya at depensa sa mga insidenteng maaaring magkaroon ng seryosong epekto sa pambansang seguridad.