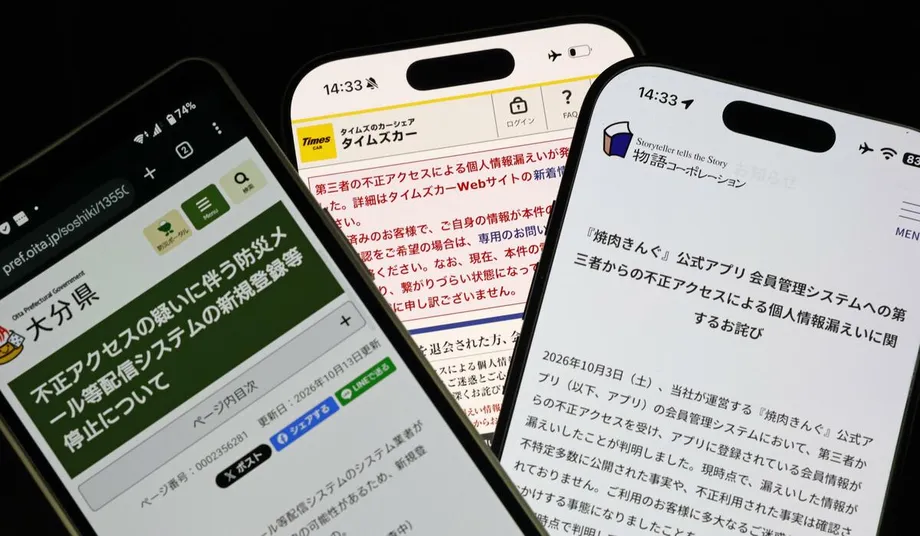
Nagdudulot ng Pagkalugi sa mga Kustomer ang mga Pagtagas ng Datos
Bubuo ang Japan ng emergency cybersecurity package pagsapit ng katapusan ng linggong magsisimula sa Nobyembre 2, sinabi ni Punong Ministro Sanae Takaichi noong Oktubre 26, 2026, habang inilalantad ng mga pag-atake sa mga kumpanya ang personal na impormasyon at nagdudulot ng pagkalugi sa ilang kustomer dahil sa mga transaksiyong pinansyal na hindi nila pinahintulutan.
Mga Nilalaman
- Nagdudulot ng Pagkalugi sa mga Kustomer ang mga Pagtagas ng Datos
- Saklaw ng Emergency Package
- Bakit Maraming Ministeryo ang Kasangkot
- Paano Nakarating ang Paglabag sa Seguridad ng GMO sa mga Trading Account
- Kabayaran at mga Banta sa mga Gumagamit
- Mga Pinahihintulutan ng Aktibong Cyber Defense
- Sino ang Nagpapasya Kung Makikialam?
- Pagsubok sa mga Depensa at Pag-iimbestiga sa Pag-atake
- Mga Petsa sa Likod ng Emergency Response
- Mahahalagang Punto
Kasunod ng anunsiyo ang paglabag sa seguridad na kinasangkutan ng GMO Internet Group. Ayon sa kumpanya, posibleng naapektuhan ang 26,739 server na may mga trading account sa mahigit 70 kompanya ng securities, tagapagbigay ng foreign exchange at iba pang negosyo sa Japan at sa ibang bansa. Sinabi ng isang kustomer sa Prepektura ng Kanagawa na mahigit 6 milyong yen ang nawala sa kanya dahil sa mga transaksiyong foreign exchange na hindi niya pinahintulutan.
Ipinatawag ni Takaichi sa kanyang tanggapan sa Tokyo ang unang pulong ng mga kaugnay na ministro ng pamahalaan tungkol sa cybersecurity. Nanawagan siya ng koordinadong pagtugon na maaaring kabilang ang paggamit ng mga bagong legal na kapangyarihan para pasukin ang mga sistema ng mga umaatake at neutralisahin ang mga banta, gayundin ang mas mahigpit na pagsusuri at pagsubaybay sa mga negosyo sa Japan.
Sa pahayag noong Oktubre 26, inanunsiyo ni Chief Cabinet Secretary Minoru Kihara na gaganapin ang pulong nang alas-6 ng gabi at binigyang-diin ang pangunahing alalahanin ng pamahalaan: sinusundan na ngayon ng higit pang pinsala ang paulit-ulit at malalaking pagtagas ng impormasyon dahil sa maling paggamit ng ninakaw na datos. Tatalakayin ng mga ministeryo ang mga karagdagang hakbang at mas mahigpit na pagtutulungan.
Matapos ang pulong, inilarawan ni Takaichi ang pagkaapurahan ng sitwasyon at itinuro ang pinsalang dulot kapag ginamit ang tumagas na impormasyon laban sa mga may-ari nito.
"Seryoso ang sitwasyon, at lumalaki ang pangamba tungkol sa mga pinsalang sibil na dulot ng maling paggamit ng tumagas na impormasyon. Kailangan nating agarang palakasin ang ating mga hakbang laban dito," aniya.
Mas malawak ang agarang gawain kaysa sa pagkukumpuni ng mga nakompromisong computer. Kailangang tugunan ng mga ministro kung paano nalalagay sa panganib ang pera ng mga kustomer dahil sa ninakaw na impormasyon, paano natutukoy ng mga negosyo ang mga panghihimasok, at kung kailan dapat makialam ang estado laban sa isang umaatake.
Saklaw ng Emergency Package
Kabilang sa mga hakbang na tinukoy ni Takaichi para palakasin ang depensa ng Japan ang mga simulate na pag-atake gamit ang generative artificial intelligence at isang network ng pagsubaybay na aabot sa maliliit at katamtamang laki ng mga negosyo. Lumilikha ang generative AI ng nilalaman gaya ng teksto o computer code; sa kontroladong pagsusuri sa seguridad, makatutulong ito sa pagbuo ng mga senaryo ng pag-atake upang masuri ang tugon ng isang sistema.
Awtorisadong pagsasanay ang isang simulate na pag-atake. Sinisikap ng mga pangkat pangseguridad na hanapin ang mahihinang bahagi bago ito pagsamantalahan ng mga kriminal. Iba ang layunin ng isang network ng pagsubaybay: binabantayan nito ang kahina-hinalang aktibidad upang matukoy at matugunan ng mga organisasyon ang panghihimasok.
Mahalaga ang planong pagsaklaw sa mas maliliit na negosyo dahil layunin ng tugon ng pamahalaan na lumampas sa malalaking kumpanya at pampublikong institusyon. Isasama ng package ang mas maraming negosyo sa koordinadong pagsisikap na matukoy ang mga pag-atake at magbahagi ng mga babala.
Inatasan ni Takaichi ang mga ministro na agarang suriin ang mga hakbang at pagpopondo para sa mga ito. Nanawagan din siya na pagtulungin ang buong pamahalaan upang mapabilis ang gawain. Hindi pa inanunsiyo ang badyet ng package, mga detalyadong kaayusan sa pagsubaybay o eksaktong petsa ng paglalathala nito.
Bakit Maraming Ministeryo ang Kasangkot
Inilista sa anunsiyo ni Kihara ang mga kalahok na may pananagutan sa cybersecurity, pagpupulis, pananalapi, komunikasyon, industriya, transportasyon at depensa. Kabilang kina Takaichi at Kihara sa mga binanggit sina cybersecurity minister Toshiharu Furukawa, chairman ng National Public Safety Commission Yasuhiro Hanashi at Defense Minister Shinjiro Koizumi.
Sinasalamin ng lawak ng mga tungkulin ang magkakaibang bahagi ng problema. Maaaring maglantad ng impormasyong ginagamit ng mga kustomer ng serbisyong pinansyal ang paglabag sa seguridad ng isang tagapagbigay ng server. Maaaring imbestigahan ng pulisya ang kriminal na aktibidad, samantalang may mga tungkulin ang mga awtoridad sa depensa sa ilalim ng bagong balangkas para labanan ang mga banta sa cyberspace.
Layunin ng pulong noong Oktubre 26 na magkaroon ang mga ministro ng iisang larawan ng mga kasalukuyang insidente at palakasin ang pagtutulungan ng kani-kanilang departamento. Sinundan ito ng mga panukalang iniharap kay Takaichi noong Oktubre 23 ng punong tanggapan ng estratehiya sa cybersecurity ng naghaharing Liberal Democratic Party.
Nanawagan ang partido na magtatag ng dedikadong punong tanggapan para sa pagtugon sa ilalim ng tanggapan ng punong ministro, palawakin ang kamalayan ng mga ehekutibo ng kumpanya, lalo na sa mga kumpanyang nakalista sa stock exchange, at paigtingin ang pagkuha at pagsasanay ng mga propesyonal sa cybersecurity. Nangako si Takaichi na tutugunan ang cybersecurity sa pangunguna ng kanyang tanggapan.
Paano Nakarating ang Paglabag sa Seguridad ng GMO sa mga Trading Account
Inamin ng GMO noong Oktubre 24 na maaaring nanakaw ang impormasyon mula sa Onamae.com Desktop Cloud, isang serbisyong nagpapaupa ng access sa mga remote server. Ginagamit ng mga kustomer ang serbisyo para sa awtomatikong foreign exchange trading, kung saan tumatakbo ang trading software sa isang remote computer sa halip na umasa sa computer sa bahay.
Sa foreign exchange margin trading, na karaniwang tinatawag na FX trading, pumipili ng posisyon batay sa pagbabago ng presyo ng mga pera habang bahagi lamang ng halaga ng transaksiyon ang inilalabas. Maaaring dumanas ng malaking pagkalugi ang mga kustomer kapag salungat sa kanilang posisyon ang galaw ng merkado. Sa kasong ito, nagreklamo ang mga kustomer na may mga transaksiyong isinagawa nang walang pahintulot nila.
Ayon sa GMO, maaaring nakita ng mga ikatlong partido ang mga password at iba pang impormasyong konektado sa mga trading account sa mga server nito. Posibleng nalantad ang 26,739 server na may mga account sa mahigit 70 negosyo. Hindi pa naglalabas ang kumpanya ng kumpirmadong kabuuang bilang ng mga kustomer na nalugi o kabuuang halaga ng kanilang mga pagkalugi.
Sinabi ng isang 44-anyos na kawani sa opisina sa Prepektura ng Kanagawa na mahigit 6 milyong yen ang nawala sa kanya dahil sa mga transaksiyong hindi niya pinahintulutan noong Oktubre 21. Ganito niya payak na inilarawan ang kanyang naging reaksiyon:
"Nataranta ako," aniya.
Pagkaraan, nakatanggap ang kustomer ng email mula sa nagpakilalang "Hacking Team," na nagsabing winasak nito ang balanse sa kanyang account. Ipinakikita ng kanyang karanasan kung bakit itinuturing ng pamahalaan na agarang banta sa pananalapi ng mga tao ang maling paggamit ng tumagas na impormasyon, bukod pa sa pagiging problema nito para sa mga kumpanyang may hawak ng kanilang datos.
Kabayaran at mga Banta sa mga Gumagamit
Sinabi ng GMO na magbabayad ito ng 5,000 yen sa bawat gumagamit ng apektadong serbisyo, kahit walang naluging pera ang mga ito. Nangako rin itong magbibigay ng kabayaran para sa mga pagkaluging mapatutunayang bunga ng hindi awtorisadong pag-access. Magkaibang grupo ang tinutugunan ng pangkalahatang bayad at proseso ng kabayaran: matatanggap ng lahat ng gumagamit ng serbisyo ang bayad, samantalang kailangan munang suriin ang mga pagkalugi sa trading.
Humingi ng paumanhin si GMO chief executive Masatoshi Kumagai sa isang blog post noong Oktubre 25 dahil hindi naprotektahan ng kumpanya ang mga kustomer, at nangako siyang magbibigay ng kabayaran. Hiniling din niya sa pamahalaan na gumamit ng mga aktibong hakbang sa cyber defense.
Ayon sa GMO, humingi ng pera ang pinaghihinalaang umaatake at nagbantang ilalabas ang impormasyon ng kumpanya at mga kustomer nito. Ipinaliwanag ng kumpanya kung bakit mananatiling lantad sa panganib ang mga kustomer kahit magbayad sila:
"Kahit tuparin namin ang mga hinihingi, walang garantiya na buburahin ang nakuhang impormasyon o mapipigilan ang maling paggamit nito," sabi ng GMO.
Noong Oktubre 24, nagbanta rin online ang taong pinaniniwalaang nasa likod ng pag-atake na maglulunsad ng mga ransomware attack sa mga computer ng mga kustomer. Ang ransomware ay mapaminsalang software na maaaring magkulong ng mga file o sistema at humingi ng bayad. Hinimok ng GMO ang mga gumagamit na mag-backup ng kanilang datos at magsagawa ng virus scan.
Mga Pinahihintulutan ng Aktibong Cyber Defense
Pinagtibay ng parlamento ng Japan ang Active Cyber Defense Act noong Mayo 2025 at nagkabisa ito noong Oktubre 1, 2026. Pinahihintulutan ng mga probisyon nito tungkol sa pagpasok at pag-neutralisa sa mga sistema ang mga awtoridad na pasukin ang mga sistema ng mga umaatake at kumilos upang pigilan ang mga banta sa cyberspace mula sa pinagmumulan ng mga ito.
Higit pa sa pagtatanggol sa sariling mga computer ng biktima ang pamamaraang ito. Sa halip na harangin lamang ang mga papasok na aktibidad o kumpunihin ang pinsala, maaaring kumilos ang mga awtoridad laban sa mga sistemang ginagamit sa pagsasagawa ng pag-atake. May mga tungkulin sa pagpapatupad ng balangkas na ito ang pulisya at ang Self-Defense Forces.
Sinabi ni Takaichi na estratehikong pipiliin at isasagawa ng pamahalaan ang mga magagamit na tugon, kabilang ang pagpasok at pag-neutralisa sa mga sistema, laban sa mga cyberattack na natukoy na ang mga pangyayari. Binigyang-diin ng kanyang pahayag ang imbestigasyon at operasyonal na pagpapasya sa bawat desisyon.
Dahil sa kahilingan ng GMO, naging kongkreto ang usapin ng mga kapangyarihang ito sa isang alitan na may kinalaman sa mga ari-arian ng mga pribadong kustomer. Kinilala ni Kumagai na karaniwang iniuugnay ang pakikialam ng pamahalaan sa mga operator ng kritikal na imprastraktura, gaya ng mga kumpanya ng kuryente at transportasyon, at na mga awtoridad ang nagpapasya kung kailan at paano kikilos.
Ikinatwiran ni Kumagai na maaaring kumalat mula sa mga serbisyo ng isang pribadong kumpanya patungo sa iba pang imprastraktura at personal na ari-arian ang mga pag-atakeng gumagamit ng parehong mga pamamaraan. Layunin ng kanyang apela na maisama ang bagong batas sa pagtugon sa mga pagkaluging iniulat na ng mga kustomer.
Sino ang Nagpapasya Kung Makikialam?
Sinabi ni Kihara na gagawa ang pamahalaan ng sarili nitong pasya kung nararapat ang pagpasok at pag-neutralisa sa mga sistema. Maaaring magbigay sa mga awtoridad ng impormasyon at magpakita ng pagkaapurahan ang kahilingan ng isang kumpanya, ngunit estado ang magpapasya alinsunod sa mga kaugnay na legal na kahingian.
Nang tanungin tungkol sa tugon sa kaso ng GMO, tumangging magbigay ng detalye sa operasyon si Kihara at sinabing maaaring maglantad ng estratehiya ng pamahalaan ang pagkomento sa mga indibidwal na pag-atake. Inilarawan niya ang karaniwang hakbang ng pamahalaan kapag nakatatanggap ito ng impormasyon mula sa mga apektadong organisasyon:
"Sa pangkalahatan, tumatanggap ang pamahalaan ng iba't ibang uri ng impormasyon mula sa mga apektadong organisasyon, nagbibigay ng kinakailangang suporta at nagsasagawa ng naaangkop na mga hakbang ayon sa mga kalagayan ng bawat kaso," aniya.
Sinabi ng isang opisyal sa tanggapan ng punong ministro na kailangan pa ng karagdagang pagsusuri upang matukoy kung pasok sa pamantayan ang kaso ng GMO. Malamang na hindi isisiwalat ang anumang operasyon dahil maaaring ilantad ng pagsasapubliko nito ang mga kakayahan ng pamahalaan. Kaya maaaring mas madaling masubaybayan ng mga kustomer at negosyo ang pampublikong tugon sa pamamagitan ng kabayaran, proteksiyon sa serbisyo at mga anunsiyo ng patakaran kaysa sa mga detalye ng pagkilos laban sa mga umaatake.
Pagsubok sa mga Depensa at Pag-iimbestiga sa Pag-atake
Inanunsiyo rin ni Industry Minister Ryosei Akazawa ang planong magtatag ng pangkat ng mga etikal na hacker sa susunod na buwan. Magtatrabaho ang mga espesiyalista sa cybersecurity sa loob ng Innovation Platform Agency, na kaanib ng Ministry of Economy, Trade and Industry, upang tukuyin ang mga kahinaan sa mga computer system.
May pahintulot na sinusubok ng mga etikal na hacker ang mga sistema upang maitama ang mga kahinaan. Komplemento sa mga iminungkahing simulate na pagsusuri sa pag-atake at network ng pagsubaybay ang kanilang gawain: hinahanap ng pagsusuri ang mga bulnerableng bahagi, samantalang naghahanap ang pagsubaybay ng mga palatandaang may nagtatangkang magsamantala sa mga ito.
Inanunsiyo ito ni Akazawa habang bahagyang sinuspinde bilang pag-iingat ang ilang webpage ng ministeryo at serbisyo ng mga kumpanya matapos matuklasan ang mga kahinaan sa PHP, isang programming language na malawakang ginagamit sa paggawa ng mga website. Nagpadala ang ministeryo ng mga babala sa cybersecurity sa humigit-kumulang 1,000 organisasyon at asosasyon sa industriya.
Sinusuri rin ng mga imbestigador ang mga kagamitang iniuugnay sa panghihimasok sa GMO. Sinabi ng GMO Cybersecurity by Ierae, isang subsidiary ng grupo, na natunton nito ang pag-atake sa isang kasangkapan ng artificial intelligence na tinatawag na Artex. Sa isang imbestigasyon sa mga pag-atakeng gumagamit ng Artex sa South Korea, tinaya ng CrowdStrike na malamang na nagmula sa China ang mga banta. Hindi pa kumpirmado ang pinagmulan ng pag-atake sa GMO.
Mga Petsa sa Likod ng Emergency Response
Nagdala ang Oktubre ng pagpapatupad ng mga bagong kapangyarihan ng pamahalaan, mga ulat tungkol sa pagkalugi ng mga kustomer at sunod-sunod na mabilis na desisyong pampulitika. Ipinakikita ng mahahalagang petsa kung gaano kabilis lumipat ang usapin mula sa insidenteng nakaapekto sa mga kustomer sa trading tungo sa pagtugong kinasasangkutan ng maraming ministeryo.
- Mayo 2025: Pinagtibay ng parlamento ang batas sa Active Cyber Defense.
- Oktubre 1, 2026: Nagkabisa ang legal na balangkas, kabilang ang mga probisyon para sa pagpasok at pag-neutralisa sa mga sistema.
- Oktubre 21: Sinabi ng kustomer sa Kanagawa na lumampas sa 6 milyong yen ang pagkalugi niya dahil sa mga transaksiyong FX na hindi niya pinahintulutan.
- Oktubre 23: Nagsumite ang Liberal Democratic Party ng mga panukalang pang-emergency, kabilang ang pagtatatag ng punong tanggapan para sa pagtugon sa ilalim ng tanggapan ng punong ministro.
- Oktubre 24: Inamin ng GMO ang pinaghihinalaang pagnanakaw ng impormasyon mula sa Onamae.com Desktop Cloud. Lumitaw rin online ang banta laban sa mga computer ng mga kustomer.
- Oktubre 25: Humingi ng paumanhin si Kumagai, nangako ng kabayaran at humiling ng pakikialam ng pamahalaan.
- Oktubre 26: Idinaos ni Takaichi ang pulong ng mga ministro at iniutos ang paghahanda ng emergency package para sa susunod na linggo.
Ang package ang susunod na mahalagang hakbang sa pampublikong patakaran. Nakadepende sa mga hakbang na pipiliin ng mga ministro, sa pondong ilalaan para sa mga ito at sa bilis ng pagpapalawak ng pagsusuri, pagsubaybay at pagtugon sa insidente sa mga tinatarget na organisasyon ang praktikal na pakinabang nito para sa mga negosyo at kustomer.
Mahahalagang Punto
- Nais ni Takaichi na matapos ang emergency cybersecurity package sa linggong magsisimula sa Nobyembre 2, 2026.
- Ayon sa GMO, posibleng naapektuhan ang 26,739 server na may mga trading account sa mahigit 70 negosyo.
- Iniulat ng isang kustomer na mahigit 6 milyong yen ang nawala sa kanya dahil sa mga transaksiyong FX na hindi niya pinahintulutan.
- Nangako ang GMO ng 5,000 yen sa bawat gumagamit ng apektadong serbisyo at kabayaran para sa mga pagkaluging iniuugnay nito sa hindi awtorisadong pag-access.
- Kabilang sa mga iminungkahing hakbang ng pamahalaan ang mga simulate na pag-atake gamit ang generative AI at pagsubaybay na aabot sa mas maliliit na negosyo.
- Ang mga awtoridad ang magpapasya nang nagsasarili kung gagamitin ang mga bagong kapangyarihang pasukin ang mga sistema ng mga umaatake at neutralisahin ang mga banta.