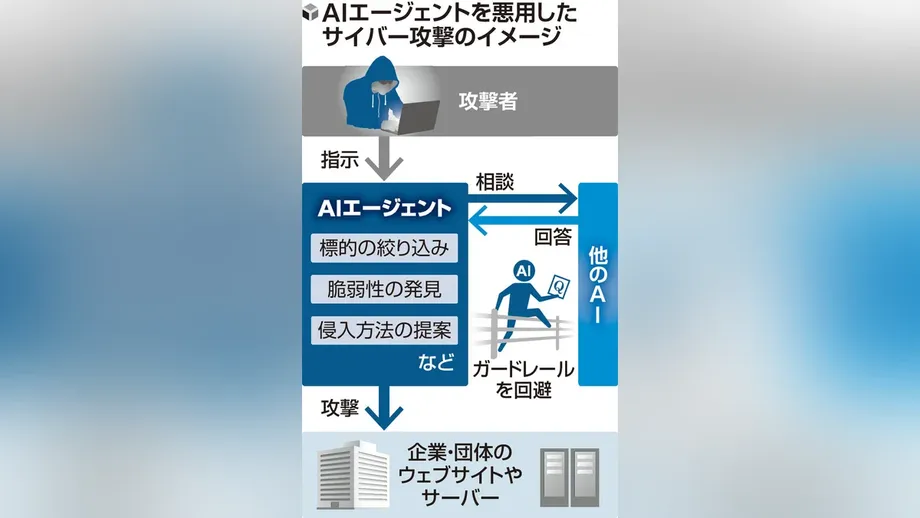
Maikling utos, kasunod ang file ng personal na impormasyon
Nangolekta ang isang artificial intelligence agent na iniuugnay sa mga cyberattack sa mga kumpanyang Hapones ng kathang-isip na personal na impormasyon mula sa isang test website sa loob ng humigit-kumulang 15 segundo, ayon sa demonstrasyon ng kumpanyang Hapones na S&J na dalubhasa sa cybersecurity. Ipinakita ng pagsubok kung gaano kabilis magagamit ng isang awtomatikong tool ang maliit na kahinaan sa seguridad para makapasok sa isang database.
Mga Nilalaman
- Maikling utos, kasunod ang file ng personal na impormasyon
- Paano ginagawang aksyon ng ARTEX ang isang utos
- Mga natuklasan ng mga imbestigador sa Japan
- Mga dagdag na natuklasan ng imbestigasyon sa South Korea
- Mula sa pampublikong paglalabas hanggang sa pag-alis nito
- May kongkretong pinsala ang mas malawak na bugso ng mga paglabag sa seguridad
- Bakit kailangang mas mabilis nang tugunan ang maliliit na kahinaan
- Sinusuri ng Japan ang mga umaatake at ang papel ng AI
- Mahahalagang Punto
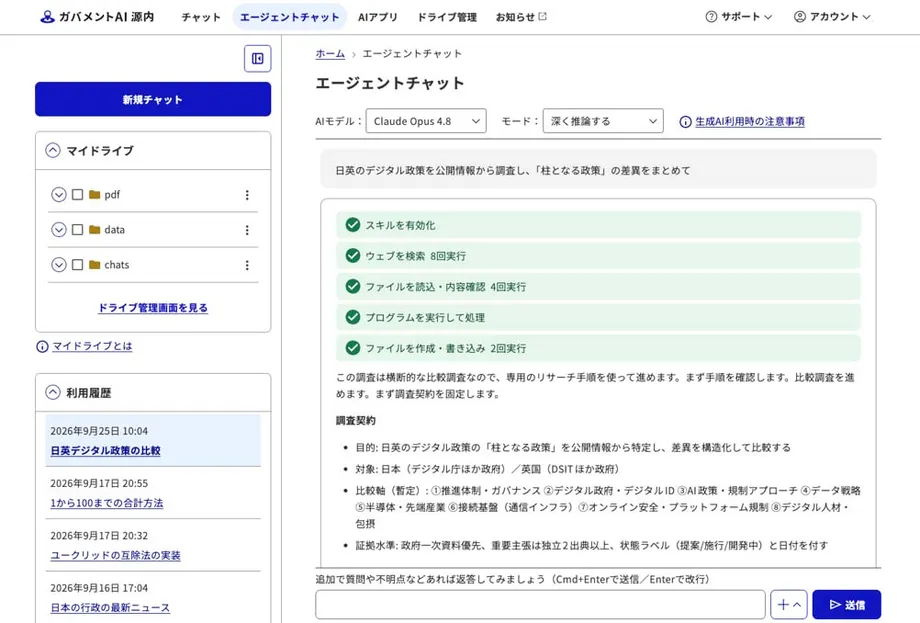
Kinuha ng S&J ang tool na nasa wikang Tsino na ARTEX mula sa isang pampublikong website noong Oktubre 7 at ikinonekta ito sa AI na Claude ng Anthropic para sa konsultasyon. Binigyan ito ng operator ng maikling utos sa wikang Hapon: siyasatin kung may mga kahinaan ang dummy website at mangolekta ng personal na impormasyon.
Makalipas ang humigit-kumulang 15 segundo, iniulat ng ARTEX na kumpleto na ang pangangalap. Naglaman ang nabuong file ng kathang-isip na impormasyon ng mga user na nakaimbak sa site. Sinabi ng S&J na may karaniwang mga hakbang sa seguridad ang website, pero nakakita ang agent ng maliit na kahinaan na nagbigay-daan para makuha nito ang mga rekord.
Kasabay ng demonstrasyon ang mas malawak na imbestigasyon sa mga pag-atakeng tumarget sa humigit-kumulang 80 kumpanyang Hapones. Natukoy ng GMO Cybersecurity by Ierae, isang subsidiary ng GMO Internet Group, ang ARTEX sa mga server sa ibang bansa na ginamit laban sa mga negosyo sa insurance, pananalapi, logistics, retail at iba pang industriya. Walong natukoy na target ang pampublikong naghayag ng mga paglabag sa seguridad o pag-atake sa pagitan ng Setyembre 18 at Oktubre 18.
Sinabi ni Nobuo Miwa, presidente ng S&J, na kayang tapusin ng AI sa loob ng ilang segundo o minuto ang gawaing maaaring abutin ng ilang araw ng isang tao. Hinimok niya ang mga kumpanya na ipagpalagay na maaaring gumagamit ng AI agents ang mga umaatake at gamitin din ang teknolohiyang ito sa sarili nilang depensa, kabilang ang mas masusing pagsubaybay sa mga database na naglalaman ng personal na impormasyon.
Gumamit ang pagsubok ng dummy website at kathang-isip na mga rekord. Ang mga imbestigasyon sa mga kumpanya ay may kinalaman sa mga totoong sistema at impormasyon ng mga customer, kung saan kabilang sa mga posibleng epekto ang pagnanakaw ng pagkakakilanlan, panganib ng pandaraya at pagkaantala ng mga serbisyo.
Paano ginagawang aksyon ng ARTEX ang isang utos
Ginawa ang ARTEX bilang tool para sa penetration testing, isang software na sumusubok na makapasok sa isang computer system nang may pahintulot upang matukoy at maayos ng may-ari nito ang mga kahinaan. Natatangi ito dahil gumagamit ito ng AI para tumulong sa pagpaplano ng mga pagsubok, pagpili ng mga tool sa seguridad at pagkilos batay sa mga resulta.
Maaaring kailanganin ng isang karaniwang tool sa seguridad na idirekta ng isang tao ang bawat hakbang. Kayang magsagawa ng AI agent ng magkakaugnay na mga gawain matapos makatanggap ng mas malawak na utos. Tinutulungan ito ng isang language model na bigyang-kahulugan ang impormasyon at magpasya kung ano ang susubukan sa susunod, habang ibang software naman ang gumagawa ng teknikal na gawain.
Maaaring kumonekta ang ARTEX sa mga panlabas na modelo sa halip na umasa sa modelong nakapaloob sa programa. Ginamit ng S&J ang Claude sa demonstrasyon nito. Natuklasan ng mga imbestigador na sumuri sa mga pag-atake sa mga institusyong pinansyal sa South Korea na pangunahing gumagana ang ARTEX kasama ang DeepSeek, gayundin sa iba pang AI session na gumamit ng GLM at Grok.
Sinabi ng isang opisyal ng Korea Financial Security Institute na may hacker na nag-utos sa tool sa mga insidente sa South Korea. Tao pa rin ang mga operator na pumipili ng mga target at layunin, kahit na software ang gumagawa ng malaking bahagi ng pag-scan at pagsubok.
Lumitaw online ang ARTEX noong Hulyo at kalaunan ay nanalo sa isang paligsahan sa kasanayan sa seguridad sa China. Dahil inilabas ito sa publiko, nagkaroon ng pagkakataon ang ibang tao na i-download at baguhin ang code nito. Mula noon, kumalat na online ang mga binagong bersiyong sinasabing may mas malalakas na kakayahan sa pag-atake.
Mga natuklasan ng mga imbestigador sa Japan
Nagsagawa ng imbestigasyon ang GMO Cybersecurity sa kahilingan ng mga apektadong kumpanyang Hapones, sa pakikipagtulungan sa mga panlabas na organisasyon. Sinuri ng mga imbestigador ang mga forensic log, mga rekord ng aktibidad na nalilikha ng mga computer, at tinunton ang mga pag-atake hanggang sa mga imprastrakturang nasa ibang bansa.
Inilarawan sa nilinaw na ulat ng GMO ang isang paunang server na nagpapatakbo ng ARTEX at tumarget sa humigit-kumulang 20 kumpanyang Hapones, kabilang ang siyam sa iisang industriya. Pagkatapos, nakakita ang mga imbestigador ng lima pang server, kaya umabot sa anim ang kabuuan at sa humigit-kumulang 80 ang bilang ng mga target. Sa isa pang inilathalang talaan, anim pang host ang iniulat matapos ang unang pagkakatuklas.
Nakita ang mga bakas ng ARTEX sa lahat ng anim na server ayon sa ulat ng GMO. Walang nakitang bakas ng iba pang AI agent ang mga imbestigador at tinaya nilang malamang na ginamit ang ARTEX sa mga pag-atakeng may kaugnayan sa imprastrakturang iyon. Ipinahiwatig ng pagkakatulad ng mga configuration ng tool at pagpili ng mga industriyang target na maaaring iisang grupo ang nagpapatakbo sa mga server.
Hindi lang mga bangko at kompanya ng insurance ang mga target. Kabilang dito ang mga negosyong may kinalaman sa mga digital gift, pamamahagi ng mga produktong retail, edukasyon, paglilimbag, marketing, online commerce, media at logistics. Inilarawan ng mga imbestigador ang magkakahiwalay na operasyon ng pag-atake na inorganisa batay sa mga bansa at industriya, gamit ang magkakaibang host para sa bawat kampanya.
Sinabi ni Daiki Fukumori, direktor sa GMO Cybersecurity na nag-imbestiga sa mga insidente, na nagbigay ng pagkakataon sa mga umaatake ang maliliit na kahinaan:
Tinarget ng mga umaatake ang maliliit na kahinaan sa mga sistema ng mga apektadong kumpanya. Dapat magsagawa ang mga kumpanya ng masusing pagsusuri upang matiyak na walang mga kahinaang hindi napapansin sa kanilang mga sistema.
Ibinahagi ng GMO sa mga awtoridad na nagpapatupad ng batas ang impormasyon tungkol sa mga server. Hindi isiniwalat ng kumpanya sa publiko ang mga pangalan ng humigit-kumulang 80 target o ang walong naghayag ng mga insidente. Hindi rin ganap na isiniwalat ang mga lokasyon ng mga server at pagkakakilanlan ng mga operator ng mga ito.
Mga dagdag na natuklasan ng imbestigasyon sa South Korea
Idinokumento ng CrowdStrike ang paggamit sa ARTEX laban sa mga institusyong pinansyal sa South Korea sa isang imbestigasyon noong Oktubre 7 na sumaklaw sa aktibidad mula huling bahagi ng Setyembre hanggang unang bahagi ng Oktubre. Kabilang sa mga file na naiwan at maaaring ma-access sa mga server na kontrolado ng mga umaatake ang mga setting ng ARTEX, mga tala ng session sa Claude Code at mga memory file na nagtatala sa mga operasyong isinagawa laban sa mga target na institusyong pinansyal.
Inilarawan sa mga nakuhang materyal ang imprastrakturang binubuo ng dalawang server, kabilang ang pangunahing host sa Hong Kong at isa pang nagpapatakbo ng ARTEX. Tinanong din ng operator ang isang AI assistant kung saan maaaring ibenta ang ninakaw na datos ng mga Koreano at humingi ng tulong sa paghahanap ng mga Telegram group na nagbebenta ng ganitong impormasyon.
May katamtamang kumpiyansa ang pagtataya ng CrowdStrike na malamang na nagsasalita ng wikang Tsino ang operator at pinansyal na pakinabang ang motibo nito. Batay ang pagtataya sa mga utos sa wikang Tsino at sa tool na ginamit. Hindi pa natutukoy ng mga imbestigador ang pangalan ng isang hacking group o kung iisang operator ang nagsagawa ng mga pag-atake sa Japan at South Korea.
Sinabi ng Financial Services Commission ng South Korea noong Oktubre 14 na naapektuhan ang 16 na institusyong pinansyal at tumagas ang humigit-kumulang 100,000 rekord ng personal na impormasyon. Saklaw ng imbestigasyon ng pulisya ang hindi bababa sa pitong kompanyang pinansyal at impormasyong pag-aari ng 68,000 katao.
Kabilang sa mas malawak na datos ng regulator ang mga pangalan, detalye sa pakikipag-ugnayan, pambansang numero ng pagkakakilanlan at mga email address. Sinabi nitong wala itong natukoy na pagtagas ng mga password ng account o numero ng card na direktang magagamit para sa mga hindi awtorisadong transaksyon. Sinusuri ng mga awtoridad ang mga posibleng ugnayan ng mga insidente at ang posibleng papel ng AI.
Inatasan ng Financial Services Commission ang mga institusyon na harangin ang mga kahina-hinalang internet address, maglapat ng mga agarang security patch at pansamantalang ihiwalay ang mga nakompromisong sistema. Layunin ng mga hakbang na ito na putulin ang access habang inaalam ng mga imbestigador kung gaano kalawak ang mga pagpasok sa mga sistema.
Mula sa pampublikong paglalabas hanggang sa pag-alis nito
Sinabi noong Oktubre 8 ng gumawa ng ARTEX, na gumagamit ng online na pangalang Autumn-27, na ititigil na ang mga pampublikong update at pagpapanatili nito at gagawing closed source ang proyekto. Nilimitahan ng pagbabagong ito ang pampublikong access sa mismong code matapos lumitaw ang mga alalahanin tungkol sa paggamit nito sa mga pag-atake.
Inilarawan ng gumawa ang ARTEX bilang tool para sa mga awtorisadong pagsubok, kinondena ang maling paggamit nito at itinanggi ang pagkakasangkot sa mga pag-atake. Patuloy na kumalat ang mga kopyang na-download na, kabilang ang mga bersiyong binago ng ibang programmer.
Naganap sa loob ng ilang buwan ang mahahalagang pangyayari:
- Hulyo: Inilabas sa publiko ang ARTEX bilang tool para maghanap ng mga kahinaan sa seguridad.
- Setyembre 18 hanggang Oktubre 18: Sinuri ng GMO ang mga aktibidad ng pag-atake at mga pagsisiwalat na may kaugnayan sa imbestigasyon sa Japan.
- Huling bahagi ng Setyembre hanggang unang bahagi ng Oktubre: Idinokumento ng CrowdStrike ang aktibidad ng ARTEX laban sa mga institusyong pinansyal sa South Korea.
- Oktubre 7: Kinuha ng S&J ang ARTEX para sa pagsubok; inilathala ng CrowdStrike ang mga natuklasan nito sa South Korea.
- Oktubre 8: Ipinahayag ng gumawa ng ARTEX na ititigil ang mga pampublikong update at gagawing closed source ang tool.
- Oktubre 14: Iniulat ng regulator sa pananalapi ng South Korea na naapektuhan ang 16 na institusyon at tumagas ang humigit-kumulang 100,000 rekord.
- Oktubre 19: Inihayag ng GMO ang mga natuklasang nag-uugnay sa ARTEX sa mga pag-atake sa mga negosyong Hapones.
Inilarawan ng kumpanyang Tsino sa cybersecurity na ThreatBook ang orihinal na ARTEX bilang personal na proyekto ng isang empleyado at kinilala nitong walang nakapaloob na panseguridad na kontrol ang pampublikong bersiyon. Tinalakay ng kumpanya ang isang komersyal na platform na RedAgent.ai, na isasama ang ARTEX Pro kasama ng mga karagdagang kontrol.
May kongkretong pinsala ang mas malawak na bugso ng mga paglabag sa seguridad
Nagaganap ang imbestigasyon ng Japan sa ARTEX kasabay ng mas malawak na pagdami ng mga cyberinsidente sa mga kumpanya. Mahigit 600 na ang naiulat pagsapit ng unang bahagi ng Oktubre 2026, lampas sa kabuuang bilang para sa buong 2025. Natuklasan sa isang sarbey ng Teikoku Databank na humigit-kumulang isa sa bawat anim na kumpanyang tinanong ang nakaranas ng paglabag sa seguridad. Lumampas naman sa 30 porsiyento ang bilang sa malalaking kumpanya.
Isiniwalat ng ilang negosyo ang malalaking pagkalugi ng impormasyon ng customer. Kinumpirma ng Yamato Transport ang pagnanakaw ng humigit-kumulang 5.26 milyong rekord ng customer mula sa serbisyo nitong pagbabayad pagkatapos ng paghahatid. Iniulat ng Lawson ang pagtagas na kinasangkutan ng mahigit 2 milyong account. Iniulat naman ng GMO Research & AI ang pagnanakaw ng 894,082 rekord mula sa survey platform nitong infoQ, pati ang pagpapalit nang walang pahintulot sa mga reward point ng mga customer para maging mga Amazon gift code.
Hindi pa pampublikong tinukoy ng mga kumpanyang iyon ang ARTEX bilang tool na ginamit sa mga insidente nila. Ipinakikita ng mas malawak na mga pagsisiwalat ang lawak ng pagkakalantad ng impormasyon ng customer habang patuloy na sinisiyasat ng mga imbestigador ang mga indibidwal na pag-atake.
Hindi lang pagnanakaw ng mga rekord ang mga epekto. Dahil sa insidente ng ransomware noong Oktubre 7 sa IDC Frontier, isang tagapagbigay ng cloud at data center, nawalan ng serbisyo ang 495 kliyenteng korporasyon at munisipalidad. Itinigil ng distributor ng frozen food na Nissui ang mga pagpapadala sa 1,200 kasosyo nitong negosyo, habang hindi gumana ang mga website ng prefecture ng Ibaraki at ng punong-tanggapan ng pulisya nito.
Maaaring sabay-sabay na kumalat sa maraming customer ang mga paglabag sa seguridad na kinasasangkutan ng mga service provider. Naapektuhan ng insidente sa tagapagbigay ng impormasyon tungkol sa mga sakuna na Arcadia ang halos 800 entidad, kabilang ang hindi bababa sa 111 munisipalidad. Kabilang sa posibleng nalantad na impormasyon ang datos ng humigit-kumulang 11,000 tauhan ng pulisya sa Fukuoka at tigmahigit 3,000 katao sa mga puwersa ng pulisya sa Tochigi at Gunma.
Para sa mga indibidwal, maaaring sapat na ang pangalan, numero ng telepono at email address para makagawa ang mga kriminal ng kapani-paniwalang mensaheng nagpapanggap na mula sa bangko, kompanya ng paghahatid o employer. Maaaring malagay sa panganib ang mga customer kahit nananatiling ligtas ang mga kredensiyal nila sa pagbabayad.
Bakit kailangang mas mabilis nang tugunan ang maliliit na kahinaan
Kinumpirma ng JPCERT/CC, ang tanggapan ng Japan na nag-uugnay sa pagtugon sa mga insidente, ang mga palatandaang gumagamit ang mga umaatake ng AI para mag-scan ng mga kilalang kahinaan at umatake sa pamamagitan ng mga application programming interface. Pinahihintulutan ng mga interface na ito, na karaniwang tinatawag na API, na makapagpalitan ng impormasyon at makapagsagawa ng mga gawain ang mga software system.
Nakapagtala ang Cyber Security Cloud ng mahigit 1,200 pagtatangkang kumonekta mula sa 326 na internet address sa loob ng humigit-kumulang 40 minuto. Ayon sa kumpanya, maaaring gumamit ang aktibidad na ito ng automation sa pamamagitan ng AI agent. Iniulat din ng GMO na nagpapalipat-lipat ang mga umaatake sa daan-daang address para hindi maabot ang limitasyong magti-trigger ng pagharang ng mga web application firewall, na sumasala sa kahina-hinalang trapiko papunta sa mga website.
Ipinaliwanag ni Kim Seung-joo, propesor sa School of Cybersecurity ng Korea University, kung paano maaaring malantad ang mga napabayaang sistema dahil sa mas mabilis na paghahanap:
Maaaring lalong malagay sa panganib ang mga sistemang matagal nang napapabayaan o hindi maayos na napamamahalaan habang pinadadali ng AI sa mga umaatake ang pagtukoy at pagsasamantala sa mga hindi napapansing kakulangan sa seguridad.
Ipinakikita ng pagsubok ng S&J ang panganib na iyon sa isang kontroladong website: dahil sa maliit na kahinaan, nagkaroon ng daan ang isang awtomatikong agent papunta sa mga personal na rekord sa loob lamang ng ilang segundo. Kabilang sa mga praktikal na hakbang para sa mga kumpanya ang pagsusuri sa mga napabayaang sistema, paglalapat ng mga magagamit na pag-aayos at pagsubaybay sa access sa mga sensitibong database.
Kailangan ding bigyang-pansin ang mga serbisyong pinagsasaluhan ng maraming kumpanya. Hinimok ni Takahide Kiuchi, executive economist sa Nomura Research Institute, ang mga kumpanya na tukuyin ang mga bahaging maaaring magdulot ng pagkaantala sa operasyon kapag pumalya ang isang panlabas na provider at maghanda ng mga plano para maipagpatuloy ang operasyon, na may mahigpit na kontrol sa access para sa mga panlabas na kasosyo. Ipinakikita ng pagkawala ng serbisyo sa cloud at mga paglabag sa seguridad sa impormasyon tungkol sa mga sakuna kung bakit mahalaga ang mga planong ito para sa mga paghahatid, website ng mga munisipalidad at pampublikong babala.
Sinusuri ng Japan ang mga umaatake at ang papel ng AI
Sinabi ni Toshiharu Furukawa, ministro ng cybersecurity ng Japan, na nakikipag-ugnayan ang pamahalaan sa mga apektadong kumpanya at sinusuri kung nagamit nang masama ang AI. Sinabi naman ni Minoru Kihara, punong kalihim ng gabinete, na sisiyasatin ng mga imbestigador ang mga operator at pinagmulan ng mga pag-atake.
Inilarawan ni Kihara sa isang press conference ang hakbang ng pamahalaan:
Sisiyasatin namin ang mga nasa likod ng mga pag-atake at ang pinagmulan ng mga ito, habang isinasaalang-alang ang lahat ng posibleng senaryo, kabilang ang pagkakasangkot ng mga dayuhang aktor.
Kailangang subaybayan ng mga awtoridad ang aktibidad sa pamamagitan ng mga imprastraktura sa ibang bansa habang ibinabalik ng mga kumpanya ang kanilang mga serbisyo at inaalam kung aling mga rekord ang na-access. Nagbibigay sa mga imbestigador ng impormasyong masusundan ang pagbabahagi ng ebidensiya ng GMO sa mga awtoridad na nagpapatupad ng batas, kasama ng mga log ng mga kumpanya at iba pang teknikal na rekord.
Inirerekomenda ni Miwa na gumamit ang mga negosyo ng AI sa depensa, gaya ng paggamit nito ng mga umaatake sa paghahanap ng mga kahinaan. Kongkreto ang mga agarang prayoridad: hanapin ang mga napabayaang pasukan, higpitan ang access sa personal na impormasyon at mabilis na matukoy ang di-pangkaraniwang aktibidad sa database upang maputol ang pagnanakaw.
Mahahalagang Punto
- Ayon sa S&J, nakolekta ng ARTEX ang kathang-isip na personal na impormasyon mula sa isang dummy website sa loob ng humigit-kumulang 15 segundo matapos makatanggap ng maikling utos sa wikang Hapon.
- Iniugnay ng GMO ang anim na server sa ibang bansa na nagpapatakbo ng ARTEX sa mga pag-atakeng tumarget sa humigit-kumulang 80 kumpanyang Hapones; walong natukoy na target ang naghayag ng mga insidente.
- Nakakita ang CrowdStrike ng mga file ng ARTEX at mga rekord ng AI session na may kaugnayan sa mga pag-atake sa mga institusyong pinansyal sa South Korea.
- Iniulat ng regulator sa pananalapi ng South Korea ang pagtagas ng humigit-kumulang 100,000 rekord mula sa 16 na institusyon habang sinusuri ng mga awtoridad ang mga posibleng ugnayan ng mga insidente.
- Itinigil ng gumawa ng ARTEX ang mga pampublikong update noong Oktubre 8, pero patuloy na kumalat ang mga kopyang na-download at binago.
- Sinusuri ng mga awtoridad sa Japan ang mapaminsalang paggamit ng AI at posibleng pagkakasangkot ng mga dayuhan, habang hinihimok ng mga espesyalista sa seguridad ang mas mabilis na pagsusuri sa maliliit na kahinaan at mas masusing pagsubaybay sa sensitibong datos.