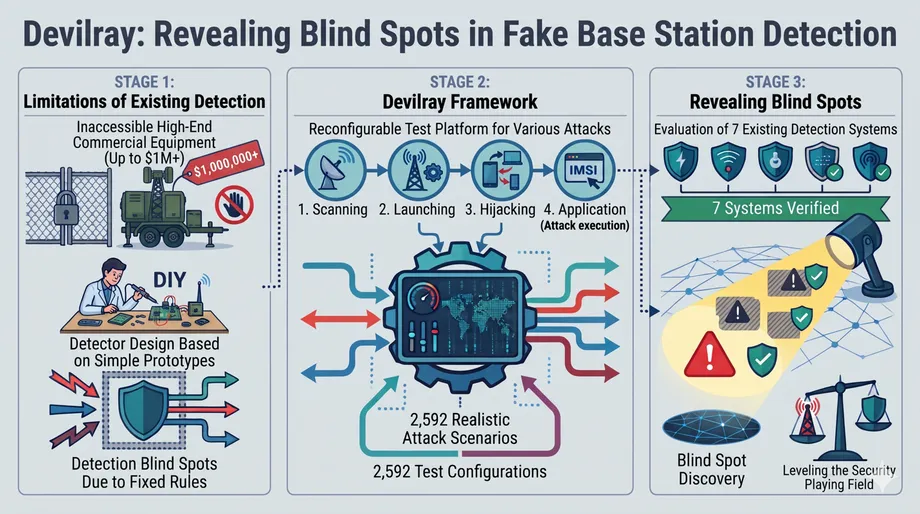
2,592 paraan para subukin ang depensa ng isang telepono
Nagaya ng isang pangkat ng pananaliksik sa KAIST ang 2,592 paraan ng pagpapatakbo ng pekeng mobile base station at sinubukan ang mga ito laban sa pitong umiiral na sistema ng pagtukoy. May hindi bababa sa 192 configuration na hindi natukoy ng bawat detector, kaya lumitaw ang mga kakulangan sa mga tool na nilayong kumilala sa kagamitang ginagamit sa pagmamanman, pagsubaybay sa lokasyon at phishing.
Mga Nilalaman
- 2,592 paraan para subukin ang depensa ng isang telepono
- Bakit may mga puwang ang mga pamilyar na pagsusuri
- Kung paano nagkakaroon ng pagkakataong magpanggap ang mga umaatake sa LTE
- Pagbuo ng makatotohanang hanay ng mga pag-atake
- Kayang dayain ng maliliit na pagbabago ang mga palatandaan ng babala
- Mas mahusay na pagtukoy, mas maraming maling alarma
- Nagbibigay ng agarang kabuluhan sa pananaliksik ang karanasan ng South Korea
- Sinusuri rin ang mga pribadong 5G network
- Kontroladong pag-access at ang susunod na pampublikong presentasyon
- Mahahalagang Punto
Inanunsyo ng KAIST ang pananaliksik noong Nobyembre 4, 2026. Pinangunahan ni Yongdae Kim, propesor sa School of Electrical Engineering nito, ang mga mananaliksik sa pagbuo ng testing platform na tinawag na Devilray. Sinuri nila ang isang komersiyal na surveillance device, mga naunang pag-aaral at mga pandaigdigang pamantayan sa komunikasyong mobile. Sinubukan nila ang bawat configuration gamit ang mga tunay na smartphone upang matiyak na gumagana ang mga pamamaraan nito sa komunikasyon.
Umaabot sa humigit-kumulang 7.4 porsiyento ng 2,592 sinubok na configuration ang pinakamababang bilang na hindi natukoy. Mas malawak pa sa bilang na ito ang pangunahing natuklasan: maaaring hindi mapansin ng mga detector na nakabatay sa pamilyar na palatandaan ng babala ang mga umaatake na nakakamit ang parehong resulta sa ibang pagkakasunod-sunod ng mga mensahe o sa mas hindi kapansin-pansing signal ng radyo.
Nagpapanggap na lehitimong mobile tower ang mga pekeng base station, na tinatawag ding IMSI catcher, cell-site simulator o StingRay, at hinihikayat nilang kumonekta sa mga ito ang mga teleponong nasa paligid. Ginagamit ito ng mga pamahalaan sa pagmamanman. May mga kriminal ding nagdadala ng ganitong kagamitan sa mga sasakyang dumaraan sa mga lansangan ng lungsod upang magpadala ng mga mensaheng nagpapanggap na mula sa mga bangko o kompanya ng paghahatid.
Para sa mga gumagamit ng telepono, maaaring malantad ang kanilang subscriber identifier, masubaybayan ang kanilang lokasyon, maputol ang serbisyo o makatanggap sila ng mga mapanlinlang na mensaheng ipinadala sa paraang hindi karaniwang ginagamit ng carrier. Para sa mga carrier at imbestigador, nag-aalok ang Devilray ng paraan upang subukan ang mas malawak na hanay ng kahina-hinalang gawi nang hindi kailangang kumuha ng bawat mahal at mahigpit ang regulasyong komersiyal na device.
Bakit may mga puwang ang mga pamilyar na pagsusuri
Humigit-kumulang 20 taon nang gumagawa ang mga mananaliksik ng mga paraan upang matukoy ang mga pekeng base station. Gayunman, mahal ang komersiyal na kagamitang pang-surveillance at may mga restriksiyon sa pagbili at paggamit nito. Madalas na kinailangang gumawa ng sarili nilang imitasyong tower ang mga pangkat sa mga unibersidad, obserbahan ang gawi ng mga ito at magdisenyo ng mga detector batay sa kanilang mga obserbasyon.
Maaaring mahusay ang isang detector kapag sinubok laban sa kagamitang ginawa batay sa kaparehong mga palagay, ngunit hindi nito mapansin ang ibang mga paraan. Maaaring baguhin ng isang umaatake ang pagkakasunod-sunod ng mga mensahe, pumili ng ibang frequency o hinaan ang lakas ng pagpapadala habang kinukuha pa rin ang impormasyong kailangan nito.
Ganito inilarawan ni Kim, ang propesor sa electrical engineering ng KAIST na nanguna sa pag-aaral, ang problema:
Nakabatay ang pagtukoy sa mga pag-atakeng alam na natin. Hindi doon nagtatagal ang mga totoong umaatake. Hanggang ngayon, sila ang may bentaha.
Binabago ng Devilray ang panimulang punto ng pagsusuri. Sa halip na alamin kung nakikilala ng isang detector ang isang partikular na imitasyong tower, inililista nito ang iba't ibang pagpipiliang magagamit ng umaatake at sinusubok kung mahuhuli ng detector ang mga pagbabagong iyon.
Kabilang sa kolaborasyon ang National Security Research Institute ng South Korea, Kyung Hee University, University of Florida at ang kompanya ng mobile network na Cape. Ayon sa mga mananaliksik, ito ang unang akademikong pag-aaral na nagsuri sa isang komersiyal na pekeng base station na ibinebenta sa mga ahensiya ng pagpapatupad ng batas at paniktik.
Kung paano nagkakaroon ng pagkakataong magpanggap ang mga umaatake sa LTE
Pinahihintulutan ng LTE, ang teknolohiyang karaniwang iniuugnay sa 4G mobile service, na tumugon ang telepono sa ilang mensahe ng network bago nito mapatunayan ang pagkakakilanlan ng network. Sa paunang proseso ng pagkonekta, maaaring samantalahin ng imitasyong tower ang puwang na ito upang maimpluwensiyahan ang susunod na gagawin ng telepono.
Maaaring humingi ang pekeng tower ng permanenteng subscriber identifier, impormasyong maaaring mag-ugnay sa isang mobile subscription sa isang tao. Binabantayan ng Rayhunter detector ng Electronic Frontier Foundation ang ganitong mga kahilingan. May isa pang pamamaraan na gumagamit ng mensahe ng pagtanggi upang piliting muling kumonekta ang telepono at ilantad ang identifier nito nang hindi ito direktang hinihingi.
Kaya maaaring hindi mapansin ng detector na tanging ang direktang kahilingan ang binabantayan ang ibang paraang humahantong sa parehong impormasyon. Nagmumula ang kahinaang ito sa mga pamamaraang pinahihintulutan ng pamantayan ng LTE, kaya mas malawak ang problema kaysa sa pagkakamali sa isang modelo ng telepono o software ng isang tagagawa.
Mahalaga pa rin ang LTE sa mga gumagamit ng 5G na telepono. Umaasa pa rin sa LTE ang maraming 5G network, at maaaring lumipat ang mga telepono sa LTE kapag walang saklaw na 5G o kapag pinilit ng isang umaatake ang pagbabagong ito. Hindi inaalis ng pagbili ng handset na kayang gumamit ng 5G ang panganib na dulot ng proseso ng koneksyon sa LTE.
Pagbuo ng makatotohanang hanay ng mga pag-atake
Kayang gayahin ng komersiyal na device na sinuri ng pangkat ang pagkakakilanlan ng lehitimong tower, magpalit ng frequency at magpatakbo ng dalawang network nang sabay. Kaya rin nitong hinaan ang lakas ng pagpapadala upang ilang metro lang ang saklaw nito. Mahalaga ang kakayahang ito sa pagsubok ng mga detector na umaasang magpapadala ng di-pangkaraniwang malalakas na signal ang mga kahina-hinalang tower.
Pinagsama ng mga mananaliksik ang mga obserbasyong ito sa mga naunang pag-aaral at mga espesipikasyon mula sa 3GPP, ang samahang gumagawa ng mga pandaigdigang pamantayan sa komunikasyong mobile. Hinati nila sa apat na yugto ang operasyon: pagsusuri sa nakapaligid na network, pagpapagana ng pekeng cell, paghikayat sa mga telepono na kumonekta at pagsasagawa ng pag-atake.
Sa mga yugtong ito, natukoy ng pangkat ang pitong dimensiyon na maaaring baguhin ng isang umaatake. Lilikha rin ng mga kombinasyong hindi maaaring gumana nang sabay sa totoong komunikasyon ang basta pagsasama-sama ng lahat ng pagpipilian, kaya gumamit ang mga mananaliksik ng 21 tuntunin sa pagdepende upang alisin ang mga hindi tugmang kombinasyon.
Naglaman ang nabuong hanay ng 2,592 configuration. Sinubukan ang bawat isa gamit ang mga tunay na smartphone, kaya nasuri ang praktikal na bisa ng pagsusuri bukod pa sa pagkakabatay nito sa mga pamantayan at komersiyal na kagamitan. Inilalarawan ng bilang ang saklaw ng pagsusuring binuo ng pangkat; hindi tinutukoy sa pag-aaral kung gaano kadalas lumilitaw ang mga configuration na ito sa totoong mga pag-atake.
Mahalaga para sa mga tagapagtanggol ang paulit-ulit na pagsusuri dahil maaaring muling subukan ang isang detector pagkatapos ng pagbabago sa software. Maaaring tingnan ng developer kung natutukoy na ng update ang dating hindi napansing gawi at kung nagdudulot ito ng problema sa ibang bahagi, gamit ang parehong mga kondisyon sa pagpapatakbo.
Kayang dayain ng maliliit na pagbabago ang mga palatandaan ng babala
Gumamit ang pitong sinuring sistema ng iba't ibang uri ng ebidensiya, kabilang ang mga mensahe ng signaling, impormasyong ipinapalabas ng mga base station, signal ng radyo, mga estadistikal na pattern at machine learning. May mga blind spot ang bawat sistema, na kadalasang nagmumula sa partikular na mga palatandaang pinili ng mga nagdisenyo nito.
Maaaring hindi mapansin ng mga detector ng mensahe ang pamamaraang kumukuha ng identifier sa pamamagitan ng ibang palitan ng mensahe. Maaaring hindi mapansin ng mga detector na naghahanap ng sobrang lakas ng signal ang komersiyal na device kapag mahina ang pagpapadala nito. Maaaring walang dahilan ang isang umaatakeng nasa malapit at may maliit na saklaw upang magpadala ng signal sa buong kapitbahayan.
May ibang problemang hinarap ang isang estadistikal na detector. Binantayan nito kung gaano kadalas hinihingan ng mga telepono ng kanilang identifier, ngunit maaaring dahan-dahang mangolekta ng mga identifier ang isang umaatake at ilan lang sa mga teleponong nasa paligid ang lapitan. Maaaring magmukhang karaniwang aktibidad sa isang terminal ng bus ang kalalabasang pattern, sa halip na halatang sunod-sunod na kahilingan para sa pagmamanman.
Ipinakikita ng mga halimbawang ito kung bakit mas masalimuot ang paghahanap sa mga pekeng tower kaysa sa pagpapanatili ng listahan ng mga kahina-hinalang mensahe. Kayang baguhin ng mga umaatake ang tiyempo, lakas at mga pamamaraan ng komunikasyon habang nananatiling malapit sa gawi na makikita rin sa mga lehitimong network.
Mas mahusay na pagtukoy, mas maraming maling alarma
Sinuri rin ng pangkat kung kayang punan ng machine learning ang mga puwang. Muli nilang sinanay ang mga detector gamit ang mga pag-atakeng dati nilang hindi napansin, at sinukat ang parehong matagumpay na pagtukoy at mga maling alarma sa karaniwang trapiko ng carrier.
Para sa modelong sumusuri sa mga mensahe ng Radio Resource Control, o RRC, tumaas ang pagtukoy mula 51 porsiyento tungong 96 porsiyento. Tumutulong ang mga mensahe ng RRC na pamahalaan ang koneksiyong radyo sa pagitan ng telepono at ng network. Tumaas din ang antas ng maling alarma nito, mula 1.4 porsiyento tungong 5.3 porsiyento, halos apat na beses ng dating antas.
Para sa modelong sumusuri sa mga mensahe ng Non-Access Stratum, o NAS, tumaas ang pagtukoy mula 27 porsiyento tungong 63 porsiyento. Pinamamahalaan ng NAS signaling ang mga bagay gaya ng pagpaparehistro at paggalaw ng telepono sa pagitan nito at ng core network ng mobile. Tumaas ang antas ng maling alarma nito mula 4.7 porsiyento tungong 8.8 porsiyento. Sa pinakamahirap na kasong sinuri, umabot sa 15 porsiyento ang antas ng maling alarma ng NAS model.
Sa mas payak na paliwanag, nangangahulugan ang 5.3 porsiyentong antas ng maling alarma ng humigit-kumulang 53 babala sa bawat 1,000 lehitimong halimbawang sinuri sa ilalim ng mga kondisyong ito, kumpara sa humigit-kumulang 14 kapag 1.4 porsiyento ang antas. Mas marami tuloy ang karaniwang aktibidad na kailangang siyasatin ng isang tao o sistema.
Tumaas nang 45 puntos-porsiyento ang pagtukoy ng RRC detector, habang 36 naman ang itinaas ng NAS detector. Kasabay ng parehong pagbuti ang pagdami ng mga maling babala. Kaya iginiit ng mga mananaliksik na dapat magkasamang ilahad ang mga antas ng pagtukoy at maling alarma sa mga pagsusuri, upang matimbang ng mga gumagamit kung praktikal sa pang-araw-araw na operasyon ang mas malawak na pagsaklaw sa mga pag-atake.
Nagbibigay ng agarang kabuluhan sa pananaliksik ang karanasan ng South Korea
Nakaranas na ang South Korea ng pinsalang pinansiyal na may kaugnayan sa ilegal na kagamitang cellular. Sa imbestigasyon ng pamahalaan tungkol sa insidenteng kinasangkutan ng KT, na napag-alaman ng publiko noong Agosto 2025, 368 biktima at humigit-kumulang 200 milyong won na pagkalugi mula sa mga hindi awtorisadong maliit na bayad ang naitala.
Kinasangkutan sa insidente ang mga ilegal na femtocell. Maliit na base station ang femtocell na karaniwang ginagamit upang pagandahin ang saklaw o bawasan ang trapiko sa isang mobile network. Sa kasong iyon, gumamit ang mga umaatake ng pekeng kagamitan upang harangin ang impormasyon ng mga gumagamit at makapagsagawa ng mga hindi awtorisadong singil.
Tinalakay ni Kim ang pagsusuri sa mga mobile network sa .HACK Conference 2026 noong Abril 8. Kabilang sa gawain ng kanyang laboratoryo ang isang LTE sniffer, isang device na nakikinig sa mga mensaheng radyo na ipinagpapalitan ng mga telepono at base station. Natuklasan ng mga mananaliksik na maaaring makatulong ang impormasyong ipinapadala nang walang encryption sa pagsubaybay sa pisikal na lokasyon ng isang device.
Inilalarawan ng metadata, gaya ng mga identifier at detalye ng koneksyon, ang mga komunikasyon sa halip na ang mga salita sa mensahe o pag-uusap. Kahit naka-encrypt ang nilalaman ng mensahe, maaari pa ring magbunyag ng kapaki-pakinabang na detalye tungkol sa isang device at paggalaw nito ang nakalantad na impormasyon ng koneksyon.
Nagsagawa rin ang laboratoryo ng mga eksperimento tungkol sa mga pekeng alerto sa emerhensiya at ginamit ang Devilray upang gayahin ang mga SMS blaster attack at SigOver attack na nagdidiskonekta sa mga device mula sa serbisyo ng internet. Ipinakikita ng mga demonstrasyong ito ang iba't ibang resultang sinusubukan ng mga mananaliksik, mula sa mapanlinlang na mga mensahe hanggang sa pagkaputol ng koneksiyon ng telepono.
Sinusuri rin ang mga pribadong 5G network
Pinalawak sa mga pribadong 5G network na itinayo para sa mga partikular na organisasyon o industriyal na lugar ang mga alalahanin ni Kim sa kanyang presentasyon noong Abril. Kabilang sa mga gumagamit ng mga ito ang mga pasilidad ng depensa, industriyal na kompleks at institusyong medikal, kaya mahalaga sa praktika ang seguridad ng impormasyon tungkol sa mga device at lokasyon.
Nagbabala siya na maaaring magsanib ang mga kahinaan sa software ng kagamitan at mga kahinaan sa mga pamamaraan ng komunikasyong mobile, na magbubukas ng mga paraan para sa pagharang ng komunikasyon o pagpasok ng mapaminsalang software. Kabilang din sa kanyang mga alalahanin ang mga baseband component, ang hardware at software na namamahala sa komunikasyong cellular ng isang device.
Bumubuo ang laboratoryo ng 5G bersiyon ng sniffer nito, na ayon sa presentasyon noong Abril ay halos 90 porsiyento nang kumpleto. Nagbabala rin si Kim na maaaring magamit ang nakalantad na metadata upang mahinuha ng isang tagamasid kung may mga device sa loob ng pasilidad at kung nasaan ang mga ito.
LTE ang pinagtutuunan ng pagsusuri ng Devilray sa mga detector. Ipinakikita ng kasabay na gawain sa 5G ang pagsisikap ng laboratoryo na suriin ang mga mas bagong network habang tinutugunan din ang teknolohiyang patuloy na nagdadala ng trapikong mobile at sumusuporta sa maraming 5G deployment.
Kontroladong pag-access at ang susunod na pampublikong presentasyon
Nililimitahan ng pangkat ng pananaliksik ang paggamit sa Devilray sa mga sinuring mananaliksik at organisasyon sa ilalim ng kontroladong pag-access, dahil maaaring abusuhin ang kakayahan nitong gayahin ang gawi ng mga pag-atake. Kabilang sa mga nilalayong gagamit nito ang mga carrier, imbestigador at developer na kailangang sumubok ng mga depensa laban sa mas malawak na hanay ng gawi ng kagamitan.
Ibinahagi ng pangkat sa Electronic Frontier Foundation ang mga kaso ng pag-atakeng hindi napansin ng Rayhunter, at gumagawa ang organisasyon ng mga paraan upang matukoy ang mga ito. Inimbitahan din ng GSMA, ang pandaigdigang samahan ng mga mobile operator, ang mga mananaliksik na iharap ang Devilray sa Fraud and Security Group nito, kung saan tinalakay ng mga kinatawan ng industriya at mga gumagawa ng pamantayan ang mga paraan ng pagtukoy.
Nai-post na ang pananaliksik sa arXiv at tinanggap para sa ACSAC 2026. Nakatakda itong iharap sa Los Angeles sa kumperensiyang gaganapin mula Disyembre 7 hanggang 11. Saklaw ng mga pangunahing pampublikong kaganapan ang ilang buwan:
- Abril 8, 2026: Inilahad ni Kim ang balangkas ng laboratoryo sa pagsusuri ng mga mobile network sa .HACK Conference 2026.
- Nobyembre 4, 2026: Inanunsyo ng KAIST ang Devilray at ang pagsusuri sa pitong sistema ng pagtukoy.
- Disyembre 7–11, 2026: Nakatakdang iharap ang pananaliksik sa ACSAC 2026 sa Los Angeles.
Bumubuo rin ang grupo ni Kim ng detector na pinagsasama ang mga obserbasyon mula sa mga telepono, network ng carrier at mga hiwalay na radio sniffer upang matukoy at mahanap ang mga pekeng base station. Pinagsasama ng gawaing ito ang impormasyon mula sa ilang punto ng pagmamasid sa halip na umasa sa iisang palatandaan ng babala.
Ganito inilarawan ni Kim ang layunin ng testing platform:
Hindi nilayon ang Devilray upang talunin ang mga umiiral na detector. Ibinibigay nito sa mga tagapagtanggol ang parehong mga pagpipiliang mayroon na ang mga umaatake, upang sa wakas ay sabay na umunlad ang pag-atake at depensa.
Mahahalagang Punto
- Gumagaya ang Devilray ng 2,592 configuration ng pekeng base station, at sinubukan ang bawat isa gamit ang mga tunay na smartphone.
- May hindi bababa sa 192 configuration na hindi natukoy ng bawat isa sa pitong sinuring detector, o humigit-kumulang 7.4 porsiyento ng hanay ng pagsusuri.
- Maaaring baguhin ng mga umaatake ang mga mensahe, lakas ng signal at mga pattern ng pangangalap ng impormasyon upang makaiwas sa mga pamilyar na palatandaan ng babala.
- Pinahusay ng muling pagsasanay sa dalawang machine learning model ang pagtukoy, ngunit dumami rin ang mga maling alarma sa lehitimong trapiko.
- Limitado ang pag-access sa Devilray sa mga sinuring gumagamit, at nakatakdang iharap ang pananaliksik sa ACSAC 2026 sa Disyembre.