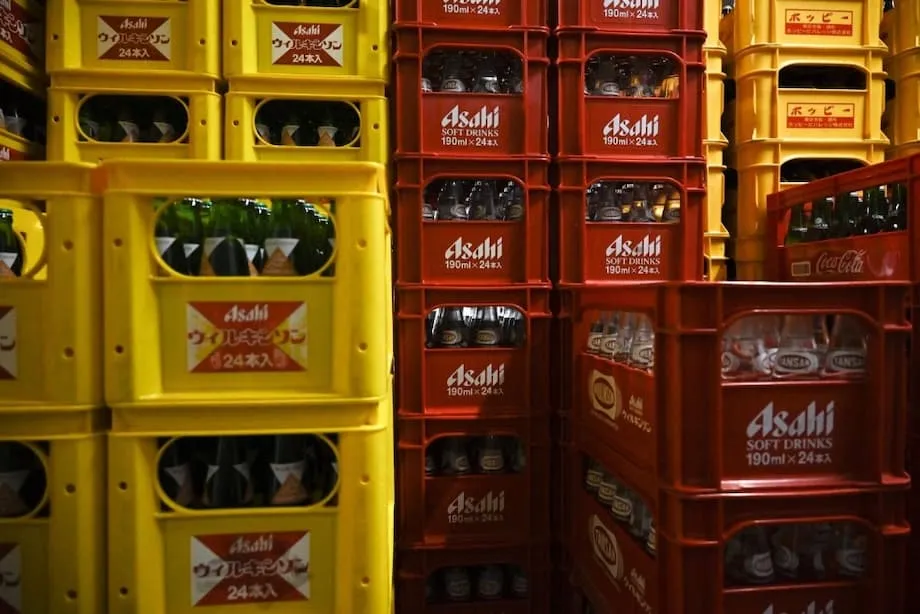
Manwal na mga workaround ang nagpapanatili sa suplay ng serbesa matapos ang mapaminsalang cyberattack
Hinarap ng Asahi Group Holdings, ang pinakamalaking serbeserya sa Japan, ang ransomware attack na nagpahinto sa pag-order, pagpapadala at ilang bahagi ng suporta sa kostumer sa negosyo nito sa bansa sa pagsisimula ng linggo. Dahil hindi gumagana ang mahahalagang sistema at nakaharang ang mga email mula sa mga panlabas na address, gumamit ang kumpanya ng makalumang paraan para maipagpatuloy ang paghahatid ng serbesa. Mano-manong pinroseso ng mga kawani ang mga purchase order, pinunan ang mga papel na form at nagpadala ng mga tagubilin sa mga bodega at distributor sa pamamagitan ng fax. Malinaw ang layunin: tiyaking hindi mauubusan ng paninda ang mga estante ng tindahan at mga pub habang sinisikap ng mga inhinyero na maibalik ang network.
Mga Nilalaman
- Manwal na mga workaround ang nagpapanatili sa suplay ng serbesa matapos ang mapaminsalang cyberattack
- Ano ang nangyari at paano pinatitigil ng ransomware ang mga kumpanya
- Takbo ng aberya
- Sino ang Qilin at anong datos ang sinasabi nitong ninakaw
- Dagok sa suplay para sa mga retailer at restaurant
- Kalagayan ng pagbangon at susunod na hakbang sa mga operasyon
- Bakit tumataas ang panganib ng cyberattack sa pagmamanupaktura
- Pagsasanib ng OT at IT sa paggawa ng serbesa
- Pagtugon ng Japan sa panganib ng cyberattack
- Kahulugan nito para sa mga mamimili at kakompetensiya
- Mahahalagang punto
Nahinto ang mga transaksiyon at paghahatid ng mga pangunahing produkto, kabilang ang Asahi Super Dry at Mitsuya Cider. Pagsapit ng Biyernes, limitado nang naipagpatuloy ang mga shipment matapos magtatag ang mga pangkat ng manwal na proseso, ngunit nagbabala ang kumpanya na mananatiling hindi tuloy-tuloy ang serbisyo habang unti-unting ibinabalik ang mga network. Nagsimulang magbalik sa limitadong operasyon ang anim na serbeserya nito sa Japan, at naghanda ang mga call center para sa pinababang serbisyo. Sinabi rin ng Asahi na sinusuri nito ang mga palatandaan ng posibleng pagnanakaw ng impormasyon na may kaugnayan sa pag-atake.
Nanawagan si chief executive Atsushi Katsuki ng pagtitiyaga at iginiit na mananatiling prayoridad ang paghahatid ng mga produkto habang ibinabalik ang mga sistema.
Sinabi ni Katsuki: "Ginagawa namin ang lahat ng pagsisikap upang mabilis na maibalik ang sistema habang nagpapatupad ng mga alternatibong hakbang para matiyak na magpapatuloy ang suplay ng produkto."
Nagbabala ang mga convenience store chain na nagbebenta ng malaking bahagi ng serbesa sa Japan tungkol sa panganib na maubusan ng paninda habang tumatagal ang aberya. Naghanda ang Seven & I Holdings, operator ng Seven Eleven chain, ng mga abiso sa mga kostumer tungkol sa mga sinuspindeng shipment. Sinabi ng karibal na mga chain na Lawson at FamilyMart sa mga mamimili na maaaring kapusin sa ilang inuming Asahi at mga produktong gawa ng Asahi para sa sariling tatak ng mga tindahan hanggang sa weekend. Lumipat ang mga restaurant sa ibang serbeserya kung posible at nagpalit mula sa draft tungo sa de-boteng serbesa para tumagal ang natitirang imbentaryo.
Ano ang nangyari at paano pinatitigil ng ransomware ang mga kumpanya
Ang ransomware ay isang uri ng pangingikil sa pamamagitan ng cyberattack. Pumapasok ang mga umaatake sa network ng kumpanya, ginugulo ang mga file para hindi na magamit ang mga ito, at humihingi ng bayad kapalit ng decryption key. Nagdaragdag ng ikalawang banta ang maraming grupo: kumokopya sila ng datos at nangangakong ilalathala ito kapag tumangging magbayad ang biktima. Madalas tawaging double extortion ang pinagsamang paraang ito. Kapag tinamaan ng pag-atake ang kumpanyang may 24-oras na produksyon at distribusyon, agad ang epekto. Natitigil ang mga sistemang pang-logistics, hindi makita ng mga tool sa pagpaplano ng pabrika ang mga order, at nawawalan ng komunikasyon ang serbisyo sa kostumer.
Sa kasong ito, kinumpirma ng Asahi na tinamaan ng ransomware ang mga server nito at sinabing limitado sa mga operasyon sa Japan ang aberya. Ibinukod ng kumpanya ang mga apektadong sistema para pigilan ang pagkalat, at pagkatapos ay nagsimulang gumawa ng mga manwal na workaround para maipadala ang serbesa at mga soft drink. Nakatulong ang hakbang na iyon para malimitahan ang lawak ng pinsala ng pag-atake, ngunit bumagal din ang negosyo at umasa sa bilis ng tao, sa pamamagitan ng mga gawaing karaniwang awtomatiko na ngayon ay isinasagawa sa telepono, fax at papel.
Sa isang abiso sa mga kostumer at kasosyo, humingi ng paumanhin ang serbeserya sa aberya at sinabing magpapatuloy ang pagpapanumbalik hanggang maging ligtas nang ibalik online ang mga sistema.
Sinabi sa pahayag ng Asahi: "Taos-puso kaming humihingi ng paumanhin sa anumang abalang naidulot sa aming mga kostumer at kasosyo sa negosyo. Aktibo naming iniimbestigahan ang sanhi at sinisikap na maibalik ang mga operasyon; gayunman, wala pang tinatayang iskedyul para sa ganap na pagbangon."
Takbo ng aberya
- Setyembre 29: Pumalya ang isang sistema sa Japan at natigil ang pagproseso ng order, mga shipment at operasyon ng call center.
- Oktubre 2: Limitadong nagbalik ang produksyon sa anim na serbeserya sa Japan, at pinalawak ang manwal na pagproseso ng order sa pamamagitan ng telepono at fax.
- Oktubre 3: Kinumpirma ng Asahi na ransomware ang sanhi ng pagpalya ng sistema at sinabing iniimbestigahan ang mga bakas ng posibleng hindi awtorisadong paglilipat ng datos.
- Oktubre 4 hanggang Oktubre 6: Limitadong nagbalik ang mga shipment, naghanda ang mga call center para sa bahagyang serbisyo, at nagbabala ang mga retailer tungkol sa posibleng kakulangan ng paninda.
- Oktubre 8: Inako ng grupong Qilin ransomware ang pananagutan at nag-post ng mga sample ng ninakaw na file sa isang leak site. Sinabi ng Asahi na may nakita itong ninakaw na datos online at iniimbestigahan nito ang saklaw ng pagnanakaw at pangangailangang magbigay ng abiso.
Hindi naapektuhan ng insidente ang mga operasyon ng Asahi sa labas ng Japan. Nagpatuloy gaya ng dati ang produksyon at pagpapadala ng mga internasyonal na brand sa Europe at iba pang rehiyon.
Sino ang Qilin at anong datos ang sinasabi nitong ninakaw
Inako ng isang grupong tumatawag sa sarili nitong Qilin ang pag-atake. Nag-post ang mga operator ng mga sample sa leak site nila sa dark web at sinabing nakakuha sila ng humigit-kumulang 27 gigabyte ng panloob na datos. Ayon sa mga tala, kabilang dito ang mga kontrata, dokumentong pinansiyal at mga file na may kaugnayan sa mga empleyado. Binanggit sa isang post ang 9,323 ninakaw na file at ipinakita ang ilang dosenang larawan ng mga dokumento bilang patunay. Iniulat ng Asahi kalaunan na nakita online ang ninakaw na datos mula sa insidente at sinabing aabisuhan nito ang mga apektadong partido matapos makumpirma ang mga detalye.
Ang Qilin ay isang operasyong ransomware as a service. Nagbibigay ang pangunahing grupo ng malware at imprastraktura at naghahati ng kinita sa mga kaakibat na pumapasok sa mga target. Ayon sa mga mananaliksik sa seguridad, tinutukan ng grupo ang pangangalagang pangkalusugan at pagmamanupaktura, bukod sa iba pang sektor, at gumagamit ito ng mga pamilya ng code na gumagana sa mga server na Windows, Linux at ESXi. Madalas gamitin ng grupo ang double extortion: pinipilit ang mga biktima sa pamamagitan ng pag-encrypt ng mga sistema at pagbabanta na ilalabas ang datos kapag hindi nabayaran ang hinihinging pantubos.
Dagok sa suplay para sa mga retailer at restaurant
Kabilang sa mga unang nakadama ng epekto ang mga convenience store chain, na mahalagang bahagi ng bentahan ng inumin sa Japan. Sa Seven Eleven, nakakita ang mga mamimili ng mga abiso tungkol sa sinuspindeng paghahatid ng Asahi Super Dry at ilang soft drink. Nagbabala ang Lawson at FamilyMart na maaaring kapusin sa ilang produkto ng Asahi mula Biyernes. Naantala rin ang mga produktong pribadong tatak na binuo kasama ng mga retailer, kabilang ang Seven Premium Clear Cooler chuhai at mga de-boteng tsaa na ibinebenta sa ilalim ng mga tatak ng chain. Nilimitahan ng ilang tindahan ang mga binibili, at sinabi ng mga operator na naghahanda sila ng mga pamalit na produkto.
Ginawa ng mga restaurant na umaasa sa mabilis na paghahatid ng serbesa sa keg at bote ang makakaya nila para mairaos ang kakulangan. Sinabi ng Marugen Ramen na natigil ang paghahatid ng draft at de-boteng serbesa mula sa Asahi at lilipat ito sa ibang supplier kapag naubos na ang stock. Lumipat ang Kisoji, na kilala sa shabu-shabu, mula sa draft tungo sa de-boteng serbesa at kumuha ng suplay mula sa ibang serbeserya para maipagpatuloy ang serbisyo. Nagbabala ang ilang izakaya pub sa mga kostumer na maaaring maubos ang draft beer ng Asahi kung magtatagal pa ang aberya.
Sinabi ng tagapagsalita ng Seven & I Holdings, na nagpapatakbo sa Seven Eleven, na kumilos ang kumpanya para pamahalaan ang mga inaasahan habang may aberya.
Sinabi ng tagapagsalita: "Naghahanda kaming balaan ang mga kostumer tungkol sa mga sinuspindeng shipment. Sa ngayon, wala pang malaking aberya."
Binanggit din ng mga retailer ang iba pang inumin ng Asahi bukod sa serbesa. Nakaranas ng panandaliang paghigpit sa suplay ang Mitsuya Cider at itinigil muna ang ilang produktong eksklusibo sa mga chain. Umabot ang epekto sa mga linyang hindi alkoholiko at mga pagkaing ginagawa sa mga planta ng kumpanya sa Japan.
Kalagayan ng pagbangon at susunod na hakbang sa mga operasyon
Limitadong muling pinatakbo ng Asahi ang lahat ng anim na serbeserya nito sa Japan, at binigyang-priyoridad ang mga pangunahing produkto at malalaking kostumer habang nanatili ang manwal na pagproseso. Sa pamamagitan ng telepono at fax pinangasiwaan ang mga order, habang nakatuon ang mga pangkat sa pagpapadala sa mga dati nang obligasyon at rutang may mataas na dami. Sinimulan din ng serbeserya na ibalik ang produksyon ng soft drink sa mga piling lugar at naghanda ng iba pang planta habang nagbabalik ang mga sistema. Sinabi ng kumpanya na hindi pa tiyak ang iskedyul ng ganap na pagpapanumbalik at mananatiling offline ang ilang sistema hanggang makumpleto ang mga pagsusuri.
Nag-adjust ang mga kakompetensiya sa pagtaas ng demand. Inilipat ng Kirin, Sapporo at Suntory ang suplay sa mga restaurant at tindahan kung praktikal, habang nagbabala na lilimitahan ng kapasidad ng logistics at mga kontrata ang dami ng maihahatid nila. Sinabi ng mga analyst na maaaring makabawas ang insidente sa kita ng Asahi sa ikaapat na quarter kung dumami ang mga parusang dulot ng pagkaubos ng stock o magtagal ang mga aberya, bagaman nakatulong ang maagang pagpapatuloy ng produksyon para malimitahan ang pinsala.
Bakit tumataas ang panganib ng cyberattack sa pagmamanupaktura
Umaasa ngayon ang paggawa ng serbesa sa masalimuot na ugnayan ng mga digital tool. Kinokontrol ng mga sensor at industriyal na software ang mga production line, sumusunod ang mga robot sa bodega sa mga tagubilin mula sa mga sistema ng pagpaplano, at umaasa ang mga sasakyang panghatid sa magkakaugnay na iskedyul. Saklaw ito ng operational technology, ang kagamitan at software na nagpapatakbo sa mga pabrika at logistics. Kapag nakapasok ang mga umaatake mula sa mga corporate network patungo sa mga kapaligirang ito, hindi lamang mga file ang nawawala. Maaari ring bumagal o huminto ang pisikal na proseso.
Ipinakikita ng datos ng industriya na lalong tinatarget ng mga umaatake ang pagmamanupaktura, lalo na sa Asia Pacific. Tinataya ng isang ulat sa threat intelligence na malaking bahagi ng mga pag-atake sa rehiyon ngayong taon ay tumama sa pagmamanupaktura, na mas marami kaysa sa mga sektor gaya ng pananalapi at transportasyon. Itinuturo ng mga espesyalista ang mga lumang controller na nakakonekta sa mga modernong network, mga interface sa gilid ng mga pabrika na hindi pa ina-update at mga tool ng third party na nag-uugnay sa mga corporate at industriyal na sistema. Maaaring magbigay sa mga umaatake ng malawak na akses sa produksyon, pag-order at pagpapadala ang iisang mahinang bahagi.
Pagsasanib ng OT at IT sa paggawa ng serbesa
Makikita sa mga serbeserya ang hamon. Tumatakbo sa isang modernong planta ang tiyak na iskedyul ng fermentation, sinusubaybayan ang temperatura ng mga tangke, inililipat ang mga bote at lata sa mga filler at palletizer, at saka ipinapasa ang mga ito sa mga enterprise tool na nagpaplano ng imbentaryo at paghahatid. Digital ang bawat bahagi. Nang bumagsak ang mga sistema ng pagpasok ng order at pagruruta sa pag-atake sa Asahi, hindi makita ng mga serbeserya kung ano ang dapat gawin o kung saan ito dapat ipadala. Gumamit ang kumpanya ng telepono at fax para pansamantalang magawa ang pagpaplanong iyon. Kadalasang inirerekomenda ng mga eksperto sa seguridad ang paghihiwalay ng mga network ng pabrika sa corporate IT, paglilimita sa remote access, pagsubaybay sa kakaibang aktibidad at pagsasanay sa mga kawani para makilala ang phishing. Lumilikha ang mga hakbang na ito ng mga hadlang para mas mahirapan ang mga nanghihimasok na lumipat mula sa email patungo sa kagamitan.
Pagtugon ng Japan sa panganib ng cyberattack
Dumami ang mga insidente ng ransomware sa Japan. Iniulat ng National Police Agency ang mahigit dalawang daang kaso ng ransomware noong 2024, mas marami kaysa noong nakaraang taon, at natuklasan sa isang sarbey na halos kalahati ng mga kaso ay umabot nang hindi bababa sa isang buwan bago maibalik ang nawawalang datos. Nagbigay ang isang bagong batas na ipinasa noong Mayo ng mas malawak na kapangyarihan sa mga awtoridad para guluhin ang mga cyber criminal at makipagtulungan sa pribadong sektor sa pag-iwas at pagtugon. Ipinakita ng hakbang ang lumalaking pangamba na maaaring makaapekto sa pang-araw-araw na buhay ang mga digital na pag-atake.
Binigyang-diin ni Itsunori Onodera, na namuno sa isang mahalagang konseho sa pananaliksik sa polisiya habang tinatalakay ang usapin, na usapin na ngayon ng kaligtasan ng publiko ang pagpapalakas ng depensa.
Sinabi ni Onodera: "Kung hindi agarang ia-upgrade ang cyber security ng bansa, malalagay sa panganib ang buhay ng mga mamamayan ng Japan."
Umaalinsunod ang mensaheng ito sa mga nangyari sa malalaking kumpanya nitong mga nakaraang buwan. Ipinakita ng mga matataas ang profile na insidente sa mga gumagawa ng sasakyan at retailer kung paanong maaaring kumalat sa mga network ng supplier ang iisang pagpasok sa sistema at magpatigil ng mga planta nang ilang araw o linggo. Idinadagdag ng kaso ng Asahi ang produksyon at distribusyon ng inumin sa listahang ito at ipinakikita kung bakit hindi na lamang tungkol sa pagkapribado ng datos ang pagpaplano para sa katatagan, kundi pati sa mga batayang pangangailangan para maipagpatuloy ang negosyo.
Kahulugan nito para sa mga mamimili at kakompetensiya
Unang naramdaman ng mga mamimili ang epekto sa mga convenience store at kaswal na restaurant, kung saan mabilis ang pag-ikot ng bentahan ng serbesa at soft drink. Marami ang lilipat sa Kirin, Sapporo o Suntory kapag nawawala ang paborito nilang lager. May ilang maghihintay na bumalik ang Super Dry, tanda ng katapatan ng maraming umiinom sa lasa nito. Maaaring mas mabilis maubusan ng stock ang mga bar at izakaya na umaasa sa mga keg kaysa sa mga grocery store, dahil kailangan ng madalas na paghahatid ang maraming draft beer. Naipagpapatuloy ng mga manwal na workaround ng Asahi ang paghahatid ng produkto, ngunit mas mabagal ito kaysa dati. Dahil dito, magiging balanse sa mga susunod na araw ang paunti-unting pagdating ng suplay at demand na bihirang bumagal.
Mahahalagang punto
- Kinumpirma ng Asahi na ginambala ng ransomware attack ang mga sistema nito sa Japan, na nagpahinto sa mga order, shipment at ilang bahagi ng suporta sa kostumer.
- Para maipagpatuloy ang paghahatid ng mga produkto, mano-manong nagproseso ng mga order ang mga kawani at gumamit ng fax habang sinisikap ng mga inhinyero na ligtas na maibalik ang mga sistema.
- Limitadong nagbalik ang mga shipment at muling nagsimula ang produksyon sa anim na serbeserya sa Japan, habang pinangasiwaan ang mga order sa pamamagitan ng telepono at fax.
- Nagbabala ang mga convenience store sa mga mamimili tungkol sa posibleng kakulangan ng Asahi Super Dry, Mitsuya Cider at ilang inuming eksklusibo sa mga chain.
- Lumipat ang mga restaurant sa ibang serbeserya kung posible at nagpalit mula draft tungo sa de-boteng serbesa para tumagal ang natitirang stock.
- Inako ng grupong Qilin ransomware ang pananagutan at sinabing nagnakaw ito ng humigit-kumulang 27 gigabyte ng datos, na nag-post ng mga sample sa isang leak site.
- Sinabi ng Asahi na nakita online ang ninakaw na datos mula sa insidente at iniimbestigahan nito ang lawak ng pagnanakaw at pangangailangang magbigay ng abiso.
- Hindi naapektuhan ang mga internasyonal na operasyon, at nagpatuloy gaya ng dati ang produksyon at pagpapadala ng mga brand sa labas ng Japan.
- Nananatiling pangunahing target ng ransomware sa Asia Pacific ang pagmamanupaktura, kung saan madalas nakakonekta ang mga lumang sistemang industriyal sa modernong IT.
- Pinatibay ng Japan ang mga kapangyarihan ng mga awtoridad sa cyber security noong Mayo matapos dumami ang mga kaso ng ransomware, na nagpapakita ng pangamba sa mga panganib sa pang-araw-araw na buhay at mga supply chain.