Inilantad ng panibagong pagsusuri ang mas malaking gawaing pagkukumpuni
Natuklasan ng SoftBank ang 35,000 pang kahinaan sa mga sistema nito sa isang pagsusuri gamit ang artificial intelligence, ayon kay Pangulong Junichi Miyakawa sa briefing tungkol sa resulta sa pananalapi noong Nobyembre 9. Nangyari ito matapos gumugol ang kumpanya ng humigit-kumulang tatlong buwan sa pagkukumpuni ng 10,500 kahinaang natukoy sa naunang pagsusuri sa halos 700 sistemang binuo sa loob ng kumpanya.
Mga Nilalaman
- Inilantad ng panibagong pagsusuri ang mas malaking gawaing pagkukumpuni
- Daan-daang milyong pagtatangkang humanap ng daan papasok
- Binago ng pitong minuto ang pamamaraan ng pagtugon
- Bakit may naiwan pa ring daan papasok matapos ang mga unang pagkukumpuni
- Ang takbo ng mga pagsusuri at pagtugon
- Mga tao pa rin ang kailangan sa huling pagsusuri
- Kasabay ng presyur sa seguridad ang rekord na resulta sa pananalapi
- Mas malawak na gawain kaysa sa pagtukoy lang ng mas maraming depekto
- Mahahalagang Punto
Sinabi ni Miyakawa na OpenAI's GPT-6 Astra ang modelong ginamit sa sumunod na pagsusuri, at inilarawan niya ito bilang nangungunang modelong inilabas noong Setyembre. Ayon sa kanya, mahigit tatlong beses ang mga bagong natuklasan kumpara sa natukoy sa pagsusuri noong Hunyo, kaya nahaharap muli ang SoftBank sa malaking gawaing pangseguridad.
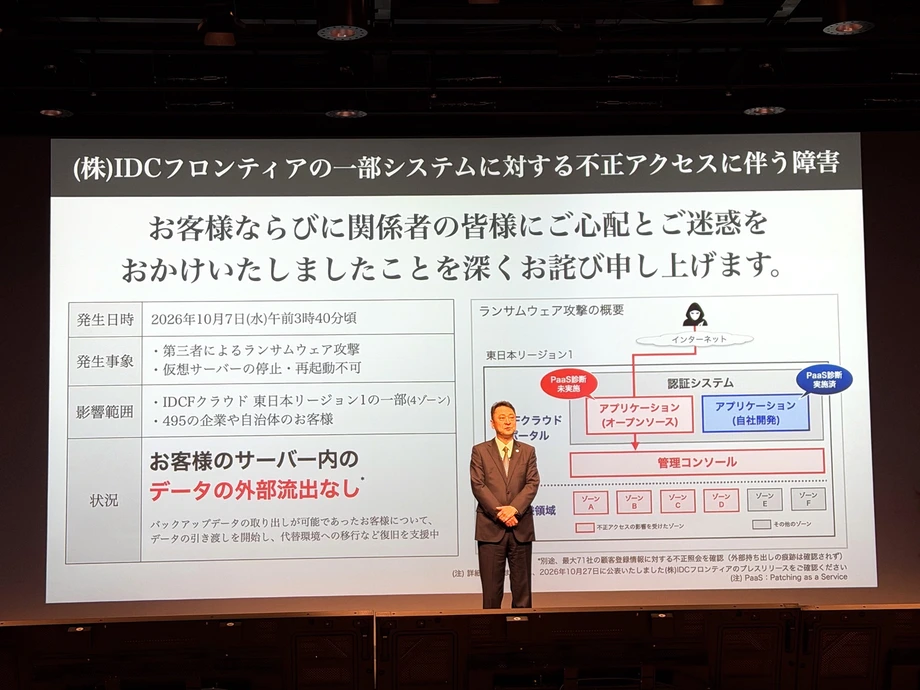
Naganap ang pagsisiwalat matapos atakihin ng ransomware ang subsidiary na IDC Frontier. Humingi ng paumanhin si Miyakawa para sa insidente at sinabing pitong minuto ang itinagal ng pag-atake. Binago na ng SoftBank ang pamamaraan nito sa pagtugon: pinuputol muna ngayon ng mga team ang komunikasyon bago mag-imbestiga, sa halip na maghintay ng pulong upang magpasya kung ano ang gagawin.
Ang kahinaan ay depekto sa software o sistema na maaaring pagsamantalahan ng isang umaatake. Ang patch ay pagkukumpuni sa kahinaang iyon. Ipinakikita ng karanasan ng SoftBank kung gaano na kabigat ang prosesong ito: katatapos pa lamang ng mga team nito sa isang malaking batch ng mga pagkukumpuni nang matukoy ng mas bagong pagsusuri ang libo-libong iba pang problema.
Inilarawan ni Miyakawa, na nagsabing kamakailan ay halos buong oras niya ay ginugol sa pagharap sa mga hakbang laban sa cyberattack, ang bigat ng sitwasyon sa briefing. Sa mga pahayag na isinalin mula sa wikang Hapon, sinabi ng pangulo ng SoftBank:
Sa totoo lang, pagod na pagod na ako.
Daan-daang milyong pagtatangkang humanap ng daan papasok
Humaharap ang mga sistema ng SoftBank sa humigit-kumulang 600 milyon hanggang 700 milyong pagtatangkang magsiyasat kada buwan, ayon sa mga bilang na inilahad sa mga ulat tungkol sa briefing ni Miyakawa. Sinabi niyang humigit-kumulang 300 milyon ang buwanang average noong nakaraang taon at dumadami ito nang mga 100 milyon kada buwan mula Agosto.
Ang reconnaissance ay paghahanap ng mga posibleng daan papasok sa isang network, gaya ng mga serbisyong nakabukas sa publiko o mahinang software. Kung 600 milyon ang mga pagtatangka, doble iyon ng naunang average; kung 700 milyon naman, mga 2.3 beses iyon ng dating bilang.
Iniugnay ni Miyakawa sa lumalawak na paggamit ng AI ang tumitinding presyur at bumibilis na mga pag-atake. Sinabi niyang nagsimulang lumitaw bandang Mayo at Hunyo ang mga modelong ginawa para sa cyberattack, at sinundan ang mga ito noong Hulyo ng mga modelong ipinamahagi kasama ang mga weight na makukuha ng publiko. Ang mga weight ay ang mga numerikal na setting na natutuhan ng modelong AI at nagbibigay-daan dito para gumana.
Linggu-linggo na raw lumilitaw ang mga bagong modelo. Sa tuwing sinusubok ng SoftBank ang mga sistema nito gamit ang panibagong modelo, nakatatagpo ito ng mga kahinaang hindi nakita sa mga naunang pagsusuri. Dahil sa paulit-ulit na mga pagtuklas na ito, naging tuluy-tuloy na gawain ang pagsusuri ng mga kahinaan sa halip na isang pagsusuring nagtatapos kapag nakumpleto na ang isang listahan ng mga pagkukumpuni.
Binago ng pitong minuto ang pamamaraan ng pagtugon
Nagbigay ang insidente ng ransomware sa IDC Frontier ng kongkretong sukatan sa bilis ng mga pag-atakeng kinakaharap ng SoftBank. Sinabi ni Miyakawa na pitong minuto ang itinagal ng pag-atake, kaya halos walang panahong natira para sa dating sunod-sunod na proseso ng kumpanya: pagtanggap ng alerto, pagtitipon ng mga tao at pagpapasya sa gagawing tugon.
Ang ransomware ay pag-atake kung saan ginagamit ng mga kriminal ang pagpasok sa mga sistema o datos upang maningil ng bayad. Makatutulong ang pagputol ng komunikasyon para ihiwalay ang mga apektadong sistema at limitahan ang kakayahan ng umaatake na lumipat sa iba pang bahagi ng network. Inuuna ng binagong pamamaraan ng SoftBank ang hakbang na ito sa pagpigil sa pagkalat bago ang mas masusing imbestigasyon.
May praktikal na epekto ang pagbabagong ito sa mga operations team: ginagawa na sa simula ng pagtugon ang pasyang dating ginagawa pagkatapos ng pag-uusap. Pagkatapos nito, kailangang alamin ng mga kawani ang nangyari at tukuyin kung paano ligtas na maibabalik ang mga koneksiyon.
Bakit may naiwan pa ring daan papasok matapos ang mga unang pagkukumpuni
Nakumpleto na ng IDC Frontier ang mga pagsusuri at paglalapat ng mga patch sa mga application na binuo nito bago ang pag-atake, ayon kay Miyakawa. Gayunman, hindi isinama sa pagsusuri ang open source application na ginamit bilang daan papasok.
Ang open source software ay may source code na maaaring siyasatin, gamitin at baguhin ng mga tao alinsunod sa lisensiya nito. Madalas itong isinasama ng mga kumpanya sa software na sila mismo ang bumubuo. Kaya kailangang saklawin ng pagsusuring pangseguridad ang mga bahaging pinagkakatiwalaan ng isang sistema, pati na ang code na isinulat sa loob ng kumpanya.
Sinabi ni Miyakawa na inatasan niya ang mga kawani mula pa sa simula na isama ang open source software, ngunit ipinagpaliban ng mga team ang gawaing iyon. Inilantad ng insidente ang agwat sa pagitan ng saklaw na hiniling niya at ng mga sistemang aktuwal na sinuri.
Pinalawak ng SoftBank ang programa nito sa pagsusuri mula sa halos 700 sistemang binuo sa loob ng kumpanya tungo sa mahigit 1,800 sistema, kabilang ang open source software. Mahigit 2.5 beses ito ng orihinal na bilang, kaya lumawak kapwa ang paghahanap ng mga kahinaan at ang gawaing kailangan para kumpunihin at subukan ang mga apektadong sistema.
Ang takbo ng mga pagsusuri at pagtugon
Inilalarawan sa ulat ng SoftBank ang ilang magkakapatong na pagsisikap: pagkukumpuni sa sarili nitong mga sistema, pagbebenta ng serbisyong pangseguridad sa ibang kumpanya at pagbabago ng mga pamamaraan matapos atakihin ang subsidiary nito. Ipinakikita ng mahahalagang petsa kung gaano kabilis lumaki ang trabaho.
- Mayo at Hunyo: Sinabi ni Miyakawa na nagsimulang lumitaw ang mga modelong AI na dalubhasa sa cyberattack.
- Hunyo 15: Sinuri ng SoftBank ang halos 700 sistemang binuo sa loob ng kumpanya at natukoy ang 10,500 kahinaan.
- Hulyo: Sinimulan ng kumpanya ang ganap na pagbibigay ng Patching as a Service, gamit ang teknolohiya ng OpenAI para suportahan ang mga pagsusuri at pagkukumpuni.
- Mula Agosto: Dumami nang mga 100 milyon kada buwan ang mga pagtatangkang magsiyasat, ayon kay Miyakawa.
- Sa loob ng humigit-kumulang tatlong buwan matapos ang pagsusuri noong Hunyo: Naglapat ang SoftBank ng mga patch sa lahat ng 10,500 natukoy na kahinaan.
- Setyembre: Sinabi ni Miyakawa na inilabas ang modelong tinukoy niya bilang GPT-6 Astra; may natuklasan ang sumunod na pagsusuri na 35,000 pang kahinaan.
- Oktubre 30: May 7,670 kumpanyang nakakontrata sa Patching as a Service.
- Nobyembre 9: Tinalakay ni Miyakawa ang mga natuklasan, ang pag-atake sa IDC Frontier at ang binagong pamamaraan ng pagtugon sa briefing tungkol sa resulta sa pananalapi.
Umabot sa kabuuang 45,500 ang mga natuklasan sa dalawang magkasunod na pagsusuri. Sinabi ng SoftBank na naikumpuni na nito ang unang 10,500; lumikha naman ng panibagong trabaho ang sumunod na batch, kasabay ng pagpapalawak ng programa sa pagsusuri.
Mga tao pa rin ang kailangan sa huling pagsusuri
Hinahati ng SoftBank sa tatlong yugto ang pamamahala sa mga kahinaan: pagtukoy sa mga depekto, paglalapat ng mga patch at pagtiyak pagkatapos na normal na gumagana ang mga sistema. Gumagamit ng AI ang operasyon nito ng Patching as a Service para suportahan ang unang dalawang yugto, at awtomatiko ang paglalapat ng mga patch.
Mga tao pa rin ang kailangan sa huling yugto. Maaaring magbago ang asal ng software dahil sa pagkukumpuni, kaya kailangang tiyakin ng mga kawani kung maayos pa ring nagtutulungan ang magkakaugnay na sistema. Para sa kumpanyang nagpapatakbo ng maraming magkakaugnay na application, malaki ang oras na kailangan para matiyak na normal ang operasyon.
Hiniling ni Miyakawa sa mga team na i-automate ang pagpapatunay na ito sa kasalukuyang taon ng pananalapi. Sinabi niyang wala pang malinaw na petsa ng pagkumpleto, at walang ibinigay na iskedyul sa ulat ng briefing para sa pagkukumpuni sa 35,000 karagdagang natuklasan.
Nakakatulong ipaliwanag ng natitirang manu-manong gawain kung bakit hindi awtomatikong nangangahulugan ng kapantay na bilis ng pagkukumpuni ang mas mabilis na pagtuklas ng mga kahinaan. Kayang gumamit ng SoftBank ng AI para makabuo ng mas mahabang listahan ng mga depekto at i-automate ang paglalapat ng mga patch, habang kailangan pa rin ng mga kawani ng oras para tiyaking magagamit pa rin ang mga serbisyo matapos ang mga pagbabago.
Para sa 7,670 kumpanyang nakakontrata sa Patching as a Service noong Oktubre 30, bahagi ng praktikal na hamon ang yugtong ito ng pagpapatunay. Kailangang isara ng isang patch ang kahinaan sa seguridad habang hinahayaang magampanan pa rin ng mga sistema ng kliyente ang kanilang mga tungkulin.
Kasabay ng presyur sa seguridad ang rekord na resulta sa pananalapi
Tinalakay ng SoftBank ang pagtugon nito sa cyberattack kasabay ng rekord na resulta para sa unang kalahati ng taon ng pananalaping magtatapos sa Marso 2027. Umabot sa 3.7987 trilyong yen ang kita, mas mataas nang 11.7% kumpara noong nakaraang taon. Tumaas nang 2.1% sa 642.1 bilyong yen ang operating profit, habang nadagdagan nang 4.5% sa 364.5 bilyong yen ang net profit.
Itinaas ng kumpanya ang pagtataya nito para sa buong taon ng pananalapi sa 7.9 trilyong yen na kita, 1.16 trilyong yen na operating profit at 610 bilyong yen na net profit. Ipinakikita ng mga bilang na ito ang lumalaking negosyo na namamahala sa gawaing pangseguridad na, ayon sa pangulo nito, ay kumukuha ng malaking bahagi ng kanyang oras.
Kumita ng 538.9 bilyong yen ang enterprise division, na kinabibilangan ng mga serbisyong pangkomunikasyon para sa mga kumpanya, cloud services, seguridad at AI, mas mataas nang 11.8%. Tumaas nang 19.9% sa 124.8 bilyong yen ang operating profit nito. Sa loob ng dibisyong ito, lumago nang 36.7% ang kita mula sa cloud at AI, mas mabilis kaysa sa kabuuang kita ng enterprise division.
Sinabi rin ng SoftBank na sumusulong ang AI data center nito sa Tomakomai, Hokkaido, tungo sa pagbubukas sa taon ng pananalapi 2026. Naging tampok sa briefing ang AI kapwa bilang larangan ng pagpapalawak ng negosyo at bilang teknolohiyang nagbabago sa mga hinihingi sa mga pangkat pangseguridad ng kumpanya.
Lumago rin ang iba pang dibisyon. Umabot sa 1.6025 trilyong yen ang kita ng consumer division, mas mataas nang 8.6%; umabot sa 894.7 bilyong yen ang kita ng media at e-commerce, mas mataas nang 8.7%; at umabot sa 241.9 bilyong yen ang kita ng finance division, mas mataas nang 27.5%.
Mas malawak na gawain kaysa sa pagtukoy lang ng mas maraming depekto
Tatlong kongkretong pagbabago na ngayon ang bahagi ng pagtugon ng SoftBank: pagsusuri sa mas maraming sistema, mas maagang paghihiwalay sa mga pinaghihinalaang inaatake at pagsisikap na i-automate ang mga pagsusuring kasunod ng pagkukumpuni. Tinutugunan ng bawat isa ang magkakaibang bahagi ng problemang inilarawan ni Miyakawa.
Tinutugunan ng pinalawak na saklaw ng pagsusuri ang pagkakalimutang inilantad sa IDC Frontier. Tugon naman sa pitong minutong pag-atake ang pagputol sa komunikasyon. Kapag nakumpleto na ang awtomatikong pagpapatunay, matutugunan nito ang oras na kasalukuyang ginugugol ng mga kawani sa pagtitiyak na maayos pa ring nagtutulungan ang mga sistemang na-patch.
Inihambing ni Miyakawa ang kasalukuyang pagsasama ng mga sistemang binuo ng mga tao at ng umuunlad na AI sa panahong pinagsasaluhan ng mga taong nagmamaneho at mga awtonomong sasakyan ang kalsada. Para sa SoftBank, mas tiyak ang agarang gawain: kumpletuhin ang mga pagkukumpuni, patuloy na suriin ang mas malawak na imbentaryo ng software at paikliin ang panahong lumilipas mula sa pagtuklas ng kahinaan hanggang sa ligtas na pagsasara nito.
Mahahalagang Punto
- Sinabi ng SoftBank na may natuklasan ang sumunod na pagsusuri gamit ang AI na 35,000 pang kahinaan matapos nitong kumpunihin ang 10,500 natukoy noong Hunyo.
- Tinukoy ni Miyakawa ang OpenAI's GPT-6 Astra bilang modelong ginamit sa sumunod na pagsusuri.
- Umabot sa humigit-kumulang 600 milyon hanggang 700 milyong pagtatangka kada buwan ang reconnaissance, kumpara sa naunang average na halos 300 milyon.
- Pitong minuto ang itinagal ng pag-atake sa IDC Frontier, kaya pinutol muna ng SoftBank ang komunikasyon bago mag-imbestiga.
- Open source software na hindi isinama sa naunang pagsusuri ng subsidiary ang ginamit na daan papasok.
- Pinalawak ng SoftBank ang saklaw ng pagsusuri nito mula sa halos 700 sistema tungo sa mahigit 1,800.
- May 7,670 kumpanyang nakakontrata sa Patching as a Service noong Oktubre 30; kailangan pa rin ng gawain ng mga tao ang mga pagsusuri matapos maglapat ng patch.
- Nag-ulat ang kumpanya ng rekord na resulta sa pananalapi at itinaas ang pagtataya nito para sa taong magtatapos sa Marso 2027.