Nagbubukas ng daan papasok sa Switch 2 ang isang programming app
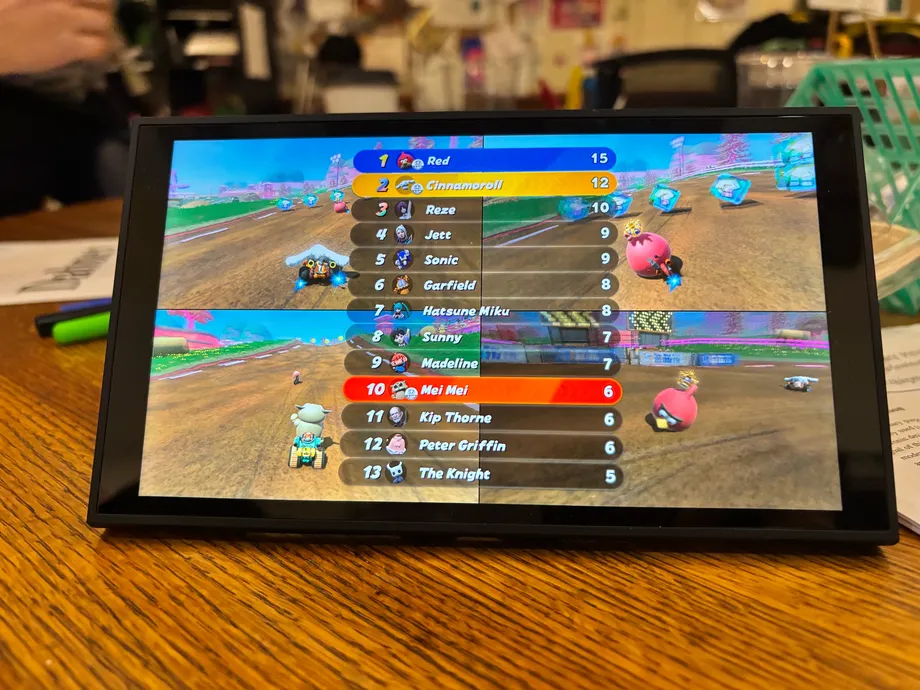
Ipinakita ng security researcher na si Sammy Hajhamid, na kilala online bilang pepsipu, ang isang software exploit para sa Nintendo Switch 2 na nagpapatakbo ng firmware 23.0.1. Gumamit siya ng binagong mga karera sa Mario Kart World upang ipakita kung ano ang nagiging posible dahil sa access na ito. Lumitaw sa laro ang mga karakter gaya nina Cinnamoroll, Hatsune Miku at Peter Griffin nang walang nakakabit na hardware modchip.
Mga Nilalaman
- Nagbubukas ng daan papasok sa Switch 2 ang isang programming app
- Ano ang ipinakita ng demonstrasyon sa Mario Kart
- Paano naging pasukan ang lumang Switch app
- Inaabot ng ikalawang kahinaan ang filesystem service
- Tumulong ang Codex, pero umabot nang dalawang linggo ang trabaho
- Bakit tinalikuran ang browser route
- Mga kailangan ng user at ang nawawala kapag nag-restart
- Tugon ng Nintendo at iskedyul ng paglalabas
- Mahahalagang Punto
Pinagsasama ng tool na tinatawag na ns2jb ang kahinaan sa isang programming app para sa orihinal na Switch at ang vulnerability sa filesystem service ng console. Ayon kay Hajhamid, nagbibigay ito ng kakayahang magpatakbo ng native code gamit ang mga pahintulot ng ilang system service. Nagbubukas ito ng posibilidad para sa mga hindi opisyal na application, pagbabago sa mga laro at pagkopya ng mga naka-save na laro mula sa console.
Direkta ang pangunahing limitasyon: nawawala ang access kapag nag-restart ang console. Kailangang patakbuhin muli ng mga user ang exploit pagkatapos ng bawat reboot, at sa ngayon ay hindi ito nagbibigay ng persistent custom firmware, o alternatibong bersyon ng system software ng console na nananatiling naka-install.
May petsang Oktubre 18, 2026 ang teknikal na ulat ni Hajhamid, habang inilabas niya sa publiko ang demonstrasyon noong Oktubre 22. Tinukoy niya ang 23.0.1 bilang pinakabagong firmware noong panahong iyon. Iniulat na umabot nang humigit-kumulang dalawang linggo ang pananaliksik at ginamit dito ang coding tool na Codex ng OpenAI, bukod pa sa malaking ambag ng developer.
Wala pang pampublikong pahayag ang Nintendo noong panahong inilathala ang mga ulat tungkol sa demonstrasyon. Iniulat na inalis sa ilang panrehiyong eShop ang SmileBASIC 4, ang programming app na ginamit bilang panimulang pasukan. Dahil dito, agarang usapin ang pagkuha ng kinakailangang software para sa mga gustong magsiyasat sa exploit.
Ano ang ipinakita ng demonstrasyon sa Mario Kart
Mario Kart World ang nagbigay ng pinakanakikitang resulta: nakisali sa mga pamilyar na racer ang mga karakter mula sa labas ng mga laro ng Nintendo. Kabilang sa mga ipinakita sina Cinnamoroll, Hatsune Miku, Peter Griffin at RED, ang pulang Angry Bird. Lumitaw rin si Steve mula sa Minecraft sa mga paglalarawan ng binagong laro.
Nasa ilalim ng karera ang mas mahalagang pagbabago. Ang pagpapatakbo ng native code ay nangangahulugang direktang nagpapatakbo ng mga instruction sa processor ng console, sa halip na manatili sa mga command na karaniwang pinapayagan ng laro o programming app. Nakadepende sa mga pahintulot na nakakabit sa code kung aling bahagi ng makina ang maaabot nito.
Inilarawan ni Hajhamid, isang security researcher na kinilalang undergraduate ng Caltech, ang mga layuning gamit ng access na ito:
Nagbibigay-daan ito sa atin na magpatakbo ng homebrew, mag-reverse engineer at mag-mod ng mga laro sa Switch 2, mag-back up ng mga save file mula sa Switch, at ma-access ang karamihan sa mga peripheral ng Switch 2 sa pamamagitan ng MMIO.
Ang homebrew ay tumutukoy sa hindi opisyal na software na ginawa sa labas ng aprubadong sistema ng pamamahagi ng gumawa ng console. Ang reverse engineering ay pagsusuri kung paano gumagana ang umiiral na software. Ang MMIO, maikli para sa memory mapped input/output, ay paraan para makipag-ugnayan ang software sa hardware sa pamamagitan ng mga itinalagang memory address.
Mahalaga ang mga kakayahang ito sa iba't ibang grupo sa magkakaibang dahilan. Maaaring gusto ng manlalaro ng hiwalay na kopya ng save file, maaaring gustong palitan ng modder ang isang karakter, at maaaring gustong suriin ng researcher ang isang system service. Nakadepende ang bawat isa sa access na karaniwang hindi ibinibigay sa mga laro.
Paano naging pasukan ang lumang Switch app
Pinapayagan ng SmileBASIC 4 ang mga user na magsulat at magpatakbo ng mga programa sa orihinal na Nintendo Switch. Kayang patakbuhin ng Switch 2 ang software na ito sa pamamagitan ng backward compatibility, ang tampok na nagpapagana ng mga laro mula sa naunang console sa kahalili nito. Dahil dito, nagkaroon si Hajhamid ng daan papasok sa mas bagong makina gamit ang lumang software.
May kinalaman ang unang kahinaan sa integer overflow sa interpreter ng SmileBASIC, ang bahaging nagbabasa at nagpapatupad ng mga programming command. Nangyayari ang integer overflow kapag lumampas ang kalkulasyon sa saklaw na inilaan ng computer para sa isang numero, kaya bumabalik ang resulta sa ibang halaga.
Sa kasong ito, maaaring maging negatibong numero ang resulta ng kalkulasyong ginagamit para suriin ang isang operasyon sa array, o listahan ng mga nakaimbak na halaga. Dahil dito, tinanggap ng pagsusuri ang operasyong dapat sana'y tinanggihan. Pagkatapos, naglipat ng data ang isang memory copy lampas sa nilalayong lugar.
Ayon kay Hajhamid, ginamit niya ang asal na ito para ituring ng programa ang bahagi ng array bilang string. Nagdulot ang pagkalitong iyon ng paraan para magbasa at magbago ng memory lampas sa nilalayong hangganan ng programa. Maaaring isagawa ang paunang pananaliksik sa orihinal na Switch bago ito gamitin bilang bahagi ng chain sa Switch 2.
Naging bahagi na noon ng mga homebrew exploit sa 3DS ng Nintendo ang SmileBASIC. Dito, mahalaga ito dahil nakapagbigay ang lumang app ng unang yugto ng pag-atake sa mas bagong console.
Inaabot ng ikalawang kahinaan ang filesystem service
Simula pa lamang ang access sa loob ng SmileBASIC. Sumunod na pinuntirya ni Hajhamid ang built-in na filesystem service, na kilala bilang fs at nangangasiwa sa mga operasyon ng storage. Kinailangang maabot ang serbisyong may mas malawak na pahintulot para malampasan ang mga paghihigpit ng programming app.
May kinalaman ang ikalawang vulnerability sa path normalization. Sinasabi ng file path sa software kung saan hahanapin ang isang bagay sa storage; inaayos ng normalization ang path na iyon tungo sa karaniwang anyo bago ito gamitin ng system. Inilarawan ni Hajhamid ang isang sitwasyon kung saan kinopya ng service ang path sa pansamantalang buffer na masyadong maliit.
Ang buffer ay nakalaang bahagi ng memory. Kapag lumampas ang data sa hangganan nito, maaari nitong mapatungan ang kalapit na impormasyon. Ginamit ni Hajhamid ang overflow para maapektuhan ang isang storage cache object, na lumikha ng paraan para magbasa at magsulat sa memory ng filesystem service.
Pagkatapos, ayon sa kanyang paglalarawan, binago niya ang pagkakakilanlan ng proseso na nakatala para sa koneksiyon ng SmileBASIC upang makakuha ng mas malawak na pahintulot sa filesystem. Dahil dito, nakopya niya ang internal storage at ang code ng mga karaniwang system module para suriin. Ang mga system module, o sysmodule, ay mga serbisyong gumagawa ng mga gawain para sa operating system.
Kabilang sa mga kakayahan ng ns2jb ang pagpapatakbo ng native code bilang mga karaniwang system module at bilang built-in na filesystem module, ayon kay Hajhamid. Kaya may dalawang magkahiwalay na yugto ang chain: unang pagbubukas sa pamamagitan ng SmileBASIC at ikalawang vulnerability na nagbibigay ng mas malawak na access.
Tumulong ang Codex, pero umabot nang dalawang linggo ang trabaho
Gumamit si Hajhamid ng Codex ng OpenAI sa pananaliksik. Gumawa siya ng pasadyang setup na nagpapahintulot sa mga AI agent na magpadala ng controller input sa mga console at magsuri sa video output ng mga ito. Ikinonekta ng mga JetKVM device ang controller input sa pamamagitan ng USB at kinunan ang video sa pamamagitan ng HDMI.
Naging praktikal na bahagi ng setup ang isang di-pangkaraniwang mekanismo ng Bluetooth light switch: pisikal nitong pinindot ang power button ng console matapos itong mag-crash. Karaniwang posibilidad ang paulit-ulit na pag-crash sa ganitong pananaliksik sa memory, kaya bahagi ng proseso ng pagsubok ang pag-restart ng hardware.
Ayon sa ulat ni Hajhamid, natukoy ng Codex ang kapaki-pakinabang na integer overflow sa SmileBASIC. Kasama rin sa trabaho ang pagsisiyasat sa mga system service, pagsusuri ng code at pagbuo ng chain na nakaabot sa filesystem service. Personal na inilarawan ni Hajhamid ang pagsisiyasat sa serbisyong iyon habang ibang target naman ang sinuri ng mga AI agent.
Nilinaw ng developer na hindi iyon ang aktuwal na proseso, taliwas sa pabirong caption na nagsasabing simpleng inutusan lang niya ang AI na i-jailbreak ang console. Hindi nagtagumpay ang paunang layuning magpatakbo ng code sa ibang paraan, at kinailangan ng jailbreak ng malaking pagsisikap sa loob ng humigit-kumulang dalawang linggo.
Ayon kay Hajhamid, nagawa ng Codex sa loob ng isang araw ang mod para sa Mario Kart World. Ipinapakita nito ang pagkakaiba ng tagal ng masayang demonstrasyon at ng pananaliksik sa seguridad sa likod nito: dumating ang nakikitang pagbabago sa mga karakter matapos ang mas mahirap na trabaho para makakuha ng access.
Bakit tinalikuran ang browser route
Maagang pinuntirya ang WebKit, ang browser engine na ginamit sa unang pagtatangka, dahil nagpoproseso ang mga browser ng kumplikadong content at madalas itong pagtuunan ng pananaliksik sa seguridad. Sinubukan ng setup ni Hajhamid na maabot ito sa pamamagitan ng custom na Wi-Fi captive portal, ang uri ng pahinang maaaring lumitaw kapag kumonekta ang isang device sa network.
Nakaharap ang paraang ito sa ilang proteksiyon. Nililimitahan ng execute-only memory ang pagbabasa ng mga executable instruction, kaya mas mahirap hanapin ang mga kapaki-pakinabang na sequence ng code. Sinusuri ng pointer authentication ang ilang address bago gamitin ang mga ito, habang tinitingnan naman ng control flow integrity kung sumusunod sa pinahihintulutang landas ang ilang paglilipat ng execution.
Nakapagbigay ang unang trabaho sa browser ng mas limitadong uri ng kontrol, pero hindi nito naibigay ang arbitraryong pakikipag-ugnayan sa mga system service na kailangan para sa nilalayong jailbreak. Dahil dito, ipinagpatuloy ni Hajhamid ang SmileBASIC route habang hiwalay na nagpapatuloy ang pananaliksik sa browser.
Tinukoy niya bilang posibleng direksiyon ng susunod na trabaho ang pag-aangkop ng filesystem exploit sa WebKit. Maaari itong magbigay ng ibang pasukan, bagaman walang inilabas na petsa kung kailan magiging available ang ganitong bersyon. Sinabi rin niyang nasubukan ang exploit sa orihinal na Switch, pero hindi pa ito naka-package para sa console na iyon.
Mga kailangan ng user at ang nawawala kapag nag-restart
Gumagamit ang inilarawang paraan ng SmileBASIC 4 bersiyon 4.4.9, na iniulat na nagkakahalaga ng humigit-kumulang $25 sa US eShop. Sinabi ng isa pang modder na maaaring hindi mahigpit na kailangan ang app, pero nagsisimula ang ipinakitang chain sa programming app. Hindi pa malinaw ang mga praktikal na kailangan para sa anumang alternatibong paraan.
Naging usap-usapan din ang libreng trial sa Japan habang naghahanap ang mga tao ng paraan para makuha ang software. Iniulat na hindi ito tugma sa exploit. Magkaiba, kung gayon, ang naiulat na pakinabang ng trial at ng bayad na bersiyon para sa partikular na paraang ito.
Inilalarawan ang ns2jb bilang tethered. Sa kasong ito, nangangahulugan itong kailangang patakbuhin muli ang exploit mula sa isang laro pagkatapos ng bawat pagsisimula ng console. Binubura ng pag-restart ang aktibong exploit mula sa memory at ibinabalik sa normal na estado ang mga prosesong naapektuhan.
Magkaibang uri ng access ang ibinibigay ng software exploit at persistent custom firmware. Binabago ng ns2jb kung ano ang maaaring patakbuhin habang aktibo ang session. Mangangailangan naman ang persistent custom firmware ng karagdagang mekanismong patuloy na gagana kahit mag-restart.
Inilalarawan din na mahirap sundan ng karaniwang manlalaro ang kasalukuyang mga tagubilin. Kaya mga researcher at modder na may teknikal na karanasan ang agarang target nito, hindi ang lahat ng may-ari na naghahanap ng simpleng menu para mag-install ng mga hindi opisyal na application.
Tugon ng Nintendo at iskedyul ng paglalabas
Naging alalahanin ang availability ng SmileBASIC 4 hindi nagtagal matapos ang demonstrasyon. Iniulat na may ilang user na bumili ng app at nagdiskonekta ng kanilang mga console sa internet dahil nangangamba silang maisasara ng update ang puwang. Inilarawan ng mga ulat na inilathala kasabay ng anunsiyo ang inaasahang pagtanggal nito, o ang pagkawala na nito sa ilang panrehiyong tindahan.
Wala pang inilabas na opisyal na paliwanag ang Nintendo o inanunsiyong patch sa mga ulat na iyon. Hindi nakumpirma ang lawak ng naiulat na pagtanggal sa mga tindahan, kabilang kung aling mga rehiyon ang naapektuhan. Pipigil sa mga bagong pagbili ang pagtanggal ng app sa bentahan; ibang paraan naman ang pag-update ng system o software para ayusin ang bulnerableng code.
Narito ang mga petsang binanggit sa anunsiyo at teknikal na ulat:
- Oktubre 18, 2026: May petsang ito ang teknikal na ulat ni Hajhamid, na tumukoy sa ns2jb bilang software exploit para sa firmware 23.0.1.
- Oktubre 22, 2026: Ibinahagi ni Hajhamid sa publiko ang demonstrasyon sa Mario Kart World at inanunsiyo ang jailbreak.
- Bandang anunsiyo noong Oktubre 22: Nag-usap ang mga user tungkol sa pagbili ng SmileBASIC 4, habang inilalarawan ng mga ulat ang posibleng pagtanggal nito o ang pagtanggal na sa mga panrehiyong eShop.
Sinabi ng developer na si Geziné, na nagsiwalat ng hiwalay na vulnerability na nakaaapekto sa dalawang henerasyon ng Switch, na nakausap niya si pepsipu at mukhang lehitimo ang tool. Sinabi rin ni Geziné na alam ni pepsipu ang tungkol sa hiwalay na user mode exploit na binuo niya.
Ayon kay Hajhamid, ito ang unang exploit na ganito para sa Switch 2 na alam niya. Agad nitong naibibigay ang gumaganang paraan para sa mas malalim na pananaliksik sa software at pagbabago sa mga laro, ngunit malinaw ang mga limitasyon nito sa pagpapanatili ng access at kadalian ng paggamit.
Mahahalagang Punto
- Iniulat na gumagana ang ns2jb sa Switch 2 firmware 23.0.1 nang walang hardware modchip.
- Pinagsasama ng ipinakitang chain ang depekto sa memory ng SmileBASIC at vulnerability sa filesystem service.
- Gumamit si Sammy Hajhamid, na kilala bilang pepsipu, ng Codex ng OpenAI sa humigit-kumulang dalawang linggong pananaliksik.
- Kabilang sa mga custom na karakter sa mga demonstrasyon sa Mario Kart World sina Cinnamoroll, Hatsune Miku at Peter Griffin.
- Nawawala ang exploit pagkatapos mag-restart at sa kasalukuyan ay hindi ito nagbibigay ng persistent custom firmware.
- Gumagamit ang inilarawang pasukan ng SmileBASIC 4 bersiyon 4.4.9; iniulat ang pagtanggal nito sa mga panrehiyong tindahan, habang wala pang pampublikong pahayag ang Nintendo.