Nakaharap ang mga simpleng password sa mas mabilis na banta sa pananalapi
Halos 1.9 milyong account ng mga user sa Vietnam ang gumagamit pa rin ng madaling hulaan na mga password gaya ng "123456", ayon sa mga datos na inilahad sa Vietnam Digital Financial Security Forum sa Ho Chi Minh City noong Nobyembre 6, 2026. Nagbabala ito kasabay ng pagpapalawak ng mga bangko sa mga sistemang naglalayong tumukoy ng mga kahina-hinalang paglilipat ng pera at tumulong na mabawi ang ninakaw na salapi.
Mga Nilalaman
- Nakaharap ang mga simpleng password sa mas mabilis na banta sa pananalapi
- Mas kaunting pag-atake, mas maraming organisasyong nag-uulat ng pinsala
- Bakit maaaring magdulot ng pangmatagalang pinsala ang ninakaw na datos
- Pinabibilis ng AI ang pagbabangko at krimen
- Mahihinang password at kapani-paniwalang pagpapanggap
- Inilantad ng pagnanakaw ng card sa isang restawran ang isa pang kahinaan
- Nakapipigil na ng mga kahina-hinalang pagbabayad ang mga babala
- Pagsubaybay sa ninakaw na pera sa iba't ibang bangko
- May mga batayang kahinaan pa rin sa kabila ng pamumuhunan sa seguridad
- Mga tuntunin sa datos at paghahanda para sa quantum computing
- Mahahalagang Punto
Sinabi ni Colonel Nguyen Ba Son, deputy director ng Department of Cybersecurity and High-Tech Crime Prevention ng Ministry of Public Security, na kilala bilang A05, na nagtala ang mga awtoridad ng halos 1,000 kaso ng online fraud na may kinalaman sa pagnanakaw ng mga ari-arian sa unang anim na buwan ng 2026. Umabot sa trilyong Vietnamese dong ang mga pagkalugi.
Maraming hamon ang kinakaharap ng mga institusyong pampinansyal: mas mabilis nang naihahanda ng mga kriminal ang mga pag-atake gamit ang artificial intelligence, nananatiling bulnerable ang mga customer sa pagpapanggap bilang ibang tao, at wala pa ring mga batayang kontrol sa seguridad ang ilang organisasyon. Samantala, naging pang-araw-araw na serbisyo na ang mga digital na pagbabayad para sa malaking bahagi ng populasyon.
Ipinakikita ng mga datos na inilahad ni Hoang Minh Tien, deputy director ng Information Technology Department ng State Bank of Vietnam, ang lawak nito. Mahigit 21 bilyong transaksiyong walang cash ang isinagawa sa Vietnam sa unang walong buwan ng 2026, na nagkakahalaga ng mahigit VND260 quadrillion. Mahigit 95% ng mga transaksiyon sa maraming institusyon ng kredito ay dumaraan sa mga digital na channel.
Pinagsama-sama ng forum ang National Cybersecurity Association, Vietnam Investment Media Group, State Bank at Vietnam Banks Association. Iniugnay ng mga talakayan nito ang isang pamilyar na kahinaan, ang mga password na madaling hulaan, sa mas malawak na hamon: ang pagprotekta sa mga customer bago, habang at pagkatapos ng mapanlinlang na pagbabayad.
Mas kaunting pag-atake, mas maraming organisasyong nag-uulat ng pinsala
Tinataya sa ulat ng pananaliksik at sarbey ng National Cybersecurity Association para sa 2025 na humarap ang Vietnam sa humigit-kumulang 552,000 cyberattack noong taong iyon, bumaba nang 19.38% mula 2024. Isinagawa ng Technology Department nito ang sarbey noong Disyembre 2025, batay sa mga tugon mula sa mahigit 5,300 organisasyon.
Naitala sa buod ng sarbey ng pamahalaan ang pagtaas sa bahagdan ng mga ahensiya at negosyong nag-ulat ng pinsala: 52.30% noong 2025, kumpara sa 46.15% noong 2024. Katumbas ito ng pagtaas na 6.15 puntos-porsiyento, kahit bumaba ang tinatayang bilang ng mga pag-atake.
Ayon sa asosasyon, mas mapili na ang mga umaatake, mas maingat maghanda at mas lubusang sinasamantala ang mga target. Kaya para sa isang organisasyon, nakasalalay ang praktikal na panganib sa pinsalang dulot ng panghihimasok, gayundin sa dami ng mga pagtatangkang kinakaharap nito.
Sa forum, iniugnay ng mga datos sa National Cybersecurity Association at Viettel Cyber Security ang humigit-kumulang 41% ng mga pag-atake sa sektor ng pananalapi at pagbabangko. Tinukoy rin ni Son ang sektor bilang pangunahing target ng mga internasyonal na grupong hacker at cybercriminal.
Bakit maaaring magdulot ng pangmatagalang pinsala ang ninakaw na datos
Tinukoy ng asosasyon ang limang karaniwang uri ng pag-atake noong 2025: denial-of-service, paglalagay ng mga link sa mga patalastas sa pagsusugal, naka-target na cyberespionage, pagnanakaw ng datos at ransomware. Sa denial-of-service, binabaha ng trapiko ang isang serbisyo; ikinukulong naman ng ransomware ang impormasyon sa pamamagitan ng encryption at humihingi ng bayad kapalit ng muling pagbibigay ng access.
Maaaring pagsamahin ng mga umaatake ang mga paraang ito. Ayon sa asosasyon, may mga mapanirang pag-atake na umaagaw sa pansin ng mga security team habang palihim na pumapasok ang mga nanghihimasok sa ibang bahagi ng network, nag-i-install ng mapaminsalang software at nananatili roon.
Inilarawan ni Vu Ngoc Son, pinuno ng Technology Department ng asosasyon, ang isang sunod-sunod na proseso kung saan ninanakaw muna ng mga kriminal ang mahalagang impormasyon upang ibenta, ipagpalit o pagsamantalahan pa. Pagkatapos, ine-encrypt nila ang datos ng biktima upang humingi ng ransom kapag naubos na ang mga pagkakataong magnakaw pa.
Kaya maaaring manatiling lantad ang impormasyon ng customer kahit naibalik na ng isang bangko o negosyo ang mga sistema nito. Nakakatulong ang mga backup upang mabawi ng organisasyon ang mga file, samantalang nangangailangan ang pagpigil sa pagnanakaw ng mga kontrol sa kung sino ang makaa-access sa impormasyon at mga sistemang tumutukoy sa di-pangkaraniwang pag-access.
Sa pagtatasa ng asosasyon para sa 2025, kabilang ang panghihimasok at pagnanakaw ng datos sa mga insidenteng nagdulot ng pinakamalaking pinsala. Tinukoy naman ng pagtataya nito para sa 2026 ang seguridad ng datos at mga pag-atakeng awtomatiko sa tulong ng AI bilang pangunahing alalahanin, babalang umalingawngaw sa talakayan ng forum tungkol sa mga panganib sa pagbabangko.
Pinabibilis ng AI ang pagbabangko at krimen
Sinabi ni Son na ginagamit ng mga kriminal ang AI upang paikliin ang oras na kailangan para maghanap ng mga kahinaan at maghanda ng mga pag-atake. Ang gawaing may kinalaman sa malalaking sistemang pampinansyal ng impormasyon na dati ay maaaring abutin ng ilang buwan ay mas mabilis nang matapos, aniya, ngunit hindi siya nagbigay ng tiyak na bagong takdang panahon.
Inilarawan ni Dr Dao Minh Tu, vice chairman at secretary general ng Vietnam Banks Association at dating permanent deputy governor ng State Bank, ang industriyang pagbabangko bilang lumalampas na sa mga application na mismong pinatatakbo ng mga customer. Gumagawa ang mga bangko ng mga serbisyong nakikipag-ugnayan sa mga customer at awtomatikong tumutulong sa kanila.
Ayon kay Tu, humigit-kumulang 80% ng mga negosyo sa Vietnam ang gumagamit na ng AI, habang mahigit 70% ng mga institusyon ng kredito ang gumagamit nito sa mga gawaing kabilang ang credit scoring, elektronikong pagkilala ng pagkakakilanlan, pagtukoy ng pandaraya at pagsusuri laban sa money laundering. Tinutulungan ng credit scoring ang mga nagpapautang na tasahin ang kakayahan ng nanghihiram na magbayad; sinusuri naman ng elektronikong pagkilala ng pagkakakilanlan ang pagkakakilanlan ng customer nang malayuan.
Sinabi ni Dam The Thai, deputy general director ng HDBank, na sinusubukan ng bangko ang AI na tumutukoy ng pandaraya habang nagaganap ang mga transaksiyon, kasabay ng awtomatikong pagsusuri at pag-apruba ng kredito na tumatagal ng dalawa hanggang tatlong minuto.
Hindi pantay-pantay ang kahandaan. Ayon sa mga datos mula sa AI Readiness Index ng Cisco na binanggit sa forum, 13% lamang ng mga negosyo sa Vietnam ang ganap na handa sa AI. Pinakamataas na prayoridad naman ng 63% ang pagpapahusay sa kakayahan ng kanilang imprastraktura ng teknolohiya na lumawak at umangkop. Magkaibang yugto ng paggamit ang pagpapasok ng AI tool at pagkakaroon ng datos, kagamitan at kontrol upang magamit ito nang ligtas.
Mahihinang password at kapani-paniwalang pagpapanggap
Makikita sa halos 1.9 milyong account na gumagamit ng simpleng password ang isang kahinaan sa panig ng mga customer. Mas madaling panimulang punto para sa mga kriminal ang isang mahuhulaang serye gaya ng "123456" kapag sinusubukan nilang makapasok sa mga account.
Ipinakita rin ng mga resulta ng sarbey na inilahad sa forum na 36% lamang ng mga respondent ang nagpahayag ng pagkabahala sa deepfake, ang pinakamababang bahagdan sa mga panganib na sinuri. Ang deepfake ay mga larawan, video o boses na nilikha o binago gamit ang AI upang magmukhang may sinabi o ginawa ang isang tao na hindi naman niya sinabi o ginawa.
Nagbabala si Tu na maaaring pagsamahin ng mga kriminal ang mga pekeng pagkakakilanlan at mga senaryo ng panlolokong pinaghandaan upang hikayatin ang mga tao na sila mismo ang maglipat ng pera. Maaaring makontak ang isang customer sa ganitong panloloko sa pamamagitan ng mukhang pamilyar na mukha o boses, sa halip na sa halatang pagtatangkang pasukin ang isang banking application.
Binigyang-diin ni Thai na mahalaga ang kaalaman at tiwala ng mga customer kasabay ng teknolohiya ng bangko. Nanawagan siya sa mga bangko, kompanya ng telekomunikasyon, elektronikong wallet, digital platform at regulator na magtulungan upang bumuo ng tiwala sa mga digital na serbisyo.
Hindi tinukoy sa mga datos ng forum ang kabuuang bilang ng mga sinuring account at ang paraang ginamit upang matukoy ang mahihinang password. Kaya walang porsiyento ang halos 1.9 milyong bilang na nagpapakita kung anong bahagi ito ng mga account sa Vietnam.
Inilantad ng pagnanakaw ng card sa isang restawran ang isa pang kahinaan
Inilarawan ni Son ang isang kasong natuklasan noong 2025 na kinasangkutan ng isang suspek na nagpanggap na empleyado sa mga mamahaling restawran. Palihim na tinatanggal ng suspek ang chip ng mga bank card kapag inaabot ng mga customer ang mga ito para sa pagbabayad.
Ikinalakip ng suspek ang mga chip na iyon sa iba pang blangkong card at ginamit ang mga nabuo nitong card upang bumili ng ilang bagong modelo ng iPhone, at nakapagnakaw ng mahigit VND200 milyon, o humigit-kumulang US$7,700.
Pagkaraan nito, nakipag-ugnayan ang pulisya sa State Bank upang abisuhan ang mga komersiyal na bangko at hilinging suriin at baguhin ang mga serbisyong gumagamit ng mga pisikal na card na may chip.
Ipinakikita ng kaso na hindi lamang password at banking application ang saklaw ng hamon sa seguridad. Dumaraan din ang card ng customer sa mga tao at pamamaraan ng pagbabayad sa mga tindahan at restawran. Maaaring samantalahin ng mga kriminal ang prosesong ito habang nakatuon ang mga bangko sa pagprotekta sa kanilang mga digital network.
Nakapipigil na ng mga kahina-hinalang pagbabayad ang mga babala
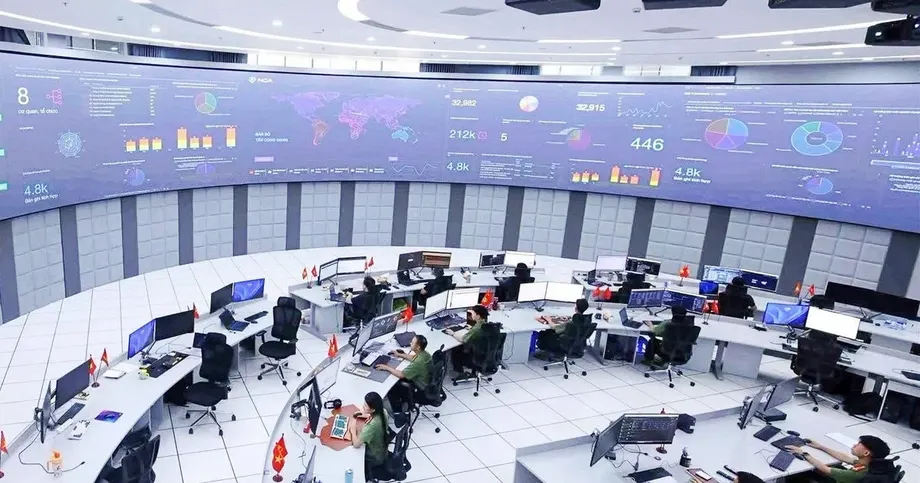
Nakakonekta ang sistema ng pagmamanman ng State Bank sa halos 100 institusyong pampinansyal at natukoy nito ang mahigit 668,000 account na nagpapakita ng mga palatandaan ng paglabag, ayon sa mga datos na inilahad ni Tien. Naglabas ang mga bangko ng milyun-milyong babala at nakipag-ugnayan upang mabawi o pansamantalang ihinto ang mga pondong nagkakahalaga ng trilyong dong.
Nagpadala ang SIMO, ang information system na sumusuporta sa pamamahala, pagmamanman at pagpigil sa mga panganib sa pagbabayad at pandaraya, ng 5.8 milyong alerto sa mga customer mula 2025 hanggang Oktubre 2026. Kasunod nito ang halos 1.9 milyong pagkakataong pinatigil o kinansela ng mga customer ang mga kahina-hinalang transaksiyon, na kinasangkutan ng halos VND7.2 trilyon.
Tinatayang katumbas ito ng isang pinatigil o kinanselang transaksiyon sa bawat tatlong alerto. Binibilang ng kabuuang ito ang mga pagkakataon ng pagpapadala ng alerto at pagtugon ng customer, kaya maaaring mabilang nang higit sa isang beses ang customer na nakatanggap ng maraming babala.
Tumutukoy sa mga babala tungkol sa pagbabayad ang halos 1.9 milyong transaksiyong pinatigil o kinansela sa SIMO. Tungkol naman sa seguridad ng account ang halos kaparehong bilang ng mahihinang password. Magkasama, ipinakikita ng mga ito ang dalawang bahaging mahalaga sa proteksiyon: ang pag-access sa account at ang pagpapasyang magpadala ng pera.
Para sa mga customer, nagbibigay ng pagkakataong huminto muna ang isang babala bago lumabas ang pera. Para naman sa mga bangko at pulisya, makatutulong ang magkakaugnay na impormasyon upang matukoy kung saan inililipat ang kahina-hinalang pondo at mapabilis ang pagtugon.
Pagsubaybay sa ninakaw na pera sa iba't ibang bangko
Nakikipagtulungan ang Ministry of Public Security at State Bank sa mga kaayusang susubaybay sa perang kaugnay ng pandaraya sa iba't ibang bank account. Sinabi ni Son na nagdaos ng pulong ang dalawang tanggapan tatlong araw bago ang forum noong Nobyembre 6 upang talakayin ang pilot system para subaybayan at pagtugmain ang mga daloy na ito.
Ayon sa mga detalyeng inilahad tungkol sa programa sa pagbabangko, nakatakdang simulan noong Hunyo 2026 sa malalaking komersiyal na bangko ang pilot para sa pagsubaybay at agarang pagpigil sa mga paglilipat ng pera, at planong palawakin ito sa buong sistema sa unang quarter ng 2027. Nakatuon naman ang salaysay ni Son sa mga karagdagang talakayang idinaos noong unang bahagi ng Nobyembre.
Mahalaga ang bilis dahil kayang ilipat ng mga kriminal ang ninakaw na pondo sa ilang account at tagapamagitan sa loob lamang ng ilang minuto. Madaling mawalan ng kakayahang masubaybayan ang pera kapag sa unang bangkong tumanggap lamang nakatuon ang pagtugon at nailipat na ito sa ibang lugar.
Ang mga pangunahing petsa at panahon ay:
- Disyembre 2025: Nagsarbey ang National Cybersecurity Association sa mahigit 5,300 organisasyon para sa taunang pagtatasa nito.
- Enero hanggang Hunyo 2026: Nagtala ang mga awtoridad ng halos 1,000 kaso ng online fraud na may kinalaman sa pagnanakaw ng mga ari-arian.
- Hunyo 2026: Ayon sa programa sa pagbabangko, dito sinimulan ang pilot para sa agarang pagsubaybay at pagpigil sa mga paglilipat sa pagitan ng mga bangko.
- Nobyembre 3, 2026: Tinalakay ng pulisya at State Bank ang iminungkahing sistema sa pagsubaybay at pagtutugma, ayon sa salaysay ni Son tungkol sa pulong tatlong araw bago ang forum.
- Unang quarter ng 2027: Planong palawakin sa buong sistema ng pagbabangko ang solusyon sa pagsubaybay.
Nanawagan si Tu para sa iisang plataporma ng datos pampinansyal upang makapagbahagi ng impormasyon ang mga institusyon alinsunod sa mga tuntunin sa seguridad at pagkapribado. Iminungkahi rin ni Thai ang pagbabahagi ng mga babala sa pandaraya habang nagaganap ang mga insidente sa iba't ibang bangko, provider ng telekomunikasyon, elektronikong wallet at lisensiyadong palitan ng digital asset.
May mga batayang kahinaan pa rin sa kabila ng pamumuhunan sa seguridad
Inilalaan ng mga komersiyal na bangko ang humigit-kumulang 17.2% ng pamumuhunan nila sa digital transformation para sa kaligtasan ng impormasyon at cybersecurity, ayon kay Tien. Nanawagan din siya para sa mga pagtatasa ng panganib, pagsusuri sa seguridad, pagsasanay sa pagtugon sa insidente at pangangasiwa sa mga supplier ng teknolohiya.
Nagpakita ng pag-unlad sa paghahanda ang mas malawak na sarbey ng asosasyon sa mga ahensiya at negosyo. Nagbigay ng pagsasanay sa kaalaman sa cybersecurity ang 75.93%, nagsagawa ng mga pagsasanay sa seguridad ang 51.45%, nagpatupad o nagpapatakbo na ng mga security operations centre ang 51.65%, at may backup system ang 76.35%. Pinagsasama sa security operations centre ang pagmamanman at pagtugon sa insidente.
Nananatili ang mga batayang kahinaan sa mga organisasyong sinarbey. Walang tauhan sa cybersecurity ang 47.72%, walang panloob na pamantayan sa cybersecurity ang 27.80%, at walang sentralisadong software laban sa mga mapaminsalang programa ang 51.87%.
Hindi gumagamit ng antivirus software ang 8.71%, samantalang walang kontrol gaya ng firewall na namamahala sa pag-access sa internet ang 9.38%. Inilalarawan ng mga bilang na ito ang mas malawak na sarbey ng organisasyon, na sumasaklaw sa mga ahensiya at negosyo, hindi lamang sa mga komersiyal na bangko.
Ang praktikal na agwat ay nasa pagitan ng paghahanda sa mga tao at pagpapanatili ng proteksiyon sa buong organisasyon. Makakatulong ang pagsasanay sa mga kawani na makilala ang panganib, ngunit kailangan din sa epektibong depensa ang mga taong magmamanman sa mga sistema, pare-parehong paglalagay ng software at mga nasubukang pamamaraan sa pagtugon kapag nagtagumpay ang isang pag-atake.
Mga tuntunin sa datos at paghahanda para sa quantum computing
Iminungkahi ni Tu ang mas mahigpit na proteksiyon sa impormasyon sa pagbabangko, personal na impormasyon at biometrikong datos alinsunod sa Law on Data at Law on Personal Data Protection ng Vietnam. Kabilang sa biometrikong datos ang mga pisikal na palatandaan, gaya ng mukha o fingerprint, na ginagamit upang kumpirmahin ang pagkakakilanlan.
Nanawagan siya na itago at iproseso ang mahahalagang datos sa mga ligtas na data centre sa Vietnam. Kabilang din sa mga mungkahi niya ang malinaw na pananagutan sa pagkontrol ng mga AI system at paghingi ng pag-apruba ng tao para sa malalaki o lubhang sensitibong transaksiyon.
Maaaring makaapekto sa mga awtomatikong pasya at pagkapribado ng customer ang datos na hindi magkakapamantayan at mahinang kontrol sa mga AI model, babala ni Tu. Kailangan pa rin ng maaasahang impormasyon at malinaw na proseso sa pagsusuri ng mga sensitibong hakbang ang sistemang pampinansyal na mabilis magpasya.
Isa itong pangmatagalang alalahanin ang quantum computing. Nagbabala si Tu na maaaring malagay sa panganib dahil sa lakas nitong magkuwenta ang ilang karaniwang encryption na nagpoprotekta sa mga pagbabayad, digital signature at datos sa pagbabangko. Tumutulong ang mga digital signature na matiyak kung sino ang nag-apruba sa isang elektronikong tagubilin at kung nabago ito.
Hinimok ni Tu ang mga bangko na tasahin kung gaano sila umaasa sa kasalukuyang mga paraan ng encryption at magplano ng paglipat sa post-quantum cryptography, mga paraang idinisenyo upang makayanan ang mga pag-atake gamit ang quantum computer. Iniugnay ng mas malawak niyang mensahe ang mga teknikal na paghahandang ito sa tiwala ng publiko: dahil may payment account ang humigit-kumulang 89% ng mga nasa hustong gulang sa Vietnam, bahagi na ng pagprotekta sa pang-araw-araw na serbisyong pampinansyal ang pag-iingat sa digital banking.
Mahahalagang Punto
- Gumagamit pa rin ng simpleng password ang halos 1.9 milyong account sa Vietnam, ayon sa mga datos na inilahad sa forum para sa seguridad sa pananalapi noong Nobyembre 6, 2026.
- Tinatayang 552,000 cyberattack ang naganap sa Vietnam noong 2025. Bumaba nang 19.38% ang mga pag-atake, samantalang tumaas sa 52.30% ang bahagdan ng mga sinarbey na organisasyong nag-ulat ng pinsala.
- Nagtala ang mga awtoridad ng halos 1,000 kaso ng online fraud sa unang kalahati ng 2026, na umabot sa trilyong dong ang mga pagkalugi.
- Naglabas ang SIMO ng 5.8 milyong alerto hanggang Oktubre 2026, kasunod ang halos 1.9 milyong pagkakataong pinatigil o kinansela ng mga customer ang mga kahina-hinalang transaksiyong nagkakahalaga ng halos VND7.2 trilyon.
- Planong palawakin sa buong sistema ng pagbabangko sa unang quarter ng 2027 ang pilot para sa pagsubaybay at agarang pagpigil sa mga pinaghihinalaang kinita mula sa pandaraya.
- Kabilang sa mga mungkahi sa forum ang mas matibay na proteksiyon sa datos, pagbabahagi ng mga babala sa pandaraya, kontrol ng tao sa mga sensitibong pasya ng AI at paghahanda sa mga panganib ng quantum computing.