Tinutugunan ng mga alerto sa telepono at pag-upgrade ng encryption ang magkaibang banta
Bumubuo ang Singapore ng AI model na tumutukoy sa mga scam sa mga Android phone, habang nagtatakda rin ito ng mas mahabang transisyon sa encryption na idinisenyong panlaban sa mga quantum computer sa hinaharap. Pinagsasama ng mga hakbang na inanunsyo sa Singapore International Cyber Week noong Oktubre 14, 2026 ang agarang proteksiyon laban sa panlilinlang at paghahanda sa banta na maaaring lumitaw pa pagkalipas ng ilang taon.
Mga Nilalaman
- Tinutugunan ng mga alerto sa telepono at pag-upgrade ng encryption ang magkaibang banta
- Paano nagpapasya ang phone model kung kailan magbabala
- Panatilihin sa device ang mga pribadong chat
- Magastos pa rin ang mga lokal na panlilinlang sa kabila ng pagbaba ng mga pagkalugi
- Bakit nais ng Singapore na magkakaugnay ang mga depensa
- Tinutugunan ng Fairwind ang mga kahinaan sa mahahalagang sistema
- Kailangang maghanda sa mga panganib ng quantum bago magkaroon ng pambihirang tagumpay
- Target sa 2031 para sa kritikal na imprastraktura
- Itinutulak ng seed grant ang paglipat tungo sa mga praktikal na pagsubok
- Mahahalagang Punto
Nakikipagtulungan ang Government Technology Agency of Singapore (GovTech) sa Google DeepMind sa isang model na direktang nagsusuri ng mga pag-uusap sa device ng user at nagbababala tungkol sa mga posibleng scam nang hindi ipinapadala ang mga pribadong mensahe sa mga panlabas na server. Hiwalay dito, inaasahang matatapos ng mga may-ari ng critical information infrastructure ang paglipat nila sa quantum security pagsapit ng 2031, habang planong maglabas ng mas malawak na gabay upang matulungan ang iba pang organisasyon na makamit ito pagsapit ng 2035.
Dahil sa lawak ng pandaraya, apurahan ang proyekto para sa mga telepono. Ayon sa anunsyo ng Google DeepMind tungkol sa pagtukoy ng scam, mahigit kalahati ng mga naiulat na krimen sa Singapore ay mga scam, at lumampas na sa S$4 bilyon ang mga pagkalugi mula 2019. Umaabot sa 80% ng mga pagkalugi ang dulot ng social engineering, kung saan hinihikayat ng mga kriminal ang mga tao na ibigay ang pera o sensitibong impormasyon sa pamamagitan ng kapani-paniwalang pakikipag-usap.
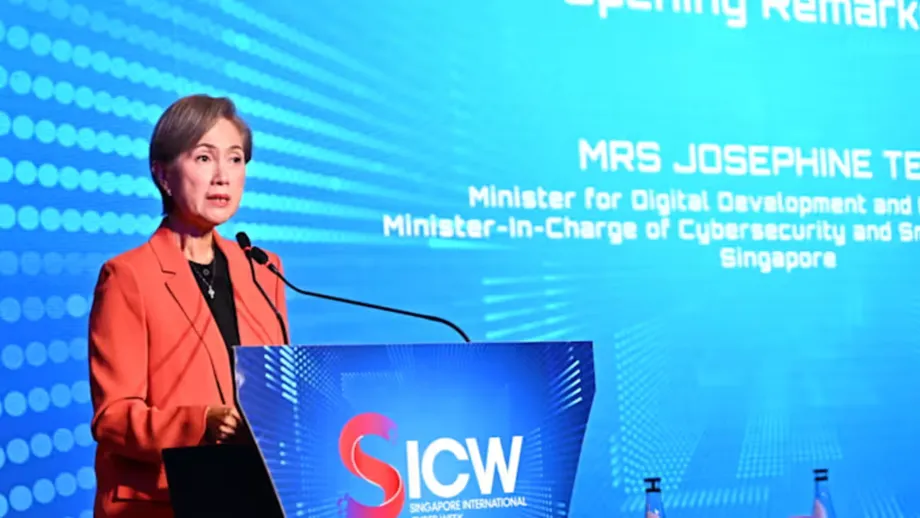
Sinabi ni Josephine Teo, Minister for Digital Development and Information at Minister in Charge of Cybersecurity and the Smart Nation Group, na mapoprotektahan ng maagang pagtukoy ang mga user nang hindi inaalis ang pagiging pribado ng kanilang mga pag-uusap.
"Kung maagang makikilala ng ating mga device ang mga palatandaan ng panlilinlang, matutulungan natin ang mga posibleng biktima na maiwasan ang pagkawala ng pera o mga kredensyal, habang nananatili sa kanilang mga device ang mga personal nilang mensahe," aniya.
Magkakaibang kahinaan ang tinutugunan ng mga anunsyo. Layunin ng scam model na makilala ang panlilinlang habang nagaganap ang pag-uusap. Layunin naman ng quantum programme na palitan ang mga bulnerableng cryptographic system bago maging banta sa mga ito ang mga quantum computer na may sapat na lakas.
Paano nagpapasya ang phone model kung kailan magbabala
Ayon sa Google DeepMind, ginagamit ng sistema ang magaan nitong Gemma model, na iniangkop upang makilala ang mga karaniwang scam sa Singapore. Sa halip na umasa lamang sa mga kahina-hinalang link o kilalang mapaminsalang website, hinahanap nito ang mga padron ng pag-uusap na nagpapahiwatig na may minamanipula.
May dalawang yugto ang disenyo. Una, sinusuri ng isang maliit na classifier ang mga papasok na mensahe para sa posibleng banta habang kakaunti lang ang ginagamit nitong kuryente. Kapag may minarkahan itong pag-uusap, sinusuri naman ng iniangkop na Gemma model ang mas malaking bahagi ng pag-uusap upang pagpasyahan kung dapat maglabas ng babala o kung maling hinala lamang ang unang pagtukoy.
Mahalaga ang paghahating ito dahil limitado ang baterya at kapasidad sa pag-compute ng mga telepono. Ang classifier ay isang model na nag-uuri ng impormasyon sa iba’t ibang kategorya. Sa paggamit ng mas maliit na model para sa unang pagsusuri, hindi kailangang patakbuhin sa bawat mensahe ang mas masinsing pagsusuri sa konteksto.
Kapag nakatukoy ng panlilinlang ang sistema, magpapakita ito sa device ng babala na humihiling sa user na maghintay muna bago magbahagi ng sensitibong impormasyon o maglipat ng pera. Layunin nitong pigilan ang posibleng mapaminsalang desisyon, hindi awtomatikong harangin ang bayad o tiyaking ligtas ang pag-uusap.
Nilalayong suriin ng planong model ang mga palitan ng text sa mga messaging app gaya ng WhatsApp at Telegram. Hindi pa nag-aanunsyo ang Google ng petsa ng paglalabas, mga tagubilin sa pag-install o kung magiging default na feature ito ng Android. Wala ring inilabas na sukatan ng katumpakan sa pagtukoy, mga rate ng maling babala o datos tungkol sa konsumo ng baterya, kaya hindi pa nasasagot ang mga praktikal na tanong na ito.
Panatilihin sa device ang mga pribadong chat
Nakasalalay ang paraan ng pagprotekta sa privacy sa kung saan isinasagawa ang pagsusuri. Maaaring ipadala sa malayuang server ang mga mensahe para suriin sa tradisyonal na paraan ng pagtukoy. Dito, lokal na pinoproseso ng model ang datos ng pag-uusap, kaya hindi kailangang lumabas sa telepono ang pribadong usapan para masuri kung scam ito.
Mahalaga ang paraang ito sa mga serbisyong gumagamit ng encryption na tanging ang mga nag-uusap lamang ang makababasa sa kanilang pag-uusap. Sa halip na atasan ang platform na suriin ang mga mensaheng iyon sa mga server nito, gumagana ang iminungkahing proteksiyon sa lugar kung saan nababasa na ng user ang mga ito: sa device.
Ayon sa Google DeepMind, kailangan ang pahintulot ng user para ma-access ang mga pag-uusap at hindi maa-access ng Google o ng Pamahalaan ng Singapore ang mga pag-uusap ng mga user sa pamamagitan ng paglalagay sa serbisyo ng model. Mga pahayag ang mga ito tungkol sa iminumungkahing disenyo, hindi anunsyo na available na ang feature sa lahat.
Inilarawan ni Mark Chen, direktor ng trust and safety ng GovTech, ang pakikipagtulungan bilang pagsisikap na tumukoy ng mga naka-target na scam nang hindi isinusuko ang privacy.
Hindi dapat mangahulugan ang paglaban sa mga scam na isinasakripisyo ang personal na privacy. Sa pakikipagtulungan sa Google DeepMind, direktang nagdadala kami ng makabagong proteksiyon ng AI sa mga device ng mga mamamayan. Dahil dito, matutukoy namin nang real time ang mga scam na lubhang naka-target at lokal, habang nananatiling ganap na pribado ang mga personal na komunikasyon.
Ibinubukod din ng Google DeepMind ang pagsasanay sa model sa paggamit nito. Isinagawa ang pagsasanay sa pinamamahalaang Google Cloud Platform environment ng GovTech, at nanatiling nakahiwalay doon ang datos. Ayon dito, hindi ginamit sa pagsasanay ang mga pribado o impormasyong personal na makapagpapakilala sa isang tao; sa halip, gumamit ito ng mga anonymized dataset mula sa mga ulat ng scam at intelligence feed.
Magastos pa rin ang mga lokal na panlilinlang sa kabila ng pagbaba ng mga pagkalugi
Kabilang sa pagsasanay ng model ang mga panggagaya sa mga institusyon ng pamahalaan, bangko at lokal na personalidad, pati na ang mga scam na laganap sa rehiyon. Ayon sa Google DeepMind, maaaring mahirapan ang mga pangkalahatang model sa mga lokal na anyo ng panlilinlang na ito, kaya kailangang iangkop ang mga ito upang maibukod ang karaniwang pakikipag-usap sa panunulsol na ibigay ang pera o mga kredensyal.
Gumamit sa pagsusuri ng mga sintetikong diyalogo at lokal na koleksiyon ng datos pangwika, kabilang ang mga pag-uusap na idinisenyong sumalamin sa mga lokal na paraan ng pagsasalita. Ayon sa Google, magpapatuloy ang pagsasanay habang nagbabago ang mga taktika ng scam. Layunin nitong manatiling kapaki-pakinabang ang model habang binabago ng mga kriminal ang kanilang mga script, sa halip na umasa nang walang takda sa nakapirming listahan ng mga kilalang paraan.
Inilarawan ni Teo ang panganib sa pamamagitan ng kaso ng isang lokal na propesyonal na naglipat ng halos S$5 milyon matapos dumalo sa isang pekeng virtual na pulong na mistulang dinaluhan ni Punong Ministro Lawrence Wong at iba pang matataas na opisyal. Ayon sa salaysay niya, gumamit ang mga kriminal ng deepfake technology upang maging kapani-paniwala ang pulong at ipinakitang suporta para sa isang makabuluhang pandaigdigang adhikain ang bayad.
Sintetikong audio o video na gumagaya sa isang totoong tao ang deepfake. Ipinakikita ng kasong ito kung bakit hindi maaasahang batayan ng tiwala ang pagiging pamilyar sa isang tao. Gayunman, hindi nito pinatutunayang matutukoy ng iminungkahing model na nagsusuri ng text ang isang pekeng video meeting.
Ayon sa mga bilang ng pulisya, umabot sa S$410.6 milyon ang mga pagkalugi dahil sa scam sa unang anim na buwan ng 2026, sa kabuuang 16,821 kaso. Bumaba nang 14.4% ang mga kaso kumpara sa kaparehong panahon noong nakaraang taon, habang bumaba nang 17.9% ang mga pagkalugi. Gayunman, katumbas pa rin ito ng halos S$24,410 kada naiulat na kaso, batay sa paghahati ng S$410.6 milyon sa 16,821. Hindi ipinakikita ng average na ito kung paano naipamahagi ang mga pagkalugi, ngunit binibigyang-diin nito ang laki ng problemang nananatili.
Bakit nais ng Singapore na magkakaugnay ang mga depensa
Bahagi lamang ng mas malawak na pagtugon ang phone model. Inilarawan ni Teo ang takbo ng isang scam na maaaring magsimula sa social media, lumipat sa isang messaging service, magpatuloy sa tawag sa telepono at magtapos sa paglilipat ng pera sa pamamagitan ng institusyong pinansyal. Maaaring may makita ang bawat organisasyon na palatandaan ng scam nang hindi nito nakikita ang buong pagkakasunod-sunod.
Sinabi ni Teo na hindi sapat ang mas mahusay na pagtukoy sa loob ng bawat organisasyon kung hindi makapagdudulot ng pagkilos sa ibang lugar ang mga depensang ito.
Kaya hindi sapat na paghusayin ang bawat organisasyon sa pagpigil ng mga scam. Kailangan din nating pag-ugnayin ang ating mga depensa upang makapagpasimula ng pagkilos sa ibang bahagi ng ekosistema ang isang senyas na natukoy sa isang bahagi nito.
Gumagamit na ang Singapore ng AI upang suriin ang mga banta sa labas ng mga pribadong pag-uusap. Araw-araw na ini-scan at sinusuri ng Scam Analytics and Tactical Intervention System (SATIS) ng GovTech at Singapore Police Force ang mahigit 600,000 website, at ilang segundo lamang ang pagproseso sa bawat isa. Pinatitigil nito ang operasyon ng humigit-kumulang 20,000 mapaminsalang website kada buwan at pinalawak na ang saklaw nito upang maisama ang mga kahina-hinalang mobile number at online platform.
Magkaiba ang layunin ng dalawang sistema. Tinututukan ng SATIS ang imprastrakturang ginagamit ng mga scammer; hinahanap naman ng phone model ang mga palatandaan ng panghihikayat sa loob ng isang pag-uusap. Ipinakikita ng mga ito ang pagkakaiba ng pag-aalis sa mapaminsalang pupuntahan at pagbibigay-babala sa isang tao bago siya kumilos batay sa isang kapani-paniwalang mensahe. Wala pang inanunsyong detalyadong mekanismo upang iugnay ang mga bagong alerto sa telepono sa iba pang organisasyon.
Lumalawak din sa labas ng Singapore ang pakikipagtulungan. Inaprubahan ng mga bansang kasapi ang isang gabay ng ASEAN tungkol sa mga patakaran at pinakamahuhusay na gawi laban sa scam, na pinasimulan ng Singapore, noong mas maaga sa 2026. Ang mas malawak na punto ni Teo ay hindi ganap na malalabanan ng mga pamahalaang kumikilos nang mag-isa o ng mga indibidwal na bansa ang mga banta na lumilipat sa iba’t ibang serbisyo at hangganan.
Tinutugunan ng Fairwind ang mga kahinaan sa mahahalagang sistema
Hiwalay na inanunsyo ng Google noong Oktubre 14 na lalahok ang Singapore sa programa nitong Fairwind, na magbibigay sa Pamahalaan ng access sa mga makabagong AI cybersecurity tool upang mahanap, beripikahin at ayusin ang mga kahinaan.
Ayon sa Google, kaya ng mga tool na ito na paikliin mula ilang linggo tungo sa ilang minuto ang gawaing karaniwang tumatagal nang matagal. Layunin nitong ayusin ang mga kahinaan bago samantalahin ng mga umaatake ang mga ito, upang mabawasan ang panganib ng pagkaantala sa mahahalagang sistema at serbisyo.
Iba’t ibang problema ang tinutugunan ng Fairwind at ng model na tumutukoy sa mga scam. May kinalaman ang Fairwind sa mga kahinaan sa software at sistema. Nakatuon naman ang phone model sa mga pagtatangkang manlinlang ng tao sa pamamagitan ng pag-uusap, kahit gumagana ayon sa nilalayon ang mismong messaging software.
Wala pang detalyadong resulta para sa mga sistema ng Singapore na kalakip ng ipinahayag na pagbilis ng trabaho. Inilalarawan nito ang inaasahang kakayahan ng programa, sa halip na nasukat na pagbawas sa kabuuan ng mga operasyon ng pamahalaan. Gayunman, kapwa ipinakikita ng mga inisyatibang ito ang iisang pagpili sa patakaran: gamitin ang AI para sa depensa sa halip na talikuran ito dahil magagamit din ito ng mga kriminal.
Kailangang maghanda sa mga panganib ng quantum bago magkaroon ng pambihirang tagumpay
Nakatuon ang mga hakbang sa quantum sa cryptography, ang mga pamamaraang matematikal na nagpoprotekta sa impormasyon at tumutulong tiyakin kung mapagkakatiwalaan ang mga digital na komunikasyon at transaksiyon. Maaaring mabasag ng isang quantum computer na may sapat na lakas ang ilan sa mga paraang kasalukuyang ginagamit upang protektahan ang mga transaksiyong pinansyal, sensitibong komunikasyon at digital na sistema.
Gumagamit ang quantum computing ng mga prinsipyo ng quantum physics upang magsagawa ng mga kalkulasyon sa paraang naiiba sa mga kumbensiyonal na computer. Hindi nangangahulugang hindi na ligtas ang lahat ng uri ng encryption ang usapin sa seguridad; sa halip, maaaring maging bulnerable ang ilang malawakang ginagamit na paraan kapag naabot na ng mga makina ang kinakailangang kakayahan.
Sinabi ni Teo na hindi tiyak ang panahon kung kailan ito mangyayari, ngunit ipinaliwanag niya kung bakit dapat maghanda ngayon ang mga organisasyon.
"Hindi natin alam kung kailan ito mangyayari. Ngunit alam nating kailangan nating maghanda. May motibasyon na ang masasamang aktor na nakawin ang sensitibong naka-encrypt na datos habang naghihintay na ma-decrypt ito ng mga quantum computer sa hinaharap," aniya.
Nagdudulot ito ngayon ng panganib sa impormasyong kailangang manatiling kumpidensiyal nang maraming taon. Maaaring mangolekta ngayon ang isang umaatake ng naka-encrypt na datos at itago ito hanggang sa magawa na ng teknolohiya sa hinaharap na i-decrypt iyon. Kaya mahalaga rin ang haba ng panahong kailangang manatiling lihim ang impormasyon, kasabay ng kasalukuyang lakas ng proteksiyon dito.
Maaaring abutin nang ilang taon ang paglipat para sa malalaking organisasyon. Kailangan nilang tasahin ang mga panganib, unahin ang datos at mga sistema, tukuyin ang bulnerableng encryption, makipag-ugnayan sa mga supplier, subukan ang mga alternatibo at unti-unting magpatupad ng mga pagbabago. Kung maghihintay pa sa tiyak na pambihirang tagumpay sa quantum, maaaring kapusin sila sa panahong kailangan upang matapos ang gawaing ito.
Target sa 2031 para sa kritikal na imprastraktura
Naglabas ang Cyber Security Agency of Singapore (CSA) noong Hunyo ng gabay sa mga milestone ng paglipat para sa mga may-ari ng critical information infrastructure. Mga computer system ang mga ito na sumusuporta sa mahahalagang serbisyo, at inaasahang makukumpleto ng mga may-ari nito ang transisyon pagsapit ng 2031.
Kabilang sa mga tinukoy na sektor ang enerhiya, tubig, pagbabangko at pananalapi, pangangalagang pangkalusugan, transportasyon, infocomm, media, seguridad at mga serbisyong pang-emergency, at pamahalaan. Maaaring makaapekto sa mga serbisyong lampas sa organisasyong nagpapatakbo sa mga ito ang pagkasira ng mga sistemang ito, kaya prayoridad ang mga ito sa programa ng paglipat.
Plano rin ng Singapore na maglabas ng gabay upang tulungan ang iba pang organisasyon na makamit ang paglipat pagsapit ng 2035. Kabilang sa mga halimbawang tinukoy ni Teo ang mga organisasyong may hawak na impormasyong kailangang manatiling kumpidensiyal nang maraming taon, at mga tagapagbigay ng mahahalagang serbisyo gaya ng komunikasyon at mga digital na transaksiyon.
Hindi dapat ituring na magkaparehong kinakailangan ang dalawang target. Nakabatay sa gabay ng CSA para sa mga may-ari ng kritikal na imprastraktura ang inaasahang target sa 2031. Mas malawak na layunin sa paglipat para sa iba pang organisasyon ang target sa 2035, sa ilalim ng planong gabay ng Singapore. Hindi hula ang alinman sa mga petsang ito kung kailan mababasag ng mga quantum computer ang kasalukuyang cryptography.
Itinutulak ng seed grant ang paglipat tungo sa mga praktikal na pagsubok
Magbibigay ng pondo sa loob ng limitadong panahon ang bagong quantum security kickstarter grant upang matulungan ang mga organisasyon na lumipat mula sa pagpaplano tungo sa pagpapatupad. Layunin nitong matukoy ang mga praktikal na hamon, subukan ang mga solusyon sa totoong kapaligiran ng operasyon at mag-ipon ng karanasan bago palawakin ang pagpapatupad.
Bukas ang grant sa lahat ng organisasyon, ngunit bibigyang-prayoridad ang mga may-ari ng critical information infrastructure. Maaaring tumagal nang hanggang anim na buwan ang mga pinopondohang pilot project at maaari itong isagawa sa loob ng organisasyon o kasama ang mga solution provider. Ayon sa paglalarawan, tatakbo ang programa mula Nobyembre 1 hanggang Oktubre 31, 2027; hindi tahasang tinukoy sa mga detalye ng grant ang taon ng pagsisimula.
Kabilang sa mga prayoridad na proyekto ang paglipat ng isang buong aplikasyon o sistema at pagtukoy at pag-iimbentaryo ng cryptography. Nangangahulugan ang pag-iimbentaryo ng pagtukoy kung saan ginagamit ang mga cryptographic na pamamaraan upang malaman ng isang organisasyon kung ano ang kailangang palitan at kung aling mga supplier o sistema ang sangkot.
Ang sumusunod ang inanunsyong pagkakasunod-sunod:
- Hunyo 2026: Naglabas ang CSA ng gabay sa mga milestone ng paglipat para sa mga may-ari ng critical information infrastructure.
- Oktubre 14, 2026: Inanunsyo sa Singapore International Cyber Week ang phone model laban sa scam, mas malawak na mga plano sa paglipat sa quantum security at pakikipagtulungan ng Google sa cybersecurity.
- Nobyembre 1: Nakasaad na petsa ng pagbubukas ng programa ng quantum security grant.
- Oktubre 31, 2027: Nakasaad na pagtatapos ng programa ng grant; maaaring tumagal nang hanggang anim na buwan ang bawat pinopondohang pilot project.
- 2031: Inaasahang makukumpleto ng mga may-ari ng critical information infrastructure ang paglipat.
- 2035: Mas malawak na layunin sa paglipat para sa iba pang organisasyon sa ilalim ng planong gabay.
Walang tinukoy na halaga ng pagpopondo para sa grant sa anunsyo. Wala ring inanunsyong petsa ng paglalabas ng Android model. Sa ngayon, ang mga susunod na agarang hakbang ay ang pagbibigay ng mas detalyadong impormasyon tungkol sa pag-install at paggamit ng proteksiyon laban sa scam, kasabay ng mga praktikal na pilot project upang maihanda ang mga organisasyon sa transisyon sa encryption.
Mahahalagang Punto
- Bumubuo ang GovTech at Google DeepMind ng Android model laban sa scam na lokal na nagsusuri ng mga pag-uusap at nagbababala sa mga user tungkol sa panlilinlang.
- Nangangailangan ng pahintulot ng user ang disenyo at nilalayong panatilihin sa device ang mga pribadong pag-uusap.
- Nagtala ang Singapore ng S$410.6 milyon na pagkalugi dahil sa scam sa 16,821 kaso sa unang kalahati ng 2026, sa kabila ng pagbaba kumpara sa nakaraang taon.
- Bibigyan ng Fairwind programme ng Google ang Singapore ng access sa mga AI tool na nilalayong mas mabilis na tumukoy, magberipika at mag-ayos ng mga kahinaan sa cybersecurity.
- Inaasahang makukumpleto ng mga may-ari ng critical information infrastructure ang paglipat sa quantum security pagsapit ng 2031, habang 2035 ang mas malawak na layunin para sa iba pang organisasyon.
- Susuportahan ng bagong grant ang mga praktikal na pilot project sa quantum security na tatagal nang hanggang anim na buwan, at bibigyang-prayoridad ang mga may-ari ng kritikal na imprastraktura.