Kriminal na ransomware, gumambala sa suplay ng serbesa at naglantad ng personal na datos
Bumabangon ang pinakamalaking serbeserya sa Japan, ang Asahi Group Holdings, mula sa isang ransomware attack na nagpahinto sa mga digital na operasyon sa buong bansa, nagpabagal sa produksyon ng serbesa, at nagdulot ng kakulangan ng mga inumin sa mga tindahan. Nagsimula ang insidente noong Setyembre 29, nang matukoy ng kumpanya ang aberya sa isa sa mga data center nito. Ibinukod ang mga sistema sa loob ng ilang oras, ngunit nakagalaw na ang nanghimasok sa ilang bahagi ng network, nag-encrypt ng datos, at nagpahinto sa mahahalagang serbisyong ginagamit sa pagtanggap ng mga order at pagpapadala ng mga produkto. Sa loob ng ilang araw, bumalik ang mga kawani sa paggamit ng panulat, papel, at fax upang maipagpatuloy ang mga delivery. Iniulat naman ng ilang tindahan na nauubos na ang mga sikat na serbesa at soft drink dahil naantala ang mga shipment.
Mga Nilalaman
- Kriminal na ransomware, gumambala sa suplay ng serbesa at naglantad ng personal na datos
- Kung paano naganap ang pag-atake
- Bakit mas matindi ang panganib sa double extortion
- Sino ang Qilin at bakit nanganganib ang mga manufacturer
- Anong impormasyon ang maaaring nanganganib
- Bakit nagpahinto sa suplay ng serbesa ang pagkawala ng digital na serbisyo
- Pagtugon at pagbangon
- Hinarap ng Japan ang mas malawak na bugso ng ransomware
- Mga hakbang na maaaring gawin ngayon ng mga kumpanya
- Mga dapat gawin ng mga apektadong tao
- Mahahalagang Punto
Kinumpirma na ngayon ng kumpanya na nalantad, o maaaring nalantad, ang personal na datos na nasa mga sistemang pinamamahalaan sa Japan. Batay sa paunang resulta ng imbestigasyong inilathala noong huling bahagi ng Nobyembre, nanganganib ang impormasyong kaugnay ng humigit-kumulang 1.914 milyong tao, kabilang ang mga 1.525 milyong customer. Ayon sa kumpanya, maaari ring maapektuhan ang humigit-kumulang 107,000 kasalukuyan at dating empleyado, mga 168,000 kapamilya ng mga kawani, at tinatayang 114,000 panlabas na kontak. Kabilang sa posibleng nalantad na datos ang mga pangalan, kasarian, petsa ng kapanganakan, tirahan, email address, at numero ng telepono. Mukhang hindi kabilang sa mga nakompromisong datos ang impormasyon ng credit card. Tanging 18 detalye ng personal na impormasyon ng mga empleyado ang tiyak na nakumpirmang nailabas, at naghahanda ang kumpanya na abisuhan ang mga apektadong tao.
Inako ng grupong Qilin ang pananagutan at inilista ang Asahi sa leak site nito, habang sinasabing nagnakaw ito ng humigit-kumulang 27 gigabytes ng mga file ng kumpanya. Hindi pa nakukumpirma ng imbestigasyon ng Asahi na inilabas sa publiko ang ninakaw na datos, ngunit nag-udyok ang insidente ng malawakang pagtugon sa mga operasyon nito sa Japan. Unti-unting nagpapatuloy ang mga shipment habang muling nagiging online ang mga sistema, at ipinagpaliban ng kumpanya ang paglalabas ng buong-taong resulta sa pananalapi upang pagtuunan ang pagpapanumbalik at pagpapalakas ng seguridad. Ayon sa Asahi, limitado sa mga sistema sa Japan ang aberya, at hindi naapektuhan ng pagkawala ng serbisyo ang mga pandaigdigang tatak nito, kabilang ang Peroni, Pilsner Urquell, Grolsch, at Fuller’s Brewery sa United Kingdom.
Kung paano naganap ang pag-atake
Inilalarawan ng panloob na pagsusuri ng Asahi ang mabilis na paglala ng insidente. Bandang alas-7:00 ng umaga, oras sa Japan, noong Setyembre 29, nakatuklas ang mga kawani ng mga naka-encrypt na file sa network at ibinukod ang apektadong data center. Batay sa sumunod na pagsusuring forensic, malamang na nagsimula ang pagpasok sa pamamagitan ng nakompromisong kagamitan sa isa pang pasilidad ng Asahi, na nagbigay-daan sa mga umaatake na makagalaw sa loob ng network bago ito naibukod. Pagkatapos ay nagpakalat ang mga ito ng ransomware sa maraming server at nakakonektang device, na gumambala sa pagpasok ng mga order, pamamahagi, at mga sistema ng suporta sa customer na kailangan ng kumpanya sa pang-araw-araw na operasyon.
Bakit mas matindi ang panganib sa double extortion
Madalas na kasama sa mga makabagong ransomware attack ang pagnanakaw ng datos bago ang pag-encrypt, isang taktikang kilala bilang double extortion. Nagnanakaw ang umaatake ng mga sensitibong file, saka ginugulo o ini-encrypt ang datos o mga sistema upang mapahinto ang mga operasyon, at nagbabantang ilalabas ang ninakaw na nilalaman kapag hindi nagbayad ng ransom. Sa kasong ito, sinasabi ng Qilin na nakakuha ito ng humigit-kumulang 9,300 file. Ayon sa Asahi, wala pa itong nakikitang mapatutunayang ebidensiya na inilabas sa publiko ang datos. Gayunman, sapat na ang banta upang mapilitan ang mga biktima na timbangin ang pagpapatuloy ng negosyo, mga panganib sa privacy, at pinsala sa reputasyon habang pinananumbalik nila ang mga sistema at iniimbestigahan ang paglabag.
Sino ang Qilin at bakit nanganganib ang mga manufacturer
Ang Qilin ay isang operasyong ransomware-as-a-service. Sa halip na iisang sentralisadong grupo, nagpapatakbo ito ng platapormang nagbibigay ng malware at imprastraktura sa mga kaanib nito. Ang mga kaanib na ito ang pumapasok sa mga target at naghahati-hati sa anumang kinita. Nasubaybayan ng mga mananaliksik sa seguridad ang daan-daang pag-atakeng inangkin ng Qilin mula nang lumitaw ito noong 2022. Ipinakikita ng mga ulat ngayong taon na isa ang Qilin sa mga grupong ransomware na pinakamadalas umatake sa buong mundo, at kabilang ang pagmamanupaktura sa mga sektor na pinakatinatarget. Dinisenyo ang mga kagamitan ng grupo upang atakihin kapwa ang mga pangkorporasyong kapaligiran ng information technology at, kapag naaabot, ang mga sistemang industriyal. May mga bahagi sa Rust at C ang codebase ng Qilin, na maaaring gamitin sa mga sistemang Windows, Linux, at VMware ESXi. Ipinahihiwatig din ng threat intelligence na sinasabihan ng Qilin ang mga kaanib nito na iwasan ang mga target sa ilang bansa, kabilang ang Russia at Belarus.
Tinatarget ng mga operator ng ransomware ang mga kumpanyang hindi madaling magkubli ng pagkawala ng serbisyo. Kabilang dito ang mga manufacturer. Mahigpit na magkakaugnay ang mga linya ng produksyon, iskedyul ng batch, packaging, at logistics sa mga sistemang pangnegosyo na tumatakbo sa mga data center at sa cloud. Kapag nawalan ng bisa ang mga digital na sistemang ito, naaapektuhan ang produksyon kahit hindi ginalaw ang mga programmable logic controller sa loob ng pabrika. Tinataya ng mga analyst na sumusubaybay sa cyberattack laban sa mga manufacturer na maaaring umabot sa halos dalawang milyong dolyar kada araw ang gastos sa downtime para sa malalaking kumpanya. Sa rehiyon ng Asia Pacific, matindi ang itinaas ng naiulat na ransomware activity mula noong 2024, at kabilang ang mga manufacturer sa mga organisasyong pinakanaaapektuhan.
Anong impormasyon ang maaaring nanganganib
Ayon sa Asahi, ang tanging nakumpirmang pagkalantad sa ngayon ay may kinalaman sa 18 detalye ng impormasyon ng empleyado mula sa mga laptop ng kumpanya. Gayunman, batay sa kabuuan ng ebidensiya, napagpasyahan ng imbestigasyon na maaaring naakses ng umaatake ang mas malaking pangkat ng personal na datos sa mga server. Kabilang sa mga apektadong kategorya ang mga customer na nakipag-ugnayan sa mga help desk, kasalukuyan at dating empleyado, mga kapamilya nila, at mga panlabas na kontak sa negosyo na nakatanggap ng mga mensaheng pangseremonya. Binigyang-diin ng kumpanya na hindi kabilang sa mga nakompromisong datos ang impormasyon ng payment card. Patuloy ang imbestigasyon, at direktang aabisuhan ang mga apektadong indibidwal.
Batay sa abiso ng Asahi, maaaring kabilang sa mga uri ng personal na datos na nalantad ang:
- Buong pangalan at mga detalye sa pakikipag-ugnayan (tirahan, email, telepono)
- Kasarian at petsa ng kapanganakan
- Impormasyon tungkol sa kaugnayan sa kumpanya ng mga empleyado, dating kawani, at kapamilya
- Impormasyon sa pakikipag-ugnayan sa negosyo ng mga panlabas na partner at kontak
Para sa mga nakipag-ugnayan sa customer service ng Asahi, phishing na nakatuon sa kanila ang agarang panganib. Maaaring gamitin ng mga umaatake ang totoong pangalan at mga detalye sa pakikipag-ugnayan upang gumawa ng mga kapani-paniwalang mensahe. Madalas gayahin ng mga mensaheng ito ang mga kumpirmasyon ng order, refund, o abiso sa delivery upang hikayatin ang tatanggap na sumagot o mag-click sa isang link. Dapat mag-ingat ang mga tatanggap sa mga hindi hinihinging mensahe at iwasang magbukas ng mga attachment o maglagay ng mga kredensyal sa mga site na napuntahan sa pamamagitan ng mga link sa email.
Ayon kay Kevin Marriott, senior manager ng cyber sa Immersive, nagpapahirap sa pagbangon ang pagnanakaw ng datos dahil magkaiba ang takbo ng pagpapanumbalik ng tiwala ng customer at ng mga operasyong kailangang ayusin, kaya nadaragdagan ang pressure sa pangkat na nagpapanumbalik ng mga sistema. Dagdag niya, maaaring abutin ng ilang buwan bago ganap na maging matatag ang mga sistema. Hindi pa nagtatakda ang Asahi ng pinal na petsa ng ganap na pagbangon.
Lalo pang nagpapabigat sa trabaho ng pangkat ng Asahi ang pagnanakaw ng datos ng customer, bukod pa sa posibilidad na hindi ganap na maibabalik ang mga operasyon hanggang Pebrero.
Bakit nagpahinto sa suplay ng serbesa ang pagkawala ng digital na serbisyo
Umaasa ang mga serbeserya sa magkakaugnay na sistema na nag-uugnay sa negosyo at sa lugar ng produksyon. Pinamamahalaan ng software ang mga order, pagpaplano ng hilaw na materyales, mga recipe ng batch, iskedyul ng packaging, pag-iimbak, at logistics. Kapag na-encrypt o pinahinto ang corporate network, nahihinto rin ang koordinasyong ito. Kahit buo pa sa pisikal ang mga tangke at makina sa pagbobote, maaaring huminto ang linya dahil hindi makita ang mga order at iskedyul. Ito ang nangyari sa mga operasyon ng Asahi sa Japan, kung saan sinabi ng kumpanya na kinailangan nitong mano-manong magproseso ng mga order at umasa sa telepono at fax bilang pansamantalang paraan.
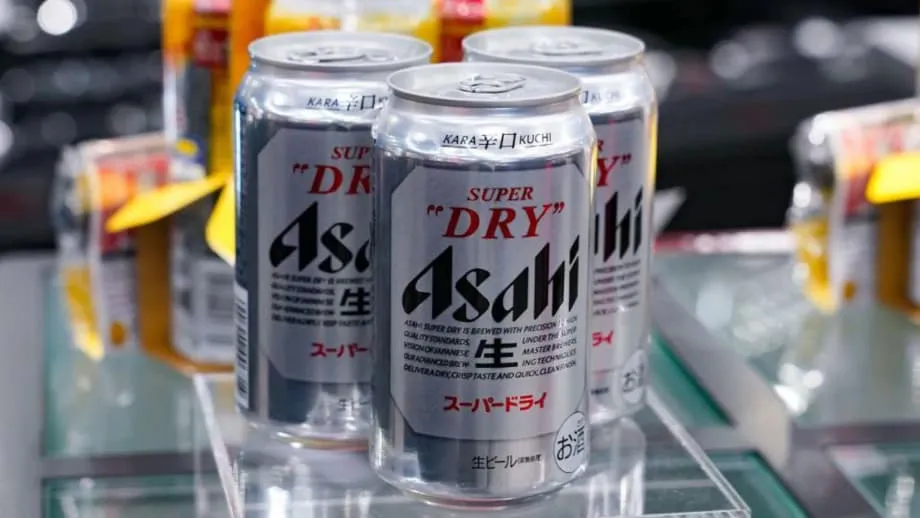
Binibigyang-diin ng mga pangkat sa seguridad na nagsasaliksik ng mga insidenteng industriyal na madalas pumapasok ang mga umaatake sa pamamagitan ng corporate network, saka lumilipat patungo sa mga kagamitang sumusuporta sa planta, gaya ng mga server para sa pagbabahagi ng file, authentication, pag-iiskedyul, o malayuang pag-access. Kung walang network segmentation at matibay na authentication, maaaring kumalat sa iba't ibang pasilidad ang epekto ng pagkompromiso sa isang bahagi ng negosyo. Ipinakikita ng insidente sa Asahi kung paanong maaaring mapatigil sa loob lamang ng ilang oras ang pambansang network ng pamamahagi dahil sa aberya sa mga digital na sistema. Iniulat ng maraming retailer sa Japan na nauubos na ang Asahi Super Dry, at nagbabala ang mga convenience store sa mga customer na asahan ang mga pagkaantala. Sinimulan nang muli ng kumpanya ang produksyon sa ilang planta at dinaragdagan ang mga shipment habang nagiging online muli ang mga sistema.
Sa isang pampublikong paghingi ng paumanhin, kinausap ni Atsushi Katsuki, presidente at CEO ng Asahi Group, ang mga customer, partner, at empleyado habang nagsisikap ang kumpanya na ibalik sa normal ang serbisyo.
Taos-puso akong humihingi ng paumanhin sa anumang abalang naidulot ng kamakailang aberya sa sistema sa aming mga stakeholder. Ginagawa namin ang lahat ng makakaya upang maibalik ang sistema sa lalong madaling panahon, habang nagpapatupad ng mga alternatibong hakbang upang matiyak na magpapatuloy ang suplay ng produkto sa aming mga customer.
Pagtugon at pagbangon
Bumuo ang Asahi ng estruktura para sa pagtugon sa emerhensiya, kumuha ng mga panlabas na espesyalista, at nagtakda ng programang tatagal nang ilang buwan upang pigilan ang paglabag, ibalik online ang mga sistema, at palakasin ang mga depensa. Inilarawan ng kumpanya ang malawakang pagsisikap na itaas ang batayang antas ng seguridad nito, kabilang ang mas mahigpit na pagkontrol sa komunikasyon sa network, pinahusay na monitoring, mga bagong disenyo ng backup upang paikliin ang panahon ng pagbangon, mas masusing pagsasanay sa mga empleyado, mas matibay na pamamahala, at regular na panlabas na audit. Unti-unting nagpapatuloy ang mga shipment, habang patuloy na sinusuri ng mga pangkat ang integridad ng mga sistema at muling binubuo ang mga bahaging pinahinto habang kinokontrol ang insidente. Ipinagpaliban din ng kumpanya ang paglalabas ng buong-taong resulta sa pananalapi upang unahin ang mga gawain sa pagtugon at pagbangon.
Ayon sa mga pinuno sa seguridad, ipinakikita ng kasong ito ang pangangailangang patibayin ang bahaging nagtatagpo ang corporate IT at mga sistemang industriyal. Sinabi ni Jason Revill, pinuno sa teknolohiya ng pandaigdigang security practice sa Avanade, na mababawasan ng mga kumpanya ang lawak ng epekto ng mga paglabag kung gagamit sila ng zero trust approach, kung saan patuloy na bineberipika ang lahat ng access.
Itinatampok ng cyberattack sa Asahi ang lumalaking panganib sa mga network na nag-uugnay sa operational technology at information technology, at kung bakit mahalaga ang mga prinsipyo ng Zero Trust sa bawat organisasyon.
Hinarap ng Japan ang mas malawak na bugso ng ransomware
Pinapahirapan ng ransomware ang mga organisasyon sa buong Japan at sa mas malawak na rehiyon ng Asia Pacific. Iniulat ng National Police Agency ng Japan na umabot sa rekord ang mga kaso ng ransomware mula noong 2024. Ipinakikita naman ng mga survey sa mga kumpanyang Hapones na madalas tumagal nang mahigit isang linggo ang pagpapatigil ng operasyon, at may ilan pang mas tumatagal at nagdudulot ng malaking gastos sa pagbangon. Pinilit ng mga kamakailang insidente sa malalaking kumpanya sa Japan, kabilang ang mga nasa optika at paglalathala, ang ilang linggong suspensiyon ng operasyon at nagdulot ng malalaking pagkalugi.
Kumilos ang mga mambabatas at ahensiya upang palakasin ang mga depensa. Bahagyang pinagtibay noong 2025 ang isang bagong balangkas para sa aktibong cyber defense, na naglalayong mabawasan ang pinsalang dulot ng patuloy na mga pag-atake sa mahahalagang sektor. Gayunman, mga pribadong kumpanya pa rin ang direktang umaako sa pasanin ng pagpigil at pagtugon. Nagbabala ang mga eksperto sa sektor na mas mabilis nang nakakagalaw ang mga umaatake sa mga network at nakakapag-encrypt ng mga sistema, kaya umiikli ang panahong magagamit para matukoy at mapigilan ang mga ito. Makikita ang trend na ito sa ikli ng panahong lumilipas mula sa unang pagkompromiso hanggang sa pag-deploy ng ransomware.
Nagbabala si Chris Dimitriadis, Chief Global Strategy Officer sa ISACA, na halos wala nang panahong makakilos ang mga organisasyon dahil sa bilis at katumpakan ng mga kamakailang pag-atake, maliban kung regular silang nagsasanay at namumuhunan sa seguridad.
Umiikli ang panahong magagamit upang matukoy at mapigilan ang isang pag-atake habang bumibilis ang mga taktika ng mga kriminal. Dapat gawing pangunahing prayoridad sa negosyo ng mga organisasyon ang maagap na pagpigil sa cyberattack at pagsasanay, kasama ang madalas na pagsasanay sa pagtugon sa insidente at kulturang sama-samang pinahahalagahan ang responsibilidad sa digital na seguridad.
Mga hakbang na maaaring gawin ngayon ng mga kumpanya
Maaaring mabawasan ng mga serbeserya, tagagawa ng pagkain, at iba pang manufacturer na umaasa sa masalimuot na logistics ang panganib sa pamamagitan ng pagtugon sa mga kahinaang pinagsasamantalahan ng mga grupong ransomware. Narito ang ilang hakbang na dapat pagtuunan ng pansin ng mga pinuno sa pagsusuri sa seguridad matapos ang insidente sa Asahi:
- Imapa ang mga koneksiyon sa pagitan ng corporate IT at mga sistema ng planta, saka hatiin ang mga network upang limitahan ang paggalaw ng mga umaatake sa loob ng mga ito. Ipatupad ang multi-factor authentication para sa malayuang pag-access at mga tungkuling administratibo.
- Patibayin ang mga sistema ng pagkakakilanlan at alisin ang mga hindi na ginagamit na account. Bantayan ang mga login para sa kahina-hinalang gawi at mag-atas ng matitibay na password kasama ng mga karagdagang paraan ng authentication na panlaban sa phishing.
- Unahin ang paglalapat ng mga patch sa kagamitang nakakonekta sa internet, mga gateway para sa malayuang pag-access, at mga serbisyo ng directory. Patuloy na subaybayan ang mga kahinaan sa kapaligirang IT at operational.
- Gumawa ng maaasahang backup na regular na sinusubukan at nakahiwalay sa pang-araw-araw na pag-access sa network. Tiyaking mabilis na maibabalik ang mahahalagang sistema ng negosyo at mga serbisyong sumusuporta sa planta.
- Maglagay ng endpoint detection and response sa mga server at workstation, at tiyaking nakararating ang mga alerto sa pangkat na kayang magsuri at kumilos anumang oras.
- Bumuo at magsanay sa plano ng pagtugon sa insidente kasama ang mga ehekutibo, legal team, operasyon, at komunikasyon. Nakababawas sa kaguluhan kapag may totoong insidente ang mga tabletop exercise at aktuwal na pagsasanay.
- Pagbutihin ang pamamahala sa panganib ng mga supplier. Suriin ang mga inaasahan sa seguridad para sa mga managed service provider at mahahalagang vendor, at hilinging maabisuhan agad tungkol sa mga paglabag.
- Gumawa ng talaan ng operational technology at mga sumusuportang sistema. Alisin ang mga hindi kailangang koneksiyon, bawasan ang mga daan para sa malayuang pag-access, at tiyaking dumaraan sa change control ang mga pagbabago.
Mga dapat gawin ng mga apektadong tao
Habang nagpapatuloy ang imbestigasyon, maaaring mabawasan ng mga indibidwal na nakipag-ugnayan sa Asahi ang panganib ng panloloko at pag-abuso sa pagkakakilanlan sa pamamagitan ng ilang praktikal na hakbang:
- Mag-ingat sa mga hindi hinihinging tawag, text, o email na humihingi ng personal na impormasyon. Huwag mag-click ng mga link o magbukas ng mga attachment mula sa mga hindi kilalang nagpadala.
- Mag-ingat sa anumang mensaheng bumabanggit sa mga kamakailang order o delivery. Direktang beripikahin ito sa website ng kumpanya o sa customer service gamit ang pinagkakatiwalaang numero ng telepono.
- Palitan ang mga password sa anumang account na gumagamit ng parehong email address na ginamit mo sa pakikipag-ugnayan sa Asahi, lalo na kung inulit mo ang paggamit ng mga password. Paganahin ang multi-factor authentication kung mayroon nito.
- Subaybayan ang mga bank statement at talaan ng card para sa mga kahina-hinalang singil. Bagama't sinasabi ng Asahi na hindi nalantad ang datos ng payment card, maaaring sumubok ang mga kriminal ng mga kaugnay na panloloko.
- Bantayan ang pisikal na koreo at email para sa mga palatandaan ng naka-target na phishing sa mga susunod na buwan. Madalas gamitin muli ng mga umaatake ang mga listahan ng kontak na nakuha sa mga paglabag.
- Pag-isipang magpatala sa mga serbisyo sa proteksiyon ng pagkakakilanlan o pagsubaybay sa credit kung naniniwala kang nalantad ang personal mong datos.
Mahahalagang Punto
- Nakatuklas ang Asahi ng ransomware attack noong Setyembre 29 na gumambala sa pag-order, mga shipment, at suporta sa customer sa buong Japan.
- Maaaring nalantad ang personal na datos ng humigit-kumulang 1.914 milyong tao, kabilang ang tinatayang 1.525 milyong customer. Mukhang hindi kasama rito ang datos ng credit card.
- Inako ng Qilin ang pananagutan at sinabing nagnakaw ito ng humigit-kumulang 27 gigabytes ng datos mula sa Asahi. Hindi pa kinukumpirma ng kumpanya ang anumang pampublikong paglalabas ng ninakaw na impormasyon.
- Nahirapan ang produksyon at mga delivery nang bumalik ang mga kawani sa manu-manong pagproseso. Nag-ulat ng kakulangan ang mga tindahan sa Japan, bagama't nagpapatuloy na muli ang mga shipment.
- Nilimitahan ng Asahi ang aberya sa mga sistemang ginagamit sa loob ng Japan. Walang iniulat na pagkawala ng serbisyo ang mga pandaigdigang tatak na pag-aari ng grupo.
- Pinatitibay ng kumpanya ang mga depensa sa pamamagitan ng mas mahigpit na kontrol sa network, mga bagong backup, pinahusay na monitoring, pagsasanay, at panlabas na audit.
- Babala ng mga eksperto, tinatarget ng mga grupong ransomware ang mga manufacturer dahil magastos at mahirap ikubli ang downtime, kaya mahalaga ang mabilis na pagtukoy sa pag-atake at network segmentation.
- Humaharap ang Japan sa mas malawak na pagdami ng ransomware, at gumawa ng mga hakbang ang mga awtoridad upang palakasin ang pambansang depensa habang hinihikayat ang mga kumpanya na pagbutihin ang pag-iwas sa pag-atake at kahandaan sa pagtugon sa insidente.