Mga komunikasyon sa loob ng bansa, susunod na pagtutuunan
Isinasaalang-alang ng Japan ang pagpapalawak sa mga batas nito sa aktibong cyber defense upang pahintulutan ang mga awtoridad na mangalap ng datos ng komunikasyon mula sa mga palitan ng impormasyon na ganap na nagaganap sa loob ng bansa. Palalawakin nito ang umiiral na balangkas, na kasalukuyang sumasaklaw sa mga komunikasyon sa pagitan ng mga lugar sa ibang bansa at sa pagitan ng Japan at ibang bansa.
Mga Nilalaman
- Mga komunikasyon sa loob ng bansa, susunod na pagtutuunan
- Ano ang saklaw ng aktibong cyber defense
- Bakit mahalaga ang hangganan sa loob ng bansa
- Pakete para sa agarang pagtugon matapos ang mga pag-atake sa negosyo
- Mga bagong obligasyon para sa mga operator ng imprastraktura
- Dapat iulat sa pamahalaan ang malulubhang insidente
- Paano ibabahagi ang mga sensitibong babala
- Ilang magkakahiwalay na yugto sa pagpapatupad
- Ang Mahahalagang Punto
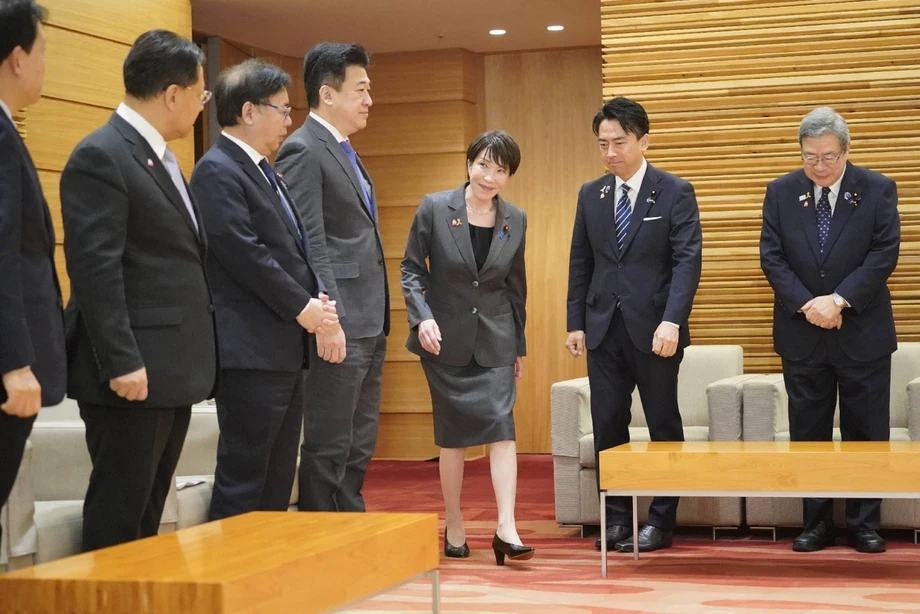
Inatasan ni Punong Ministro Sanae Takaichi ang mga ministro sa isang pulong tungkol sa cybersecurity noong Nobyembre 6 na suriin ang mga susog na magpapalakas sa kakayahan ng pamahalaan na mangalap ng impormasyon tungkol sa mga cyberattack. Inirekomenda ng mga partidong nasa kapangyarihan na isama ang mga komunikasyon sa loob ng bansa, at plano ng pamahalaang isaalang-alang ang panukalang iyon.
Kasabay ng panukala ang isang pakete para sa agarang cybersecurity na sinusuportahan ng 10 bilyong yen, o humigit-kumulang $63 milyon, mula sa mga pondong reserba para sa piskal na 2026. Kabilang sa pakete ang paggamit ng artificial intelligence para makakita ng mga banta, mga espesyalisadong pangkat na tutugon sa mga pag-atake, at tulong para sa mga kumpanyang naapektuhan.
Ang pangunahing usapin ay ang saklaw ng pangangalap ng impormasyon ng pamahalaan. Hindi kabilang sa mga kategorya ng pagsubaybay sa komunikasyon sa kasalukuyang balangkas ng aktibong cyber defense ang palitan ng impormasyon sa pagitan ng dalawang lugar sa Japan. Kung babaguhin ang hangganang ito, maidaragdag sa posibleng saklaw nito ang isang bagong kategorya ng mga komunikasyon.
Para sa mga negosyo, may kaakibat ding mga praktikal na obligasyon ang ipinapatupad na sistema. Saklaw ng pagpapalawak nito ang 258 operator ng kritikal na imprastraktura sa 15 sektor, na kailangang magsumite ng impormasyon tungkol sa mahahalagang computer system at mag-ulat ng malulubhang insidente sa cyber. Kabilang sa mga sektor ang serbisyong pinansyal, abyasyon, kuryente, telekomunikasyon, mga daungan at credit card.
Kaya sabay-sabay na isinusulong ng Japan ang ilang pagbabago: pagpapalawak ng mga kapangyarihang legal, pagpapalakas ng mga teknikal na kakayahan, at mas mahigpit na pakikipagtulungan sa mga kumpanyang nagpapatakbo ng mahahalagang serbisyo. Isinasaalang-alang pa ang panukalang palawakin ang saklaw sa mga komunikasyon sa loob ng bansa, at wala pang itinakdang petsa para ihain o ipasa ang susog.
Ano ang saklaw ng aktibong cyber defense
Layunin ng aktibong cyber defense, na madalas paikliin bilang ACD, na matukoy at mapatigil ang mga cyberattack bago magdulot ng malubhang pinsala. Higit pa ito sa paghihintay na matuklasan ng isang organisasyon ang paglabag sa seguridad bago ito tulungang makabawi.
Kabilang sa balangkas ng Japan ang pangangalap ng impormasyon tungkol sa mga banta at, sa ilalim ng mga kondisyong itinakda ng batas, pagpapahintulot sa pulisya o Self-Defense Forces na pumasok sa mga server na ginagamit ng mga umaatake at patigilin ang mga mapaminsalang programa. Ang server ay isang computer na nagbibigay ng mga serbisyo o datos sa ibang computer. Maaaring gamitin ito ng mga umaatake para magpadala ng mga tagubilin sa mapaminsalang software na nasa network ng biktima.
Maaaring maputol ang pag-atake kapag napahinto ang naturang programa. Gayunman, kailangan ng impormasyon tungkol sa takbo ng pag-atake at sa mga sistemang kasangkot upang matukoy ang kaugnay na server. Nakakatulong ito na ipaliwanag kung bakit sinusuri ng pamahalaan ang mga kapangyarihan nito sa pangangalap ng impormasyon kasabay ng kakayahan nitong magsagawa ng mga hakbang para maputol ang pag-atake.
May kinalaman ang panukala tungkol sa mga komunikasyon sa loob ng bansa sa mga lugar kung saan maaaring mangalap ng impormasyon tungkol sa komunikasyon ang mga awtoridad. Samantala, nakatuon ang mga probisyon sa pakikialam sa server sa mga hakbang na maaaring isagawa laban sa imprastrakturang ginagamit sa pag-atake. Kapwa bahagi ang mga ito ng aktibong cyber defense, ngunit magkaiba ang tungkuling ginagampanan.
Bakit mahalaga ang hangganan sa loob ng bansa
Ibinubukod ng kasalukuyang balangkas ang mga komunikasyong nag-uugnay sa mga lugar sa ibang bansa, mga komunikasyong nag-uugnay sa Japan at ibang bansa, at mga komunikasyong ganap na nagaganap sa loob ng Japan. Saklaw ang unang dalawang kategorya; hindi kabilang sa balangkas na ito ng pagsubaybay ang ikatlo.
Maaaring sangkot sa mga cyberattack ang ilang computer sa halip na iisang tuwirang koneksyon sa pagitan ng umaatake at biktima. Maaaring maghatid ng mga tagubilin o mapaminsalang trapiko ang isang nakompromisong makina. Para sa mga imbestigador, nakaaapekto sa mga legal na kapangyarihang magagamit ang lokasyon ng mga computer na nagdadala ng trapikong iyon.
Kung palalawakin ang balangkas upang isama ang mga palitan ng impormasyon sa loob ng bansa, mas malawak na impormasyon ang posibleng masuri ng mga awtoridad habang sinusubaybayan ang pag-atake sa mga sistemang nasa Japan. Magdedepende ang aktuwal na saklaw sa pananalita ng susog at sa mga tuntunin sa pagpapatupad nito, kabilang ang datos na saklaw, mga kondisyong kailangan para makakuha ng access, at paghawak sa nakalap na impormasyon.
Kabilang din sa mga komunikasyon sa loob ng bansa ang mga taong gumagamit ng mga serbisyo at mga kumpanyang nagpapatakbo ng mga ito sa sarili nilang bansa. Samakatuwid, magiging mahalaga sa pag-unawa kung paano gagana sa pang-araw-araw na buhay ang pinalawak na sistema ang mga tuntunin sa pagpili, pagkuha ng access, pagtatago ng datos at pangangasiwa.
Pakete para sa agarang pagtugon matapos ang mga pag-atake sa negosyo
Inaprubahan ng pamahalaan ni Takaichi ang mga agarang hakbang sa isang pulong na pinamunuan niya, kasunod ng sunod-sunod na malalaking paglabag sa seguridad ng personal na datos. Isang pag-atake ng ransomware na nagpuntirya sa GMO Internet Group ang nagtulak sa kanya na iutos ang pagbuo ng pakete noong nakaraang linggo.
Ang ransomware ay mapaminsalang software na ginagamit upang gawing bihag ang datos o mga computer system, karaniwan nang may kasabay na kahilingang magbayad. Maaaring kailanganing pigilan ng apektadong negosyo ang panghihimasok, tukuyin kung aling mga sistema ang ligtas, at ibalik ang mga serbisyo habang iniimbestigahan kung may nakuhang impormasyon.
Saklaw ng agarang pakete ang apat na larangan: pagpapahusay ng seguridad gamit ang artificial intelligence, pagpapalakas ng pangangalap ng impormasyon, estratehikong pagtugon sa mga pag-atake, at mas mahusay na tulong para sa mga biktima. Gagamitin ang bahagi ng 10 bilyong yen para palakasin ang kakayahan ng pulisya sa pangangalap ng impormasyon.
Plano rin ng pamahalaan na bumuo ng pangkat ng mga espesyalisado sa cybersecurity para labanan ang mga umaatake. Tutulong naman sa mga kumpanyang inatake ang hiwalay na pangkat para sa pagbangon, na bubuuin ng mga kinatawan ng pampubliko at pribadong sektor. Magpapayo rin sa mga negosyong nahaharap sa mga posibleng banta ang isa pang yunit.
Tumutugon ang mga pangkat na ito sa magkakaibang yugto ng isang insidente. Makakatulong ang pagpapayo sa negosyo na kumilos sa unang paglitaw ng banta; makakatulong ang interbensyon ng mga espesyalista sa pagtugon sa aktibong pag-atake; at makakatulong ang tulong sa pagbangon upang harapin ng apektadong kumpanya ang mga epekto nito. Gagamitin din ang artificial intelligence upang matukoy ang mga kahinaan sa mga computer system.
Mga bagong obligasyon para sa mga operator ng imprastraktura
Naglabas noong Setyembre 30 ang National Cybersecurity Office sa Cabinet Secretariat at ang Cabinet Office ng mga materyales sa pagpapatupad na nagpapaliwanag sa pagpapalawak ng batas sa pagtugon sa cyber. Nagsimula noong Oktubre 1 ang mga pagsasaayos sa organisasyon at pakikipagtulungan sa mga operator ng kritikal na imprastraktura.
Saklaw ng sistema ang 258 itinalagang operator sa 15 sektor. Nakaugnay sa pang-araw-araw na buhay ang mga serbisyong ibinibigay nila: maaaring makaapekto sa mga bayad, kuryente, komunikasyon, transportasyon o pagdadala ng mga kalakal sa mga daungan ang pagkaantala ng mga ito.
Kailangang ipaalam ng mga operator na saklaw ng sistema sa ministrong responsable sa kanilang sektor ang mga itinalagang mahahalagang computer system, kabilang ang mga pangalan ng produkto. Itinatakda ng iskedyul ng pagpapatupad ang Marso ng susunod na taon bilang takdang panahon para sa mga sistemang ginagamit na. Kailangang iulat sa loob ng apat na buwan ang mga bagong ipinakilalang sistema.
Plano ng pamahalaan na ihambing ang mga talaang ito sa impormasyon tungkol sa mga kahinaang hindi pa isinasapubliko. Ang kahinaan ay depekto sa software o kagamitan na maaaring samantalahin ng isang umaatake. Kapag alam ng mga opisyal kung aling operator ang gumagamit ng apektadong produkto, makapagpapadala sila ng babalang nakatuon sa kumpanyang kailangang makatanggap nito.
Dapat iulat sa pamahalaan ang malulubhang insidente
Mula Oktubre 1, kailangang iulat ng mga operator na saklaw ng sistema sa ministrong responsable sa kanilang sektor at sa punong ministro ang malulubhang insidente sa cyber na nakaaapekto sa kanilang mga itinalagang mahahalagang computer system. Kabilang sa mga insidente ang pagpapatakbo ng mapaminsalang software at hindi awtorisadong pag-access.
Nagbibigay ang obligasyong ito sa pamahalaan ng paraan para malaman ang tungkol sa malulubhang pag-atake sa mga mahahalagang serbisyo. Maaari namang ibahagi sa ibang operator ang mga teknikal na detalye mula sa insidente, habang pinangangalagaan ang pribasiya ng organisasyong naapektuhan, upang mapalakas nila ang kanilang depensa laban sa kahalintulad na aktibidad.
Inaasahang mga 100 organisasyon, na karamihan ay mga operator ng kritikal na imprastraktura, ang magiging kasapi ng planong konseho para sa pagbabahagi ng impormasyon. Layunin nitong iugnay ang impormasyon ng pamahalaan tungkol sa mga banta sa mga kumpanyang responsable sa pagprotekta sa mga sistemang ginagamit sa operasyon.
Pinagsasama ng pamamaraan ng pamahalaan ang dalawang uri ng impormasyon: kung anong mga produkto ang ginagamit ng operator at kung anong mga banta ang natutukoy. Maipapakita ng talaan kung sino ang kailangang bigyan ng babala, samantalang maipapaliwanag naman ng impormasyon tungkol sa mga insidente kung ano ang dapat bantayan ng operator sa sarili nitong mga sistema.
Paano ibabahagi ang mga sensitibong babala
Maaaring maglaman ang impormasyon ng pamahalaan tungkol sa mga banta ng mga detalyeng magbubunyag sa pinagmumulan ng impormasyong pang-intelihensiya o tutukoy sa isang partikular na kumpanya. Bago ito ipamahagi sa mga operator, plano ng mga opisyal na alisin ang kumpidensiyal na detalye o gawing di-matukoy ang pagkakakilanlan sa impormasyon, prosesong tinatawag na sanitization.
Maaaring panatilihin sa isang kapaki-pakinabang na babala ang mga teknikal na palatandaan ng pag-atake habang inaalis ang mga detalyeng nagsisiwalat kung paano nakuha ng mga awtoridad ang mga ito. Layunin nitong mabilis na maiparating sa mga negosyo ang impormasyong magagamit sa pagkilos habang pinoprotektahan ang sensitibong materyal.
Ibabahagi ang mas sensitibong impormasyon sa pamamagitan ng mga kasunduang may kinalaman sa kumpidensiyal na impormasyon, mga indibidwal na kumpanya o mga limitadong pangkat na kilala bilang Trusted Groups. Nagbibigay ang mga kasunduang ito ng magkakaibang daluyan batay sa kung gaano kalawak maaaring ipamahagi ang impormasyon.
Para sa mga operator, nakasalalay ang praktikal na halaga sa pagtanggap ng babalang sapat ang detalye upang makakilos sila. Makakatulong ang mga pangalan ng produkto, teknikal na palatandaan at kaalaman tungkol sa mga sistema ng isang kumpanya upang gawing tiyak na pagsusuri o pagkukumpuni ang isang pangkalahatang babala.
Ilang magkakahiwalay na yugto sa pagpapatupad
Magkakaiba ang iskedyul ng mga pagbabago sa batas, paghahanda ng mga organisasyon at teknikal na operasyon ng Japan. Nagkabisa noong Oktubre ang ilang bahagi ng batas, samantalang nakatakda sa taglagas ng susunod na taon o mas huli pa ang pagsisimula ng aktuwal na paggamit ng impormasyon sa komunikasyon, ayon sa iskedyul ng pagpapatupad.
Kabilang sa mga pangunahing yugtong inilalarawan sa plano ng pamahalaan at sa mga sumunod na anunsyo ang:
- Setyembre 30: Naglabas ang National Cybersecurity Office at Cabinet Office ng mga materyales sa pagpapatupad.
- Oktubre 1: Nagsimula ang mga pagsasaayos sa organisasyon at pakikipagtulungan sa mga itinalagang operator ng imprastraktura, kabilang ang obligasyong mag-ulat ng malulubhang insidente.
- Nobyembre 6: Inatasan ni Takaichi ang mga ministro na suriin ang mga susog na magpapalakas sa pangangalap ng impormasyon para sa aktibong cyber defense.
- Marso ng susunod na taon: Dapat iulat ang mga itinalagang computer system na ginagamit na, alinsunod sa iskedyul ng pagpapatupad.
- Sa loob ng apat na buwan mula sa pagpapakilala: Dapat iulat ng mga operator ang mga bagong ipinakilalang itinalagang sistema.
- Taglagas ng susunod na taon o mas huli pa: Nakatakdang magsimula ang aktuwal na paggamit ng impormasyon sa komunikasyon.
Ibig sabihin ng unti-unting pagpapatupad na kailangang tuparin ng mga kumpanya ang mga obligasyon sa pag-uulat at paghahanda bago magsimula ang operasyon ng lahat ng bahagi ng pangangalap ng impormasyon sa komunikasyon. Mangangailangan ng karagdagang pagbabago sa batas ang panukalang pagsasama sa mga komunikasyon sa loob ng bansa, kasabay ng pagpapatupad ng sistemang ito.
Ang Mahahalagang Punto
- Isinasaalang-alang ng Japan na idagdag sa balangkas nito sa pangangalap ng impormasyon para sa aktibong cyber defense ang mga komunikasyong ganap na nagaganap sa loob ng bansa.
- Iniutos ni Takaichi sa pulong ng mga ministro noong Nobyembre 6 ang pagsusuri sa mga susog sa batas, kasunod ng rekomendasyon ng isang partidong nasa kapangyarihan.
- Naglaan ang isang agarang pakete ng 10 bilyong yen mula sa mga pondong reserba para sa piskal na 2026 para sa mga hakbang sa cybersecurity, kabilang ang pagpapalakas sa kakayahan ng pulisya sa pangangalap ng impormasyon.
- Kabilang sa pakete ang mga espesyalisadong pangkat sa pagtugon, tulong sa pagbangon ng mga negosyo at paggamit ng artificial intelligence.
- Saklaw ng pagpapalawak sa imprastraktura ang 258 operator sa 15 sektor, na may mga obligasyong magsumite ng talaan ng mga sistema at mag-ulat ng malulubhang insidente.
- Mas huling iskedyul ang susundin sa pagpapatakbo ng mga sistema para sa impormasyon sa komunikasyon kaysa sa mga unang hakbang sa organisasyon at pag-uulat.