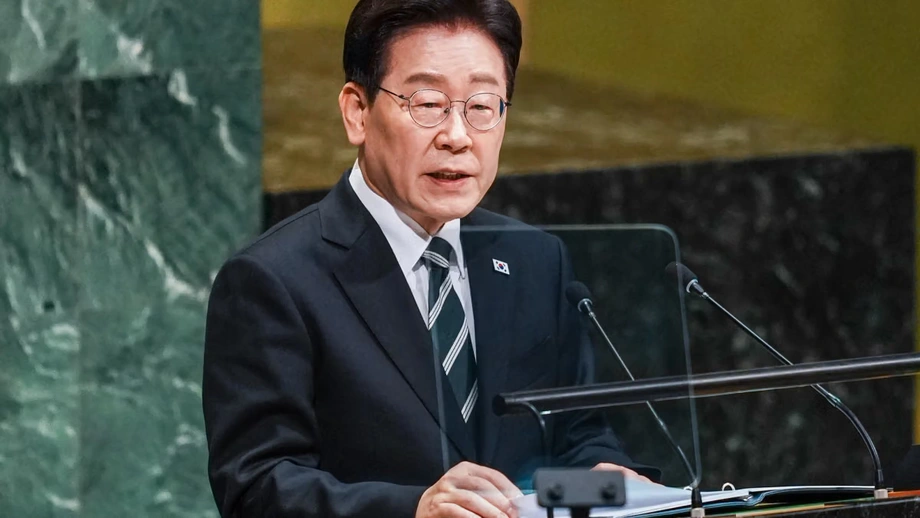
Nais ni Lee ng Iisang Awtoridad na Mag-uugnay sa mga Depensa Laban sa Cyberattack
Inatasan ni Pangulong Lee Jae Myung ng South Korea ang mga opisyal na pag-aralan ang paglikha ng isang makapangyarihang awtoridad sa cybersecurity matapos ang iniulat na pagnanakaw ng $6.3 bilyon mula sa Binance, habang sumasailalim sa pagsusuri sa seguridad ang mahigit 2,100 pampublikong institusyon at humigit-kumulang 170 pangunahing pribadong pasilidad ng imprastraktura.
Mga Nilalaman
- Nais ni Lee ng Iisang Awtoridad na Mag-uugnay sa mga Depensa Laban sa Cyberattack
- Bakit Naging Babala ang Pagnanakaw sa Binance
- Pagkakasunod-sunod ng mga Pangyayari
- Ano ang Magbabago sa Pagkakaroon ng Cybersecurity Czar?
- Saklaw ng mga Inspeksiyon ang mga Pampublikong Ahensiya at Mahahalagang Network
- Itinutuon ng mga Paglabag sa Seguridad sa Korea ang Pansin sa Impormasyon ng mga Kliyente
- Bakit Mahalaga ang mga Online at Offline na Wallet
- Iniugnay ni Lee ang Pag-unlad ng AI sa Mas Mahigpit na Proteksiyon
- Mahahalagang Punto
Sa pulong ng Gabinete sa Seoul noong Nobyembre 3, nanawagan si Lee ng mas mahigpit na koordinasyon sa mga kagawaran ng pamahalaan at pribadong kumpanya. Kasunod ang panukala niya ng mga pag-atakeng kinasangkutan ng mga negosyong pinansyal sa Korea at lumalaking pangamba sa kaligtasan ng mga network ng pananalapi, enerhiya at komunikasyon.
Nais ni Lee na mas maagang matukoy ng mga opisyal ang panganib at mas mabilis na maibahagi ang mga babala. Inilarawan niya ang kahinaan ng kasalukuyang pamamaraan:
Malinaw na ipinakikita ng kasalukuyang sistema ng seguridad, na nakasentro sa mga inspeksiyon at pagtugon matapos maganap ang insidente, ang mga limitasyon nito.
Pangangasiwaan ng iminumungkahing cybersecurity czar ang mga gawaing kasalukuyang hinahati-hati sa ilang awtoridad. Sa kontekstong ito, ang czar ay isang opisyal o organisasyong may malawak na kapangyarihang mag-ugnay ng isang partikular na larangan ng patakaran. Hiniling din ni Lee sa mga opisyal na pag-isipan ang pagbuo ng task force na mag-uugnay sa pamahalaan at pribadong negosyo.
Sinusuri pa ang panukala. Hindi pa inaanunsiyo ng pamahalaan ang magiging estruktura nito, ang mga kapangyarihang ililipat dito mula sa mga kasalukuyang ahensiya, o ang iskedyul para itatag ito.
Bakit Naging Babala ang Pagnanakaw sa Binance
Iniulat na nag-withdraw ang mga umaatake ng humigit-kumulang $6.3 bilyon na digital asset mula sa Binance noong Oktubre 29. Naapektuhan ng pagnanakaw ang mga online wallet sa sampung blockchain, at karamihan sa pera ay nakuha sa loob ng humigit-kumulang 20 minuto. Ang mga blockchain ay mga digital na talaang ginagamit upang subaybayan ang mga transaksiyon ng cryptocurrency.
Maipinaliliwanag ng bilis at lawak ng mga withdrawal kung bakit nakatuon si Lee sa mga maagang babala. Kapag nagaganap ang isang pag-atake sa ilang network sa loob lamang ng ilang minuto, kakaunti ang panahong mayroon ang mga institusyon upang matukoy ang kahina-hinalang aktibidad, makipag-ugnayan sa mga kinauukulang awtoridad at limitahan ang karagdagang pagkalugi.
Inilarawan ng kumpanyang TRM na nagsusuri ng blockchain ang insidente bilang pinakamalaking naitalang pagnanakaw ng cryptocurrency. Humigit-kumulang 4.2 ulit ng $1.5 bilyong ninakaw mula sa Bybit noong Pebrero 2025 ang iniulat na $6.3 bilyong pagkalugi, na nagpapakita sa laki ng insidenteng binanggit sa debate sa patakaran.
Isinisisi ng FBI ang pag-atake sa North Korea noong Oktubre 31 at tinukoy ang grupong hacker na TraderTraitor. Itinanggi ng North Korea ang pananagutan. Tinanggihan ni Kim Yo Jong, kapatid ng pinuno ng North Korea na si Kim Jong Un, ang paratang bilang:
kakatwang pananalita at wala namang bago.
Binanggit ni Lee ang insidente sa Binance nang talakayin ang pangangailangan para sa mas matitibay na depensa, ngunit hindi niya pinangalanan ang North Korea sa kanyang mga pahayag. Nakatuon ang mga tagubilin niya sa kung paano dapat isaayos ng South Korea ang pagtugon sa mga banta sa cyber laban sa mga pampublikong serbisyo at negosyo.
Pagkakasunod-sunod ng mga Pangyayari
Naganap sa loob ng ilang araw ang pagnanakaw, ang pagtukoy ng US sa pinagmulan ng pag-atake at ang mga tagubilin ni Lee. Nagdagdag ng pagkaapurahan sa talakayan ang mga paglabag sa seguridad sa loob ng bansa, na hindi lamang umikot sa mga palitan ng cryptocurrency.
- Pebrero 2025: Ninanakawan ng cryptocurrency na tinatayang $1.5 bilyon ang Bybit; ginamit ang halagang ito bilang paghahambing upang ilarawan ang laki ng insidente sa Binance.
- Oktubre 29: Iniulat na nag-withdraw ang mga umaatake ng humigit-kumulang $6.3 bilyon mula sa mga wallet ng Binance sa sampung blockchain.
- Oktubre 31: Isinisisi ng FBI sa North Korea ang pag-atake sa Binance.
- Nobyembre 3: Inatasan ni Lee ang mga opisyal sa pulong ng Gabinete na suriin ang paglikha ng awtoridad sa cybersecurity at mga hakbang para sa mas mahigpit na pag-iwas.
Nagsasagawa rin ang mga awtoridad ng South Korea ng mga pagsusuri sa seguridad sa mga pampublikong institusyon at pangunahing pribadong pasilidad. Agarang tugon ang mga pagsusuring ito habang pinag-aaralan ng mga opisyal ang pangmatagalang pagbabago sa pag-aayos ng mga responsibilidad sa cybersecurity.
Ano ang Magbabago sa Pagkakaroon ng Cybersecurity Czar?
Tinutugunan ng panukala ni Lee ang isang praktikal na suliranin: magkakahiwalay sa mga institusyong may iba't ibang tungkulin ang mga responsibilidad sa seguridad. Kabilang na sa magkakahiwalay na bahagi ng pagtugon ang National Intelligence Service, ang ministeryo ng agham at mga regulator sa pananalapi.
Pagsasamahin ng isang awtoridad na tagapag-ugnay ang mga tungkuling ito sa iisang balangkas para sa pamahalaan at mga pribadong kumpanya. Nanawagan si Lee ng sistemang kayang tumukoy ng mga palatandaan ng pag-atake, magbahagi ng impormasyong ito at mag-ayos ng pagtugon bago lumaki ang pinsala.
Maaaring makatulong sa ibang organisasyon ang babalang natuklasan ng isa. Halimbawa, maaaring makatulong sa ibang institusyon ang impormasyon tungkol sa tangkang paglusot upang masuri kung nakararanas din sila ng katulad na aktibidad. Mahalaga sa sistemang pang-iwas na inilarawan ni Lee ang mas mabilis na pagbabahagi ng impormasyon.
Mag-uugnay ang iminumungkahing task force ng pamahalaan at pribadong sektor sa mga kumpanyang nagpapatakbo ng mga serbisyong pinansyal at iba pang mahahalagang network. Nakadepende sa mga desisyong hindi pa ginagawa ng mga opisyal ang magiging kasapian at mga responsibilidad nito.
Saklaw ng mga Inspeksiyon ang mga Pampublikong Ahensiya at Mahahalagang Network
Nag-utos ang National Intelligence Service ng mga agarang pagsusuri sa seguridad sa mahigit 2,100 ministeryo, lokal na pamahalaan at pampublikong institusyon. Sinusuri naman ng ministeryo ng agham ang humigit-kumulang 170 pangunahing pribadong pasilidad ng imprastraktura, kabilang ang mga operator sa pananalapi at telekomunikasyon.
Tinukoy ni Lee bilang mga prayoridad ang pananalapi, enerhiya, at impormasyon at komunikasyon. Inatasan niya ang mga opisyal na tugunan ang mga kahinaan sa mahahalagang institusyon at imprastraktura ng estado, at iniugnay ang cybersecurity sa mga serbisyong inaasahan ng mga tao sa pang-araw-araw na buhay.
Sinusuportahan ng mga network ng pananalapi ang mga pagbabayad at pagkuha ng pera. Nagdadala ang mga network ng komunikasyon ng impormasyon sa pagitan ng mga tao, kumpanya at pampublikong ahensiya. Sinusuportahan naman ng imprastraktura ng enerhiya ang suplay ng kuryente at iba pang mahahalagang pangangailangan. Kasama sa mga tagubilin ni Lee ang pagprotekta sa mga serbisyong ito, gayundin sa mga digital asset at personal na impormasyon.
Bahagi ng agarang pagtugon ang mga inspeksiyon. Magdaragdag naman ang mas malawak na reporma ng mas mahigpit na koordinasyon at mas maagang pagkilos upang makatugon ang mga awtoridad sa mga palatandaan ng panganib at makapagsiyasat sa mga insidente matapos mangyari ang mga ito.
Itinutuon ng mga Paglabag sa Seguridad sa Korea ang Pansin sa Impormasyon ng mga Kliyente
Kamakailan ay naapektuhan ng mga insidente ng hacking na kinasangkutan ng impormasyon ng mga kliyente ang Mirae Asset Global Investments, ang palitan ng cryptocurrency na Bithumb at ang Daishin Securities. Itinuon ng mga kasong ito sa paghawak ng personal na datos ang usapan ng pamahalaan, kasabay ng pagnanakaw ng cryptocurrency.
Magkakaibang suliranin ang idinudulot sa mga kliyenteng apektado ng pagkalugi ng pera at paglantad ng impormasyon. Maaaring kailangang palitan ng isang palitan ang mga ninakaw na asset, samantalang kailangang tugunan ng negosyong nakaranas ng paglabag sa datos ang pagkakalantad ng impormasyong hawak nito tungkol sa mga gumagamit. Saklaw ng balangkas na iminungkahi ni Lee ang seguridad sa iba't ibang institusyon, sa halip na tumuon sa iisang uri ng pagkalugi.
Kasunod din ng usapan ang iniulat na pagtagas ng listahan ng mga pasahero ng eroplanong ginagamit ng pangulo. Pinalawak ng insidenteng iyon ang pangamba mula sa mga kumpanyang pinansyal tungo sa impormasyong may kaugnayan sa mga operasyon ng estado.
Nagpatawag ang Financial Services Commission ng mga kinatawan mula sa limang palitan ng cryptocurrency upang tasahin ang kanilang kahandaan: Upbit, Bithumb, Coinone, DigitalX at Gopax. Isinasali ng mga pulong ang mga lokal na plataporma ng kalakalan sa pagtugon sa insidente sa Binance at sa mga kamakailang paglabag sa seguridad sa Korea.
Bakit Mahalaga ang mga Online at Offline na Wallet
Inaatasang panatilihin ng mga palitan sa Korea sa cold wallet ang hindi bababa sa 80% ng cryptocurrency ng mga kliyente. Nananatiling offline sa mga wallet na ito ang mga digital kredensiyal na kailangan upang pahintulutan ang mga paglilipat, kaya nababawasan ang panganib ng mga pag-atake sa pamamagitan ng koneksiyon sa internet.
Nananatiling konektado sa internet ang mga hot wallet at nagbibigay-daan sa mga palitan na mas madaling magproseso ng mga paglilipat. Kinasangkutan ng iniulat na pagnanakaw sa Binance ang mga hot wallet, kaya mahalaga sa pag-unawa kung paano pinamamahalaan ng mga palitan ang seguridad ang pagkakaiba ng online access at offline na imbakan.
Itinatakda ng kahingian sa Korea na hindi bababa sa apat na ikalimang bahagi ng cryptocurrency ng mga kliyente ang dapat ilagay sa cold storage. Maaaring ilagay sa ibang uri ng imbakan ang hanggang isang ikalimang bahagi. Inilalarawan ng mga bilang na ito ang kahingian sa pag-iimbak; kailangan pa rin ng mga operator ng palitan ng mga kontrol sa pag-access, pag-apruba ng paglilipat at paglipat ng mga asset sa pagitan ng mga wallet.
Nakadepende rin ang mga kliyente sa kung paano tumutugon ang isang palitan matapos ang pagkalugi. Sinabi ng Binance na naibalik na nito ang mga serbisyo at sinagot ang mga pagkalugi mula sa insidente, gamit ang sarili nitong reserba upang pondohan ang humigit-kumulang 95% ng ninakaw na halaga. Kung ibabatay sa iniulat na $6.3 bilyong pagnanakaw, katumbas ang bahaging iyon ng humigit-kumulang $5.99 bilyon.
Tatalakayin sana ng iminumungkahing Digital Asset Basic Act ng South Korea ang kompensasyon para sa mga kliyente matapos ang mga hacking, ngunit hindi pa ito naipapasa. Samakatuwid, hiwalay na usapin sa patakaran ang kompensasyon sa umiiral na kahingian na panatilihing offline ang karamihan sa mga asset ng kliyente. Tinutukoy ng isa kung paano iniimbak ang mga asset; tinutukoy naman ng isa kung sino ang dapat magbayad kapag nalugi ang mga kliyente.
Iniugnay ni Lee ang Pag-unlad ng AI sa Mas Mahigpit na Proteksiyon
Nagbabala si Lee na nagiging mas sopistikado at laganap ang mga pamamaraan ng hacking dahil sa pag-unlad ng artificial intelligence. Iginiit niya na kailangang matukoy ng mga sistema ng seguridad ang mga kahinaan at tumugon sa mga maagang palatandaan ng pag-atake habang umuunlad ang mga pamamaraang ito.
Bahagi ng paliwanag niya sa nagbabagong kalagayan ng mga banta ang artificial intelligence. Nanawagan ang kanyang mga tagubilin ng mga hakbang pang-iwas sa teknolohiya, mga institusyon ng pamahalaan at kamalayan ng publiko, sa halip na umasa lamang sa mga inspeksiyon.
Upang maging pinuno sa digital na panahon, kailangan nating magkaroon ng kakayahan sa cybersecurity na kinikilala sa buong mundo, kasabay ng mga semiconductor at AI.
Para sa mga pampublikong ahensiya at kumpanya, kabilang sa agarang gawain ang pagsusuri sa mga kahinaan at paghahandang magbahagi ng mga babala nang mas mabilis. Ang mas malaking desisyon ay kung gaano kalawak ang kapangyarihang ibibigay sa bagong tagapag-ugnay sa mga institusyong may sarili nang mga responsibilidad sa seguridad.
Para sa mga kliyente, pinakamahalaga ang kaligtasan ng personal na impormasyon, tuloy-tuloy na pag-access sa mga serbisyong pinansyal at kompensasyon matapos ang pagnanakaw. Magkakaibang bahagi ng mga alalahaning ito ang tinutugunan ng iminumungkahing awtoridad sa cybersecurity at ng nakabinbing batas sa digital asset.
Mahahalagang Punto
- Iniutos ni Lee ang pagsusuri sa paglikha ng awtoridad sa cybersecurity na mag-uugnay sa mga ahensiya ng pamahalaan at pribadong negosyo.
- Kasunod ang panukala ng iniulat na pagnanakaw ng $6.3 bilyon sa Binance noong Oktubre 29 at ng mga kamakailang paglabag sa seguridad sa mga kumpanyang pinansyal sa Korea.
- Isinisisi ng FBI sa North Korea ang pag-atake sa Binance, ngunit itinanggi ng bansa ang pananagutan.
- Saklaw ng mga pagsusuri sa seguridad ang mahigit 2,100 pampublikong institusyon at humigit-kumulang 170 pangunahing pribadong pasilidad ng imprastraktura.
- Inaatasang panatilihin ng mga palitan sa Korea sa cold wallet ang hindi bababa sa 80% ng cryptocurrency ng mga kliyente.
- Hindi pa naipapasa ang Digital Asset Basic Act, at wala pang inaanunsiyong iskedyul para sa iminumungkahing awtoridad sa cybersecurity.