Daang serbisyo ang naghihintay pa ring magbukas muli
Nagdulot ng pagkaantala sa hindi bababa sa 1,090 website at online service ang pagtugon ng Japan sa dalawang seryosong kahinaan sa seguridad ng PHP. Pagsapit ng Oktubre 26, 2026, daan-daan pa rin sa mga ito ang wala pang anunsyong nagbukas na muli. Apektado ang online shopping, mga transaksyon sa pinansyal na account, serbisyo sa pangangalaga ng bata at mga laro habang naglalagay ng mga pag-aayos ang mga operator at sinusuri kung ligtas nang muling ikonekta ang kanilang mga system.
Mga Nilalaman
- Daang serbisyo ang naghihintay pa ring magbukas muli
- Posibleng epekto ng mga kahinaan ng PHP2shell
- Paano kumalat ang mga pagsasara
- Bakit naging opsyon ang pansamantalang pagsasara ng website
- Bahagi lamang ng muling pagbubukas ang paglalagay ng patch
- Aling mga bersyon ang kailangang asikasuhin?
- Mas nagiging apurahan dahil sa mga tangkang pag-atake
- Kailangan ng pagbabago sa setting para sa ikatlong kahinaan
- Mas malaking pasya ang kinakaharap ng ilang organisasyon
- Mahahalagang Punto
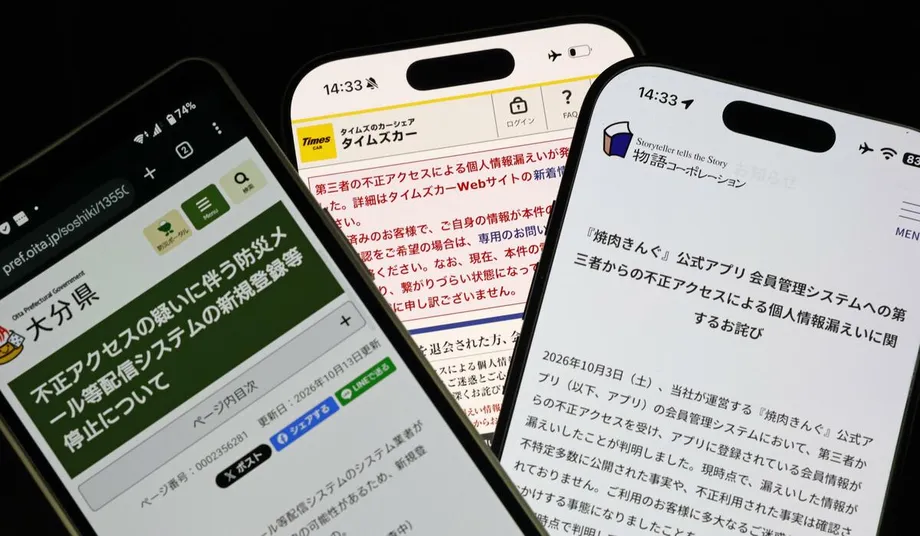
Nagtala ang Assured, isang kumpanyang nakabase sa Tokyo na nagbibigay ng impormasyon tungkol sa pagtatasa ng seguridad ng mga cloud service, ng 1,090 pagsuspinde ng serbisyo hanggang alas-3 ng hapon noong Oktubre 26. Pangunahing ibinatay nito ang pagsusuri sa mga post sa mga opisyal na account sa X na nag-aanunsyo ng pagsasara. Mas mataas ito kaysa 502 noong alas-2 ng hapon noong Oktubre 23, dagdag na 588 o humigit-kumulang 117% sa loob ng halos tatlong araw.
Wala pang nakumpirmang anunsyo ng muling pagbubukas ang Assured para sa 465 sa mga serbisyong ito. Katumbas ito ng humigit-kumulang 43% ng naitalang mga pagsuspinde. Sinusubaybayan ng mga bilang ang mga pampublikong anunsyo, kaya kailangan pa ring kumpirmahin sa mga operator ang pinakahuling kalagayan ng 465 serbisyong ito.
Inaasahan ng Bandai Namco Holdings na magbubukas muli pagsapit ng tanghali ng Oktubre 27 ang online store nitong nagbebenta ng mga laruan at iba pang produkto, matapos magsimula ang maintenance noong gabi ng Oktubre 21. Nanatiling suspendido ang mga online connection para sa mga larong arcade, kabilang ang Taiko no Tatsujin. Sa Daiwa Securities, naibalik na ang ilang function ng website, pero hindi pa rin magagamit pagsapit ng alas-5 ng hapon noong Oktubre 26 ang mga aplikasyon para magbukas ng NISA investment account at mga transaksyong gaya ng pagpapalit ng address.
Posibleng epekto ng mga kahinaan ng PHP2shell
Tinukoy ng Information-technology Promotion Agency ng Japan, o IPA, ang mga kahinaan bilang CVE-2026-109618 at CVE-2026-109619 sa babala nito tungkol sa seguridad ng PHP noong Oktubre 22. PHP2shell ang tawag sa pinagsamang mga kahinaang ito. Ginagamit ang PHP na software para patakbuhin ang maraming website at web application. Pinoproseso nito ang mga gawain sa mga server bago makarating ang impormasyon sa browser ng gumagamit.
Tumutukoy ang CVE-2026-109618 sa paghawak ng error kapag naubusan ng memory ang PHP. Tungkol naman ang CVE-2026-109619 sa pagproseso ng mga kahilingang ipinapadala sa isang server. Maaaring samantalahin ang mga kahinaan upang mapatakbo ng isang malayuang umaatake ang anumang code, ibig sabihin, mga tagubiling pinili ng umaatake sa halip na ng operator ng website.
Ayon sa JPCERT/CC, ang tanggapan ng Japan na nag-uugnay sa pagtugon sa mga insidente ng seguridad sa computer, maaaring tumakbo ang code nang taglay ang mga pahintulot ng prosesong PHP. Sa madaling salita, maaaring magkaroon ang umaatake ng kakayahang magsagawa ng mga aksyong pinahihintulutan sa software na nagpapatakbo sa website. Nakadepende ang lawak ng epekto sa mga pahintulot at configuration ng apektadong system.
Ayon sa IPA, dapat tingnan ng mga organisasyon ang impormasyon mula sa mga developer o provider ng mga produktong ginagamit nila, dahil maaaring bahagi ang PHP ng mas malaking application o serbisyo. Nagbabala rin ang JPCERT/CC na maaaring maapektuhan ang PHP na kasama sa mga software product o Linux distribution, kaya bahagi ng pagtugon ang mga gabay ng vendor.
Paano kumalat ang mga pagsasara
Nagsimulang mag-offline ng mga system ang mga operator ng serbisyo noong Oktubre 21, bago naging available ang mga update sa seguridad bandang alas-11 ng gabi, oras sa Japan. May ilang kumilos bago pa mailabas ang mga update, dahil maaaring tumaas ang panganib ng mga pag-atake kapag naging pampubliko ang mga detalye ng mga kahinaan.
Ipinapakita ng pagkakasunod-sunod kung paano nauwi sa ilang araw na pagkaantala ang isang agarang pag-update ng software:
- Oktubre 21: Pumasok sa maintenance o nagsuspinde ng mga function ang BASE, Codmon, Pixiv, DMM.com, niconico at ilang serbisyo ng Sakura Internet. Pansamantala ring itinigil ang mga laro kabilang ang Granblue Fantasy at Uma Musume Pretty Derby.
- Oktubre 21, alas-9:55 ng gabi: Nanawagan si Punong Ministro Sanae Takaichi na agarang maghanda para ilapat ang mga patch at sinabing opsyon ang pansamantalang pagsuspinde ng mga website kapag mahirap agad mag-install.
- Oktubre 21, bandang alas-11 ng gabi: Inilabas ang mga update sa seguridad ng PHP.
- Oktubre 22: Naglabas ang IPA at JPCERT/CC ng mga babalang nagpapaliwanag sa mga kahinaan at inirerekomendang mga hakbang.
- Oktubre 23: Umabot sa 502 ang bilang ng mga pagsuspinde ng Assured. Isiniwalat din ng mga developer ng PHP ang isa pang kahinaan, ang CVE-2026-115560.
- Oktubre 26: Umabot sa 1,090 ang kabuuang bilang ng Assured, habang in-update ng JPCERT/CC ang babala nito matapos makatanggap ng mga ulat tungkol sa mga tangkang pagsasamantala sa mga kahinaan.
- Oktubre 27, tanghali: Inaasahan ng Bandai Namco na magbubukas muli ang online store nitong nagbebenta ng mga laruan at iba pang produkto.
Bakit naging opsyon ang pansamantalang pagsasara ng website
Pinayuhan ng National Cybersecurity Office ng Japan na maaaring mabawasan ang panganib sa pamamagitan ng pansamantalang pagsuspinde ng website kapag hindi agad mailapat ng mga operator ang patch. Muli itong binanggit ni Takaichi sa apela niya noong Oktubre 21. Nanawagan din ang CERT-EU at National Cyber Security Centre ng Britain na kumilos, at binanggit nilang maaaring isara muna ang mga system hanggang maipatupad ang mga proteksiyon.
Naglatag ang gabay ng IPA ng sunod-sunod na opsyon. Dapat munang isaalang-alang ng mga organisasyon ang pansamantalang mga proteksiyon at paghihigpit sa access habang inaayos ang pag-update o paglipat sa ibang system. Kung mahirap magpatupad ng mabisang pansamantalang hakbang, dapat nilang pag-aralan kung haharangan ang access mula sa labas o sususpindihin ang serbisyo, habang isinasaalang-alang ang posibleng pinsala at pagkaantala sa negosyo.
Para sa mga customer, nangangahulugan ang pasyang iyon ng pagkawala ng access sa mga pang-araw-araw na function habang kumikilos ang mga operator. Maaaring tumigil sa pagtanggap ng mga order ang isang shopping site, magsuspinde ng mga transaksyon sa account ang isang pampinansyal na website, at mawalan ng koneksyon sa mga online feature ang isang makinang arcade.
Ayon kay Yasuhiro Suzuki, na nanguna sa imbestigasyon ng Assured, mas maraming operator ang nagpasyang magsuspinde ng mga serbisyo upang protektahan ang impormasyon ng customer, habang ipinakita ng mabagal na pagbabalik ng mga serbisyo kung gaano kahirap tiyaking ligtas ang muling pagbubukas. Itinatampok ng kanyang pagtatasa ang pangunahing suliranin sa operasyon: maaaring mabilis na isara ang access, pero kailangang matapos muna ang kinakailangang gawain bago ito maibalik.
Bahagi lamang ng muling pagbubukas ang paglalagay ng patch
Ipinakikita ng pagkaantala sa Bandai Namco kung bakit maaaring magkaiba ang oras ng pagbabalik ng mga serbisyo sa iisang corporate group. Inaasahan ng grupo na magbubukas muli sa Oktubre 27 ang tindahan ng mga paninda nito, habang nanatiling suspendido ang mga koneksyon para sa mga larong arcade. Inaabot ng panahon ang mga update sa mga system na kailangan para ma-install ang PHP patch.
Isinasaalang-alang din ng ilang serbisyo na pansamantalang ilipat ang data sa mga server ng ibang kumpanyang nasuri nang ligtas. Magbabago ang lokasyon kung saan pinatatakbo ang serbisyo habang inaasikaso ng mga team ang apektadong kapaligiran, kaya may iba pang paghahandang kailangang gawin bago makabalik ang mga customer.
Naibalik na ng Daiwa Securities ang ilang bahagi ng website nito, kabilang ang mga madalas itanong, ngunit hindi pa rin magamit ang mga aplikasyon sa account at pagpapalit ng address noong Oktubre 26. Kaya kasabay ng gumaganang pahina ng impormasyon ang patuloy na pagkaantala sa mga transaksyon ng customer.
Paliwanag ng IPA, maaaring kailanganing baguhin ang application code ng mga system na matagal nang hindi naa-update at tiyaking gumagana pa rin ang mga function matapos i-update ang PHP. Mas nagiging mahirap ang trabaho kapag walang dokumento para sa development, walang kawani na may kaalaman sa system, o nag-expire na ang kontrata sa maintenance. Inirerekomenda ng JPCERT/CC ang sapat na pagsubok at agarang pag-install ng mga bersyong may pag-aayos.
Aling mga bersyon ang kailangang asikasuhin?
Tinukoy ng IPA at JPCERT/CC ang apat na inilabas na bersyon ng PHP na may pag-aayos para sa unang dalawang kahinaan: PHP 8.2.35, 8.3.36, 8.4.27 at 8.5.12. Apektado ang mga naunang bersyon sa bawat sangay ng mga ito. Kailangang itugma ng mga operator ang pag-aayos sa sangay ng PHP na ginagamit ng kanilang system at tingnan ang gabay mula sa provider ng software o operating system nila.
May isa pang suliranin ang mga lumang installation. Binanggit ng IPA ang natuklasan ng kompanyang pangseguridad na Wiz na apektado ng kahit isa sa dalawang kahinaan ang mga bersyon mula PHP 5.4 pataas. Wala na sa suportadong panahon ang PHP 8.1 at mga naunang bersyon, kaya hindi na tumatanggap ang mga ito ng karaniwang maintenance na ibinibigay sa mga sinusuportahang release.
Pinapayuhan ng IPA ang paglipat sa mga sinusuportahang bersyon ng PHP o sa mga produktong at serbisyong may nakalatag na proteksiyon kapag walang available na pag-aayos. Dagdag ng JPCERT/CC, nagbigay ang mga developer ng PHP ng limitadong hakbang sa pagpapagaan ng panganib para sa PHP 7.4, 8.0 at 8.1 dahil sa tindi ng mga kahinaan.
Nababawasan ng pansamantalang hakbang ang panganib mula sa mga partikular na paraan ng pag-atake. Ayon sa JPCERT/CC, pag-update ang lunas sa mga orihinal na kahinaan, kaya kailangan pa ring magplano ang mga organisasyong gumagamit ng pansamantalang setting para sa pag-update ng software o paglilipat na kailangan ng kanilang mga system.
Mas nagiging apurahan dahil sa mga tangkang pag-atake
Sa update noong Oktubre 26 sa babala nito tungkol sa mga kahinaan ng PHP, sinabi ng JPCERT/CC na maraming demonstrasyon ng code na nagsasabing kayang samantalahin ang mga kahinaan ang lumitaw. Binanggit din nito ang paulit-ulit na mga ulat tungkol sa trapiko sa network na nagtangkang magsamantala sa mga ito.
Nakadepende ang tagumpay ng ganitong code sa mga salik kabilang ang bersyon ng PHP, kapaligiran ng pagpapatakbo at ayos ng data sa memory. Nagbabala ang JPCERT/CC na maaaring lumitaw ang iba pang paraan ng pag-atake at mga teknik na nakatuon sa mga partikular na kapaligiran. Inirerekomenda nito ang pag-update at pagsisiyasat kung may posibleng pagkompromiso.
Kabilang sa mga gabay nito sa pagsisiyasat ang pagtingin sa mga PHPSESSID cookie na di-pangkaraniwang mahahaba o kakaiba ang pagkaka-format. Taglay ng mga cookie na ito ang impormasyong ginagamit upang makilala ang session ng browser. Kabilang sa iba pang babalang dapat bantayan ang mga kahina-hinalang kahilingang gumagamit ng multipart/form-data, isang format na karaniwang ginagamit sa pag-upload, lalo na kung nangyayari ito kasabay ng mga error sa limitasyon ng memory o mga HTTP 500 error na nagpapahiwatig ng problema sa server.
Dapat ding suriin ang mga di-inaasahang pag-crash o madalas na pag-restart ng mga proseso ng PHP worker. Ang mga worker ang mga prosesong humahawak sa mga papasok na gawain. Inirerekomenda rin ng JPCERT/CC ang pagtingin sa mga kahina-hinalang proseso, panlabas na komunikasyon at bagong likhang mga file, kasabay ng patuloy na pagmamanman. Kung pinaghihinalaang may pagkompromiso, ipinapayo nitong panatilihin ang mga log at iba pang ebidensiya, siyasatin ang apektadong bahagi at ihiwalay ang mga system kung kinakailangan.
Kailangan ng pagbabago sa setting para sa ikatlong kahinaan
Isiniwalat ng mga developer ng PHP noong Oktubre 23 ang CVE-2026-115560, na nagdagdag ng isa pang gawain habang tinutugunan ang mga isyu. Ayon sa JPCERT/CC, maaaring magbigay ang kahinaang ito ng kakayahang magpatakbo ng anumang code kapag pinagsama ang partikular na mga setting ng configuration at code ng application.
Inilarawan ng mga developer na hindi pangkaraniwan ang apektadong configuration at binalak nilang maglabas ng pag-aayos sa karaniwang iskedyul ng release. Hanggang sa mailabas iyon, ipinaabot ng JPCERT/CC ang rekomendasyong itakda sa 0 ang session.upload_progress.enabled=0 at i-restart ang bawat proseso ng worker. Walang ibinigay na petsa ng paglabas ng pag-aayos sa update nito noong Oktubre 26.
Inirekomenda na rin ang parehong setting bilang hakbang sa pagpapagaan ng panganib para sa CVE-2026-109619. Ayon sa babala, hindi na kailangang ulitin ang hakbang na iyon sa configuration ng mga operator na naipatupad na ito. Kailangan pa ring isaalang-alang ng mga team ang unang dalawang kahinaan at ang karagdagang isyung ito habang sinusuri ang kanilang mga system.
Mas malaking pasya ang kinakaharap ng ilang organisasyon
Hindi lamang agarang pag-aayos ang saklaw ng payo ng IPA. Hinihiling nito sa mga organisasyon na suriin kung anong papel pa ang ginagampanan ng isang system, gaano ito kadalas gamitin at kung may ibang serbisyong maaaring pumalit dito. Para sa software na matagal nang walang maintenance, maaaring kailanganin ding magpasya kung sino ang susuporta rito pagkatapos maibalik ang serbisyo.
Ayon sa IPA, dapat tasahin ng mga business manager at executive, kasama ng mga teknikal na kawani, kung kaya nilang maglaan ng mga tao, badyet at kaayusan sa maintenance na kailangan para sa pag-update o paglipat sa ibang system at sa patuloy na pagpapatakbo nito. Kung posible ang gayong suporta, inirerekomenda ng ahensiya na ituloy ang pag-update o lumipat sa serbisyong may proteksiyon.
Kung hindi maisasaayos ang patuloy na maintenance, inililista ng IPA ang iba pang opsyon: lumipat sa produktong may suporta, bawasan ang mga function, wakasan ang pampublikong access o ihinto ang system. Nanawagan din ito ng mga planong panatilihin o ilipat ang kinakailangang data at ipaliwanag sa mga gumagamit ang mga alternatibong kaayusan.
Mula sa pag-install ng mga partikular na bersyon ng PHP hanggang sa pagpapanumbalik ng mga indibidwal na function para sa customer, abot na ngayon sa maraming gawain ang praktikal na hamon. Isang nakaiskedyul na hakbang ang inaasahang muling pagbubukas ng tindahan ng Bandai Namco, habang ipinakikita ng 465 serbisyong wala pang kumpirmadong anunsyo ng muling pagbubukas sa talaan ng Assured kung gaano karami pang pampublikong impormasyon tungkol sa kalagayan ng mga ito ang kailangang tiyakin noong Oktubre 26.
Mahahalagang Punto
- Nagtala ang Assured ng 1,090 pagsuspinde ng serbisyo sa Japan pagsapit ng alas-3 ng hapon noong Oktubre 26, mula sa 502 noong Oktubre 23.
- Wala pang kumpirmadong anunsyo ng muling pagbubukas para sa 465 serbisyo, o humigit-kumulang 43% ng kabuuan.
- Maaaring magamit ng mga malayuang umaatake ang mga kahinaan ng PHP2shell upang magpatakbo ng code na taglay ang mga pahintulot ng prosesong PHP.
- Ang mga inilabas na bersyong may pag-aayos para sa unang dalawang kahinaan ay PHP 8.2.35, 8.3.36, 8.4.27 at 8.5.12.
- Nagbabala ang JPCERT/CC tungkol sa nailathalang demonstration code at mga ulat ng mga tangkang pagsasamantala sa mga kahinaan.
- Nangangailangan ang ikatlong kahinaan ng pansamantalang pagbabago sa configuration at pag-restart ng lahat ng worker habang inihahanda ang pag-aayos.
- Inaasahan ng Bandai Namco na magbubukas muli sa tanghali ng Oktubre 27 ang tindahan nito ng mga paninda; nanatiling suspendido noong Oktubre 26 ang ilang koneksyon sa arcade at mga transaksyon ng Daiwa Securities.