Pitong institusyong pinansyal ang nabiktima ng paglabag habang lumalawak ang imbestigasyon
Pinalawak ng pulisya ng South Korea ang imbestigasyon nito sa isang kampanya ng pag-hack sa sektor ng pananalapi na iniulat na naglantad ng impormasyon tungkol sa humigit-kumulang 66,000 indibidwal at 2,200 rekord ng korporasyon. Hinala ng mga imbestigador na ginamit ng mga umaatake ang ARTEX, isang kasangkapan ng artificial intelligence na idinisenyo para sa pagsusuri ng seguridad. Samantala, inanunsyo ng developer nito na ititigil na ang pampublikong pamamahagi at paglalabas ng mga update.
Mga Nilalaman
- Pitong institusyong pinansyal ang nabiktima ng paglabag habang lumalawak ang imbestigasyon
- Ang takbo ng kampanya at pagtugon dito
- Ang ginagawa ng ARTEX at ang mga natuklasan ng mga imbestigador
- Hindi nangangahulugang independiyenteng umaatake ang paggamit ng AI
- Pinagtatalunan pa ang ebidensyang nagtuturo sa China
- Nagbibigay ng panibagong direksiyon sa imbestigasyon ang isang Telegram account
- Hindi mababawi ng pagtatapos ng pampublikong pagbuo ng ARTEX ang mga naunang kopya
- Mga sistemang pandagdag at mas malawak na pagsusuri sa seguridad
- Mga pananggalang laban sa pandaraya at mga desisyong nakabinbin
- Mahahalagang punto
Mula 28 ay naging 43 na ang mga imbestigador sa puwersang pulisya, at nagtalaga pa ng 15 tauhan para sa digital forensics at internasyonal na kooperasyon. Hindi pa rin nasasagot ang mga pangunahing tanong: sino ang nagsagawa ng mga pag-atake, ilan ang lumahok at paano mismo nakatulong ang AI sa pagnanakaw.
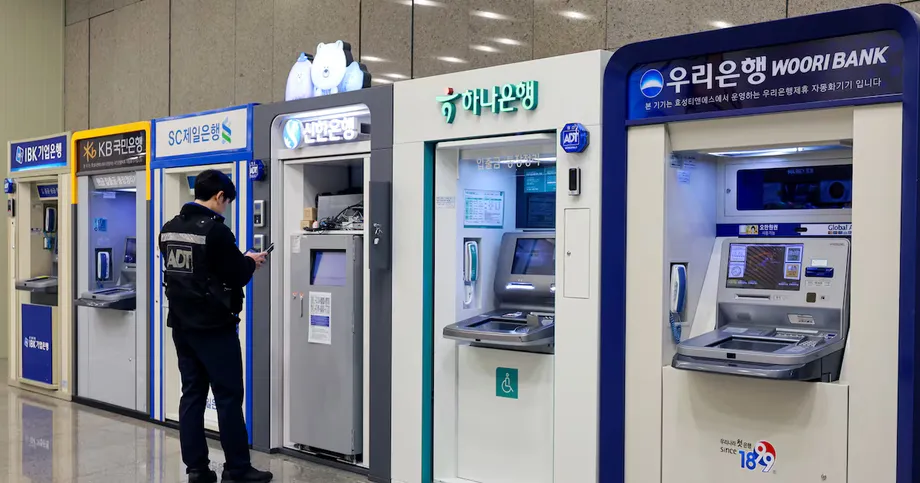
Pitong institusyon ang nag-ulat ng mga paglabag sa seguridad: Shinhan Bank, KB Kookmin Bank, Hana Bank, BNK Busan Bank, Yegaram Savings Bank, Welcome Savings Bank at Hyundai Capital. Iniulat ding pinuntirya ang NH NongHyup Bank at Woori Bank, ngunit wala sa dalawa ang nagkumpirma ng pagtagas ng datos. Ito ang dahilan kung bakit may ilang ulat na nagsasabing pitong institusyon ang nabiktima ng paglabag, samantalang siyam o higit pang target naman ang binabanggit ng iba.
Isiniwalat ng Shinhan na ninakaw ang impormasyon ng 25,729 kostumer, kabilang ang mga pangalan, numero ng telepono at impormasyong tungkol sa kita na isinumite kasama ng mga aplikasyon sa pautang. Iniulat ng Yegaram na humigit-kumulang 40,000 kostumer ang naapektuhan. Kapag pinagsama, 65,729 ang dalawang bilang na ito, halos katumbas ng kabuuang humigit-kumulang 66,000 indibidwal na iniulat na naapektuhan. Iniulat ng Hana na 89 ang apektadong kostumer, habang 119 naman ang iniulat ng KB Kookmin.
Hindi magkakatugma ang mga ulat tungkol sa kabuuang lawak ng pagkakalantad ng datos. Ayon sa isa, aabot sa 68,000 kostumer ang naapektuhan; ayon naman sa isa pa, humigit-kumulang 66,000 indibidwal at 2,200 rekord ng korporasyon ang magkahiwalay na kategorya. Hindi maaaring basta pagsamahin ang mga kategoryang ito upang makuha ang bilang ng mga indibidwal na biktima. Wala pang inilalabas ang mga awtoridad na pinagtugmang kabuuang bilang na magtatakda kung ilang natatanging tao ang naapektuhan sa lahat ng institusyon.
Nagkakaiba-iba ang impormasyong nalantad sa bawat bangko. Sinabi ng Hana na ninakaw ang mga pangalan, personal identification number at numero ng telepono, ngunit walang impormasyong pinansyal. Iniulat na kabilang naman sa mga nalantad na rekord sa mas malawak na kampanya ang taunang kita, limitasyon sa pautang at mga produktong pautang. Hindi katumbas ng pagnanakaw ng mga detalyeng ito ang pagnanakaw ng mga deposito, bagaman maaari itong gamitin ng mga manloloko upang maging kapani-paniwala ang pagpapanggap nila sa mga biktima.
Ang takbo ng kampanya at pagtugon dito
Naniniwala ang mga awtoridad na naganap ang mga pangunahing pag-atake mula bandang Setyembre 27 hanggang Oktubre 1. Pinaniniwalaang na-hack ang Shinhan noong Setyembre 30 at ibinunyag nito ang paglabag kinabukasan, Oktubre 1. Dahil sa mga sumunod na natuklasan sa seguridad at sa pag-alis ng ARTEX sa pampublikong pagpapaunlad, lumawak ang imbestigasyon lampas sa mga unang pagsisiwalat ng mga bangko.
- Hulyo: Naging malayang makukuha sa GitHub ang ARTEX.
- Setyembre: Nanalo ang kasangkapan sa hamon ng Baidu na Agent+ para sa pag-atake at depensa.
- Setyembre 27 hanggang Oktubre 1: Itinatakda ng mga imbestigador sa tinatayang panahong ito ang pinaghihinalaang kampanya ng pag-atake sa sektor ng pananalapi.
- Setyembre 30: Naniniwala ang mga awtoridad na naganap ang paglabag sa Shinhan.
- Oktubre 1: Ibinunyag ng Shinhan sa publiko ang pagkawala ng impormasyon ng mga kostumer.
- Oktubre 8: Inanunsyo ng developer na Autumn-27 na hindi na makatatanggap ang ARTEX ng mga pampublikong update at ililipat ito sa pribadong format. Binura rin sa araw na iyon ang Telegram account na sinusuri ng mga awtoridad.
- Oktubre 11: Inilarawan sa mga bagong natuklasan ang posibleng ugnayan ng account na iyon sa isang grupong Tsino na nagbebenta ng mga pag-atakeng nagpapabagsak sa mga online na serbisyo.
Sa unang deployment ng pulisya, 28 imbestigador mula sa apat na pangkat ng Cyber Terror Investigation Unit ng National Police Agency ang itinalaga. Ang sumunod na paglawak sa 43 ay katumbas ng pagtaas na humigit-kumulang 54 porsiyento. Nakatuon ang mga idinagdag na tauhan sa pagbawi ng digital na ebidensya at pakikipagtulungan sa ibang mga bansa.
Ang ginagawa ng ARTEX at ang mga natuklasan ng mga imbestigador
Hindi mismo malaking language model ang ARTEX. Isa itong automation platform na kumokonekta sa mga panlabas na modelo, kabilang ang ChatGPT, Claude at DeepSeek, at ginagamit ang mga resulta ng mga ito upang iugnay ang mga gawain sa pagsusuri ng seguridad. Ang penetration test ay awtorisadong pagtatangkang maghanap ng mga kahinaan bago samantalahin ang mga ito ng malisyosong umaatake.
Si Li Puhua, isang Chinese cybersecurity engineer, ang lumikha ng kasangkapan. Ginagamit niya ang alyas na Autumn at ang GitHub handle na Autumn-27. Dinisenyo ang ARTEX upang magamit ng mga AI agent sa pangangalap ng impormasyon tungkol sa mga target, paghahanap ng mga kahinaan, pagpaplano ng mga rutang papasok sa mga sistema, pagpapatakbo ng mga kasangkapang pangseguridad at pagsuri sa mga kahinaan. Maaari itong gamitin para sa lehitimong pagsusuri o sa hindi awtorisadong panghihimasok, depende sa kung sino ang nag-uutos at kung may pahintulot.
Nakita ni Moon Jong-hyun, pinuno ng security center sa Genians, isang kompanya ng cybersecurity sa South Korea, ang label ng ARTEX console sa mga HTML header ng mga server na pinaniniwalaang namahala sa mga pag-atake. Nakasaad dito ang "ARTEX - 自主渗透测试控制台," na nangangahulugang autonomous penetration testing console. Sinusuportahan ng ganitong mga bakas ang pagtataya na naroon ang software, ngunit hindi nito pinatutunayan kung sino ang nagpatakbo nito.
Tinataya ng CrowdStrike na malamang na ginamit ng umaatake ang ARTEX kasama ng Claude at Claude Code ng Anthropic. Inilalarawan naman sa ibang ulat ng imbestigasyon ang paggamit ng maraming modelo, kabilang ang DeepSeek, kasabay ng ARTEX. Ipinahihiwatig ng mga ulat na ito ang paggamit ng magkakasamang kasangkapan sa halip na iisang AI system na kumilos nang mag-isa. Hindi pa natitiyak kung aling mga modelo ang nagsagawa ng aling mga gawain.
Hindi nangangahulugang independiyenteng umaatake ang paggamit ng AI
Mahalaga sa kasong ito ang pagkakaiba ng automation at pananagutan ng tao. Maaaring paikliin ng AI ang oras na kailangan upang siyasatin ang mga sistema, unawain ang mga resulta at maghanda ng code, habang tao pa rin ang pumipili ng mga target at nagdidirekta sa operasyon. Hindi pinatutunayan ng ebidensya ng paggamit ng AI na naganap ang buong panghihimasok nang walang mga desisyon ng tao.
Inilarawan ng isang opisyal ng Korea Financial Security Institute ang papel ng paggabay ng tao sa mga pag-atake:
Totoong ginamit ang AI sa mga pag-atake, ngunit hindi kumilos nang mag-isa ang AI nang walang pakikilahok ng tao. Ginamit ng isang hacker ang AI bilang kasangkapan.
Sinabi ng CrowdStrike na may mga tala ng sesyon ng AI na nagtatanong kung saan karaniwang ibinebenta ang ninakaw na impormasyon mula sa mga paglabag sa Korea at humihingi ng tulong sa paghahanap ng mga Korean Telegram group na ginagamit sa pagbebenta ng datos. Nakatulong ang mga tanong na ito sa pagtataya nitong pinansyal ang motibo. Gayunman, hindi nito pinatutunayan sa ganang sarili na talagang naibenta ang mga ninakaw na rekord.
Nagbabala si Kim Seung-joo, propesor sa School of Cybersecurity ng Korea University, na maaaring magamit ng mga taong mas kaunti ang teknikal na karanasan ang mga kasangkapan gaya ng ARTEX upang magsagawa ng mga pag-atake:
Patuloy na lilitaw ang mga AI hacking tool, kaya magiging mas madali para sa mga hindi eksperto na magsagawa ng mga pag-atake. Dahil dito, mas madalas na magaganap ang mga pag-atakeng ito.
Bilis at lawak ang praktikal na alalahanin. Maaaring gumamit ang isang operator ng mga agent upang sunod-sunod na siyasatin ang ilang organisasyon sa halip na manu-manong gawin ang bawat gawain. Hindi nito inaalis ang pangangailangan ng mga kahinaang maaaring pagsamantalahan, mga rutang makapapasok o pagpapasya ng tao, ngunit maaari nitong bawasan ang pagsisikap na kailangan upang matukoy at magamit ang mga ito.
Pinagtatalunan pa ang ebidensyang nagtuturo sa China
Tinataya ng CrowdStrike na malamang na nagsasalita ng Chinese, pinansyal ang motibo at nasa Lalawigan ng Guangdong ang pinaghihinalaang operator. Katamtaman ang antas ng kumpiyansa nito sa pagtatayang ito, at hindi ito ipinresenta bilang tiyak na pagkakakilanlan.
Nagmula ang bahagi ng pagkakakilanlan sa isang sesyon ng Claude na humihingi ng resume ng isang security researcher. Nasa sesyon ang edad na 26, lokasyon sa Maoming, mga detalye tungkol sa edukasyon at isang Telegram account. Itinuring ng CrowdStrike na malamang na sa umaatake ang mga detalyeng iyon. Itinanggi ng taong inuugnay sa inilathalang numero ng telepono ang pagkakasangkot at sinabing ginamit ang personal na impormasyon nang walang pahintulot.
Tinukoy ng Financial Supervisory Service ang 28 IP address na may kaugnayan sa mga tangkang pag-hack. Nagkakaiba ang mga ulat tungkol sa lawak ng pagkakaugnay ng mga ito sa iba't ibang lugar: ayon sa isa, nasa humigit-kumulang isang dosenang bansa ang saklaw; ayon naman sa isa pa, kabilang ang United States, Japan, Germany at hindi bababa sa 10 iba pang bansa. Iniulat ding natukoy ng mga imbestigador ang mga server na namamahala sa operasyon sa Hong Kong, mga hiwalay na attack server at mga alternatibong ruta ng pagpasok.
Tinutukoy ng IP address ang koneksiyon sa internet o lokasyon ng server, hindi kinakailangang ang taong kumokontrol dito. Gayundin, hindi patunay na Tsino ang umaatake dahil lang gumamit siya ng software na ginawa ng isang developer na Tsino. Nagbabala si Aditya Das, analyst sa Brave New Coin, laban sa ganitong palagay batay lamang sa ARTEX.
Sinabi ni Mao Ning, tagapagsalita ng Chinese Foreign Ministry, na hindi pamilyar ang ministeryo sa partikular na kasong ito at palagiang tinututulan at nilalabanan ng China ang pag-hack. Wala pang kinukumpirmang pagkakakilanlan o natuklasang pagkakasangkot ng estado.
Nagbibigay ng panibagong direksiyon sa imbestigasyon ang isang Telegram account
Iniugnay ng hiwalay na pagsusuri sa seguridad ang Telegram account na YY520CN sa GodNet, isang online na komunidad na nilikha ng Vitas, isang grupong Tsino na nagbebenta ng mga distributed denial-of-service attack. Binabaha ng mga pag-atakeng ito ang isang serbisyo ng trapiko upang hindi na ito magamit. Iba ito sa pagnanakaw ng mga rekord sa bangko, kaya lead ito sa imbestigasyon, ngunit hindi patunay na ang grupo ang nagsagawa ng mga paglabag.
Lumitaw ang account sa talaan ng mga moderator ng GodNet noong Setyembre 2024. Pinagtugma sa pagsusuri ang impormasyon tungkol sa pagiging miyembro sa Telegram, aktibidad sa GitHub at mga kredensiyal na nalantad ng malware na nagnanakaw ng mga password. Binura ang YY520CN noong Oktubre 8 matapos maisapubliko ang pangalan nito sa pagsusuri ng mga tala tungkol sa paggamit ng AI sa isang server na inuugnay sa mga pag-atake.
Pagkaraan nito, lumitaw ang bagong account na may kaparehong username, at nag-post ng pagtanggi ang isang kaugnay na channel. Hindi malinaw kung iisang tao ang kumontrol sa orihinal at kapalit na mga account. Dahil itinanggi ng may-ari ng numero ng telepono ang pagkakasangkot, lalo pang nagiging mahirap ang pagtukoy sa pagkakakilanlan, bagay na hindi pa nalulutas ng mga imbestigador.
Nakita sa pagsusuri sa isa pang miyembro ng GodNet ang isang email address sa kasaysayan ng pag-edit sa GitHub na iniugnay sa mga kredensiyal na ninakaw noong 2023. Kabilang sa mga rekord ang mga detalye sa pag-login sa Microsoft at Oracle cloud, na nagpapahiwatig na maaaring tumulong ang may-ari ng account sa pagpapatakbo ng mga teknikal na sistema ng grupo.
Wala pang direktang ugnayan ang ikalawang miyembro sa mga panghihimasok sa mga bangko. Maaaring magbigay ng panibagong paraan upang matukoy ang mga operator ng account ang pagtutugma ng mga ninakaw na kredensiyal sa mga rekord ng subscriber sa cloud, ngunit hindi pinatutunayan ng mga ugnayan ng mga account kung sino ang nagnakaw o kung iisang tao ang may pananagutan.
Hindi mababawi ng pagtatapos ng pampublikong pagbuo ng ARTEX ang mga naunang kopya
Inanunsyo ni Autumn-27 noong Oktubre 8 na magiging closed source ang ARTEX, at wala nang ilalabas na pampublikong bersiyon o ibibigay na suporta sa pagpapanatili. Binanggit ng developer ang maling paggamit sa kasangkapan, bagaman hindi direktang pinangalanan sa anunsyo ang mga pag-atake sa sektor ng pananalapi ng South Korea. Iniulat kalaunan na nawala ang pahina nito sa GitHub.
Sinabi rin ng developer na salungat sa nilalayong gamit ng proyekto ang ilegal na paggamit at itinanggi ang pananagutan sa mga paglabag ng mga gumagamit. Bago ito inalis, nakasaad sa proyekto na para ito sa sariling pag-aaral, pagsasaliksik ng code at lokal na teknikal na beripikasyon, hindi para sa pagsusuri ng mga online na sistema nang walang pahintulot.
Nililimitahan ng pagtigil sa pampublikong pamamahagi ang pagkuha sa mga susunod na kopya mula sa orihinal na proyekto at tinatapos nito ang pampublikong pagpapanatili. Hindi nito mabubura ang mga kopyang na-download na ng mga gumagamit o mapipigilang patuloy na gumana ang mga iyon. Samakatuwid, pagbabago ito sa pamamahagi ng software, hindi ebidensyang naglaho na ang kakayahang magsagawa ng pag-atake.
Nananatili ring magkahiwalay ang developer ng orihinal na software at ang sinumang umano'y gumamit nito laban sa mga bangko. Kailangan pa ring iugnay ng mga imbestigador ang imprastraktura, mga account at mga ginawa sa mga operator na matutukoy ang pagkakakilanlan. Hindi nito nalulutas ang hamong iyon kung saan nagmula ang kasangkapan o kung bakit itinigil ito ng developer.
Mga sistemang pandagdag at mas malawak na pagsusuri sa seguridad
Itinuturo ng mga pinaghihinalaang ruta ng pagpasok ang mga sistemang lampas sa mga pangunahing network ng pagbabangko. Posibleng naging problema ang mahinang pagpapatotoo sa mga portal ng recruiter para sa pautang, mga mobile tool ng empleyado at mga sistemang sumusuporta sa bentahan. Hindi awtomatikong napoprotektahan ng seguridad ng mga sistema sa pagbabayad ang bawat application na nag-iimbak ng impormasyon ng kostumer o sumusuporta sa pagproseso ng pautang.
Tinukoy ni Hyobin Lee, propesor sa Sogang University, ang mga pantulong na sistema bilang bahaging hindi gaanong nabibigyang-pansin:
Tila hindi gaanong nabigyang-pansin sa seguridad ang ilang pantulong na sistema, gaya ng mga portal ng impormasyon para sa mga ahente ng pautang at mga panloob na mobile application na ginagamit ng mga empleyado.
Isa sa mga iminungkahing tugon ang tuloy-tuloy na pamamahala sa attack surface. Nangangahulugan ito ng pagpapanatili ng talaan ng mga sistemang naaabot mula sa labas ng isang organisasyon at pagsuri sa mga ito para sa mga nakalantad na serbisyo, mahinang kontrol sa pag-access at mga kahinaan. Makakatulong ang AI sa gawaing ito, ngunit kailangan ding ayusin ang mga kahinaang matutuklasan.
Nanawagan si Pangulong Lee Jae Myung para sa mas mabilis na pagbuo at paglalapat ng AI para sa cybersecurity, agarang pagsusuri sa mga kritikal na sistema at mas matibay na proteksiyon sa pambansang imprastraktura. Tungkol sa pagkaapurahan ng pagtugon, sinabi ni Lee:
Napakahalaga ng bilis.
Nagkakaiba ang mga ulat sa pagtukoy kung sino ang nagbabala sa Gabinete. Sa ilang ulat, si Pangulong Lee ang nanawagan ng malawakang pagbabago sa seguridad ng AI; sa isa pa, kay Punong Ministro Han Seong-sook iniuugnay ang mga babala tungkol sa higit pang pagtagas at mga panganib sa labas ng sektor ng pananalapi. Magkakatugma ang iniulat na direksiyon ng patakaran: palawakin ang mga pagsusuri at kumilos bago magkaroon ng panibagong insidente, sa halip na magtuon lamang sa pagkukumpuni ng pinsala pagkatapos nito.
Nagkumpirma rin ng hindi awtorisadong pag-access sa mga online system ang dalawang pangunahing simbahan at ang Korea Electric Power Corp. Hindi alam kung may kaugnayan ang mga insidenteng ito sa kampanya laban sa mga bangko. Pinalalawak ng pagsisiwalat ng mga ito ang agarang alalahanin sa seguridad, ngunit hindi nito pinatutunayan na iisa ang umaatake o gumamit ito ng iisang paraan.
Mga pananggalang laban sa pandaraya at mga desisyong nakabinbin
Sinabi ng Financial Services Commission at Financial Supervisory Service na wala silang nakumpirmang kaso ng pinsalang pinansyal o pagnanakaw ng pera dahil sa phishing gamit ang mga nalantad na datos. Pinayuhan nila ang mga depositor na huwag labis na mag-alala sa kaligtasan ng kanilang pondo. Tumutukoy ang pahayag na ito sa mga kumpirmadong pagkalugi noong panahong iyon, hindi garantiya laban sa pandaraya sa hinaharap.
Maaaring gamitin ng isang scammer ang mga pangalan, numero ng telepono, detalye ng kita at kaalaman tungkol sa kamakailang aplikasyon sa pautang upang magpanggap na empleyado ng bangko. Nagbabala rin si Hyobin Lee na maaaring pagsamahin ang ninakaw na impormasyon sa iba pang mga database na nalantad na, kaya lalawak ang panganib lampas sa unang paglabag.
Inatasan ng mga regulator ang mga bangko na magtatag ng mga help desk para sa mga apektadong kostumer, gamitin ang AI-based na Anti-Phishing Sharing and Analysis Platform, pansamantalang paigtingin ang pagsubaybay sa pandaraya at magbigay ng remedyo at kabayaran sa mga kostumer na mabibiktima nito. Humingi ng paumanhin ang Shinhan at gumawa ng pahina kung saan maaaring tingnan ng mga kostumer kung naapektuhan sila.
Sumang-ayon ang mga kompanyang pinansyal na suriin ang mga online na aplikasyon sa pautang, pagbubukas ng bagong account at malalaking paglilipat ng pera na may kaugnayan sa impormasyong iniugnay sa mga biktima ng paglabag. Hihingin ang karagdagang pagsusuri sa pagkakakilanlan kung kinakailangan. Iniulat ding pinag-iisipan ng mga regulator ang mas mahihigpit na kahingian sa audit.
Ibinahagi ng Financial Supervisory Service sa mga kompanyang pinansyal ang 28 kahina-hinalang IP address at hiniling na tapusin nila ang mga pagsusuri at ayusin ang mga kahinaan pagsapit ng Huwebes matapos ang anunsyo nito. Wala pang iniulat na pinagsama-samang resulta ng mga pagsusuring iyon, at wala ring natukoy na iba pang may takdang petsang pampublikong deadline.
Tinanong ng pulisya ang Financial Services Commission kung kuwalipikado ang mga apektadong sistema bilang electronic financial infrastructure. Maaaring mangailangan ang ganitong klasipikasyon ng pag-abiso sa bagong tatag na Serious Crimes Investigation Agency at makaapekto sa kung ililipat ang kaso. Wala pang inanunsyong pasya.
Kaya ang mga susunod na mahalagang pag-unlad ay ang pagtukoy sa mga operator, pagtutugma sa kabuuang bilang ng mga biktima, pagtuklas sa mga rutang ginamit sa pagpasok at pagpapasya kung aling ahensiya ang responsable sa imbestigasyon. Hindi pa napagpapasyahan ang alinman sa mga ito batay lamang sa ebidensyang ginamit ang ARTEX.
Mahahalagang punto
- Pitong institusyong pinansyal ang nag-ulat ng mga paglabag; dalawa pa ang iniulat na pinuntirya, ngunit walang kumpirmadong pagtagas ng datos.
- Kabilang sa iniulat na nalantad ang impormasyon ng humigit-kumulang 66,000 indibidwal at 2,200 rekord ng korporasyon, samantalang may ibang ulat na nagsasabing aabot sa 68,000 kostumer ang naapektuhan.
- Mula 28 ay naging 43 ang mga imbestigador sa puwersang pulisya.
- Ipinakikita ng ebidensya na gumamit ang mga operator na tao ng ARTEX at mga panlabas na AI model, hindi na kumilos nang mag-isa ang isang AI system.
- Hindi pa kumpirmado at pinagtatalunan ang mga pahayag tungkol sa pagkakakilanlan at posibleng ugnayan sa isang komunidad ng mga umaatake na Tsino.
- Itinigil ng developer ng ARTEX ang mga pampublikong update, ngunit maaari pa ring gamitin ang mga naunang na-download na kopya.
- Iniulat ng mga regulator na wala pang kumpirmadong pagkalugi dahil sa phishing gamit ang mga nalantad na datos at iniutos nila ang mas mahigpit na pagsubaybay at pagsusuri sa pagkakakilanlan.